Hadrian a un produit pour chacune. Atlas vous donne l’étendue sur tout ce que vous exposez. Nova vous donne la profondeur sur l’application qui compte. Utilisez l’un, ou les deux.
Les entreprises du monde entier nous font confiance



Se contente-t-il de comparer les versions aux CVE ?
Non. Atlas raisonne sur le comportement de vos applications et enchaîne les faiblesses comme le ferait un attaquant expérimenté, puis tente de les exploiter.
Mon équipe va-t-elle crouler sous les alertes ?
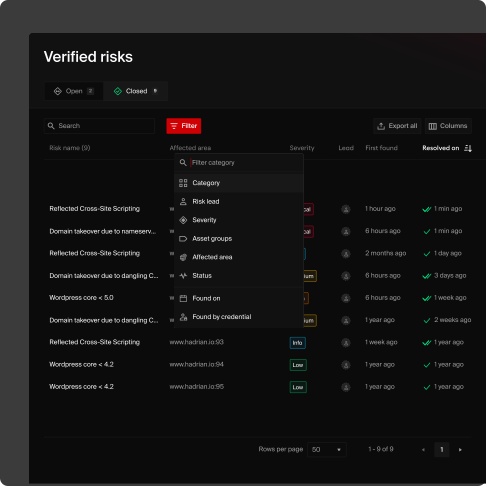
Non. Chaque exposition est validée avant que vous n’en entendiez parler : ce qui arrive à votre équipe, c’est ce qu’Atlas a pu prouver.
Que se passe-t-il quand quelque chose change ?
C’est testé. Un nouveau sous-domaine, un port ouvert ou une nouvelle CVE déclenche de nouveaux tests dès qu’Atlas le voit.
Quand un test peut-il commencer ?
Aujourd’hui. Pas d’équipe de pentest à réserver : vous lancez quand vous êtes prêt, pas quand quelqu’un est disponible.
Combien cela coûte-t-il ?
À partir de 1 250 € par test, avec des offres groupées si vous testez régulièrement. Pas de cahier des charges à négocier.
Peut-on voir ce qu’il a fait ?
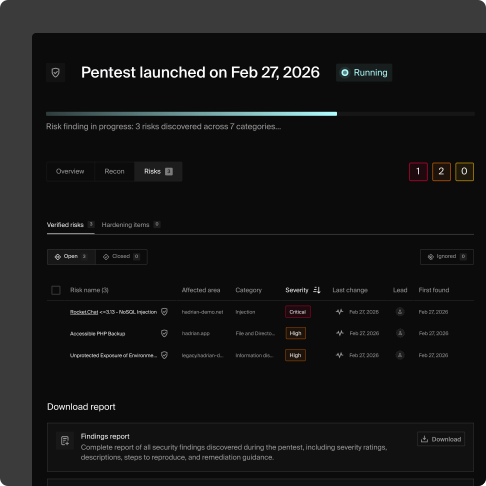
Oui. Vous voyez son raisonnement, chaque test exécuté et chaque requête et réponse collectées.
Faut-il deux outils ?
Non. Atlas et Nova fonctionnent sur une seule plateforme : expositions, pentests et preuves sont au même endroit.
Que faut-il installer ?
Rien. Hadrian fonctionne depuis le cloud et est prêt en quelques minutes.
Chaque pentest repart-il de zéro ?
Non. Nova part de ce qu’Atlas sait déjà : votre surface d’attaque, votre stack technique et ce qui a changé. Pas de montée en charge, pas de contexte à reconstruire.
Hadrian Atlas | Hadrian Nova | |
Analyse | Tout ce que votre entreprise expose sur internet | Une application de votre choix |
Fonctionne | En continu. Il ne s’arrête jamais. | Chaque fois que vous lancez un pentest |
Trouve | Domaines, DNS, IP, certificats, cloud, applications, et leurs failles | Des chemins à travers l’authentification, la logique métier et les données qui s’enchaînent jusqu’à un impact réel |
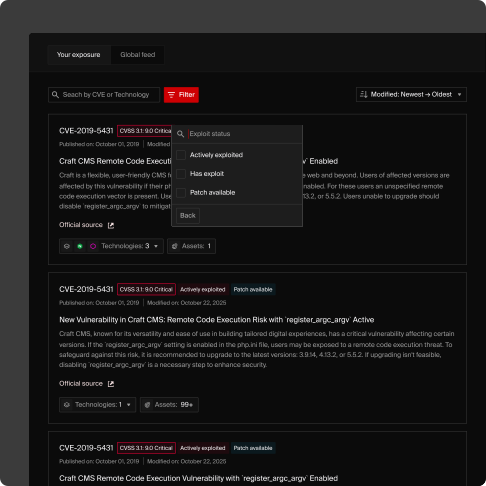
Quand une CVE sort | Sait en quelques heures quels actifs sont touchés, et les teste | Ce n’est pas son rôle. Nova va en profondeur sur ce que vous lui indiquez. |
Vous obtenez | Un inventaire en temps réel et une courte liste de risques vérifiés | Un rapport de pentest avec le chemin complet et chaque requête comme preuve |
Les preuves | Des risques vérifiés, preuves jointes | Chaque requête et réponse, jointes |
Tarifs | Basé sur votre nombre total d’actifs | À partir de 1 250 € par test, avec des offres groupées |
Que fait Atlas ?
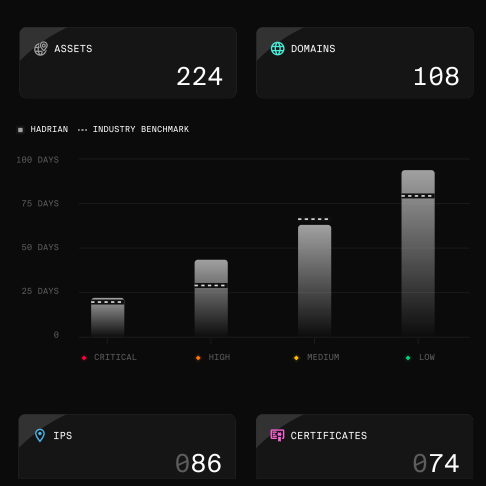
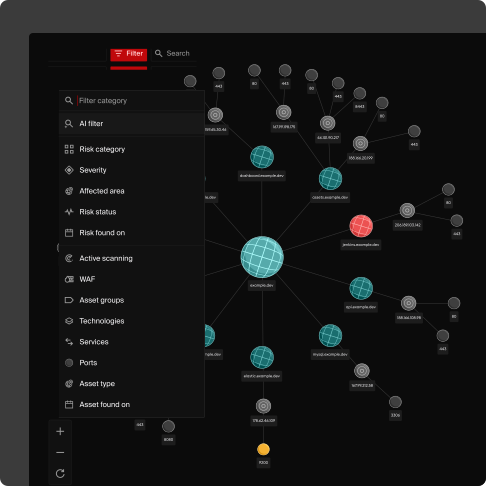
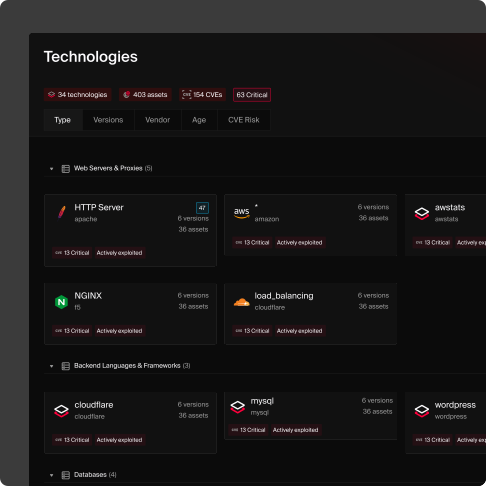
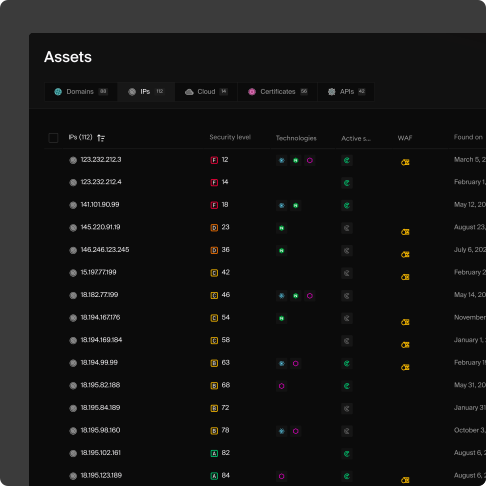
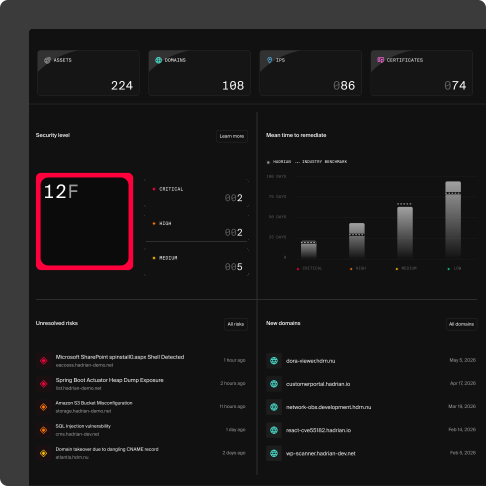
Atlas cartographie en continu votre surface d'attaque externe et valide les expositions. Il découvre les actifs, les technologies et les points de service, puis utilise l'IA agentique pour confirmer quelles expositions sont réellement exploitables.
À quelle vitesse Atlas trouve-t-il de nouveaux actifs ?
Les scans passifs s'exécutent toutes les heures. Lorsqu'un nouvel actif ou un changement est détecté, les tests pilotés par les événements se déclenchent automatiquement.
Qu'est-ce qu'un pentest Nova ?
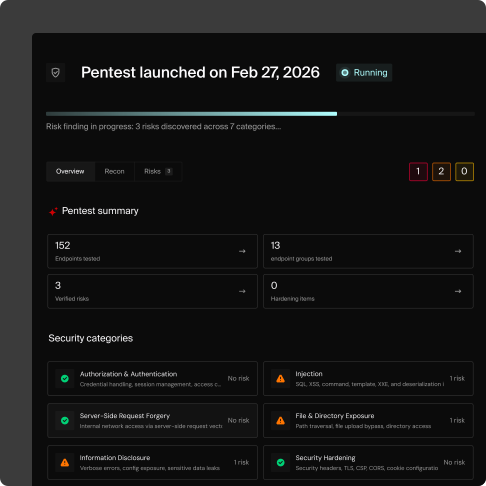
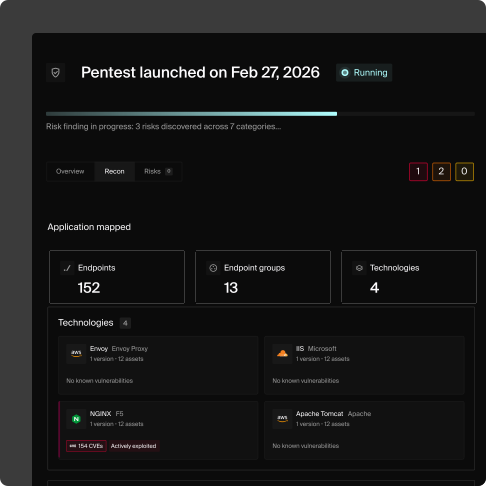
Nova est un test de pénétration agentique alimenté par l'IA. Il applique les mêmes techniques qu'un pentesteur humain expérimenté — reconnaissance, exploitation et mouvement latéral — mais plus rapidement et avec une transparence totale sur chaque étape réalisée.
En quoi Nova diffère-t-il d'un pentest traditionnel ?
Les pentests traditionnels nécessitent des semaines de planification, dépendent des compétences individuelles du testeur et se concluent par un PDF statique. Nova se lance à la demande, effectue des tests cohérents à chaque fois et vous offre une visibilité complète sur le raisonnement de l'IA, les tests effectués et les preuves collectées.
Qu'est-ce que j'obtiens avec Atlas et Nova ensemble ?
Atlas surveille et valide en continu votre surface d'attaque externe. Nova ajoute des tests de pénétration à la demande pour des évaluations plus approfondies et ciblées. Ensemble, vous bénéficiez d'une couverture large continue et d'une profondeur ciblée sur une seule plateforme.
Atlas et Nova partagent-ils des données ?
Oui. La découverte d'actifs et la cartographie des expositions d'Atlas alimentent directement Nova, de sorte que les tests de pénétration sont automatiquement délimités par rapport à votre surface d'attaque réelle plutôt qu'à une liste de cibles définie manuellement.
Apportez-nous vos deux questions.
L’étendue avec Atlas, la profondeur avec Nova. Réservez une démo et nous vous montrerons les deux sur votre propre surface d’attaque.