Validation de la remédiation

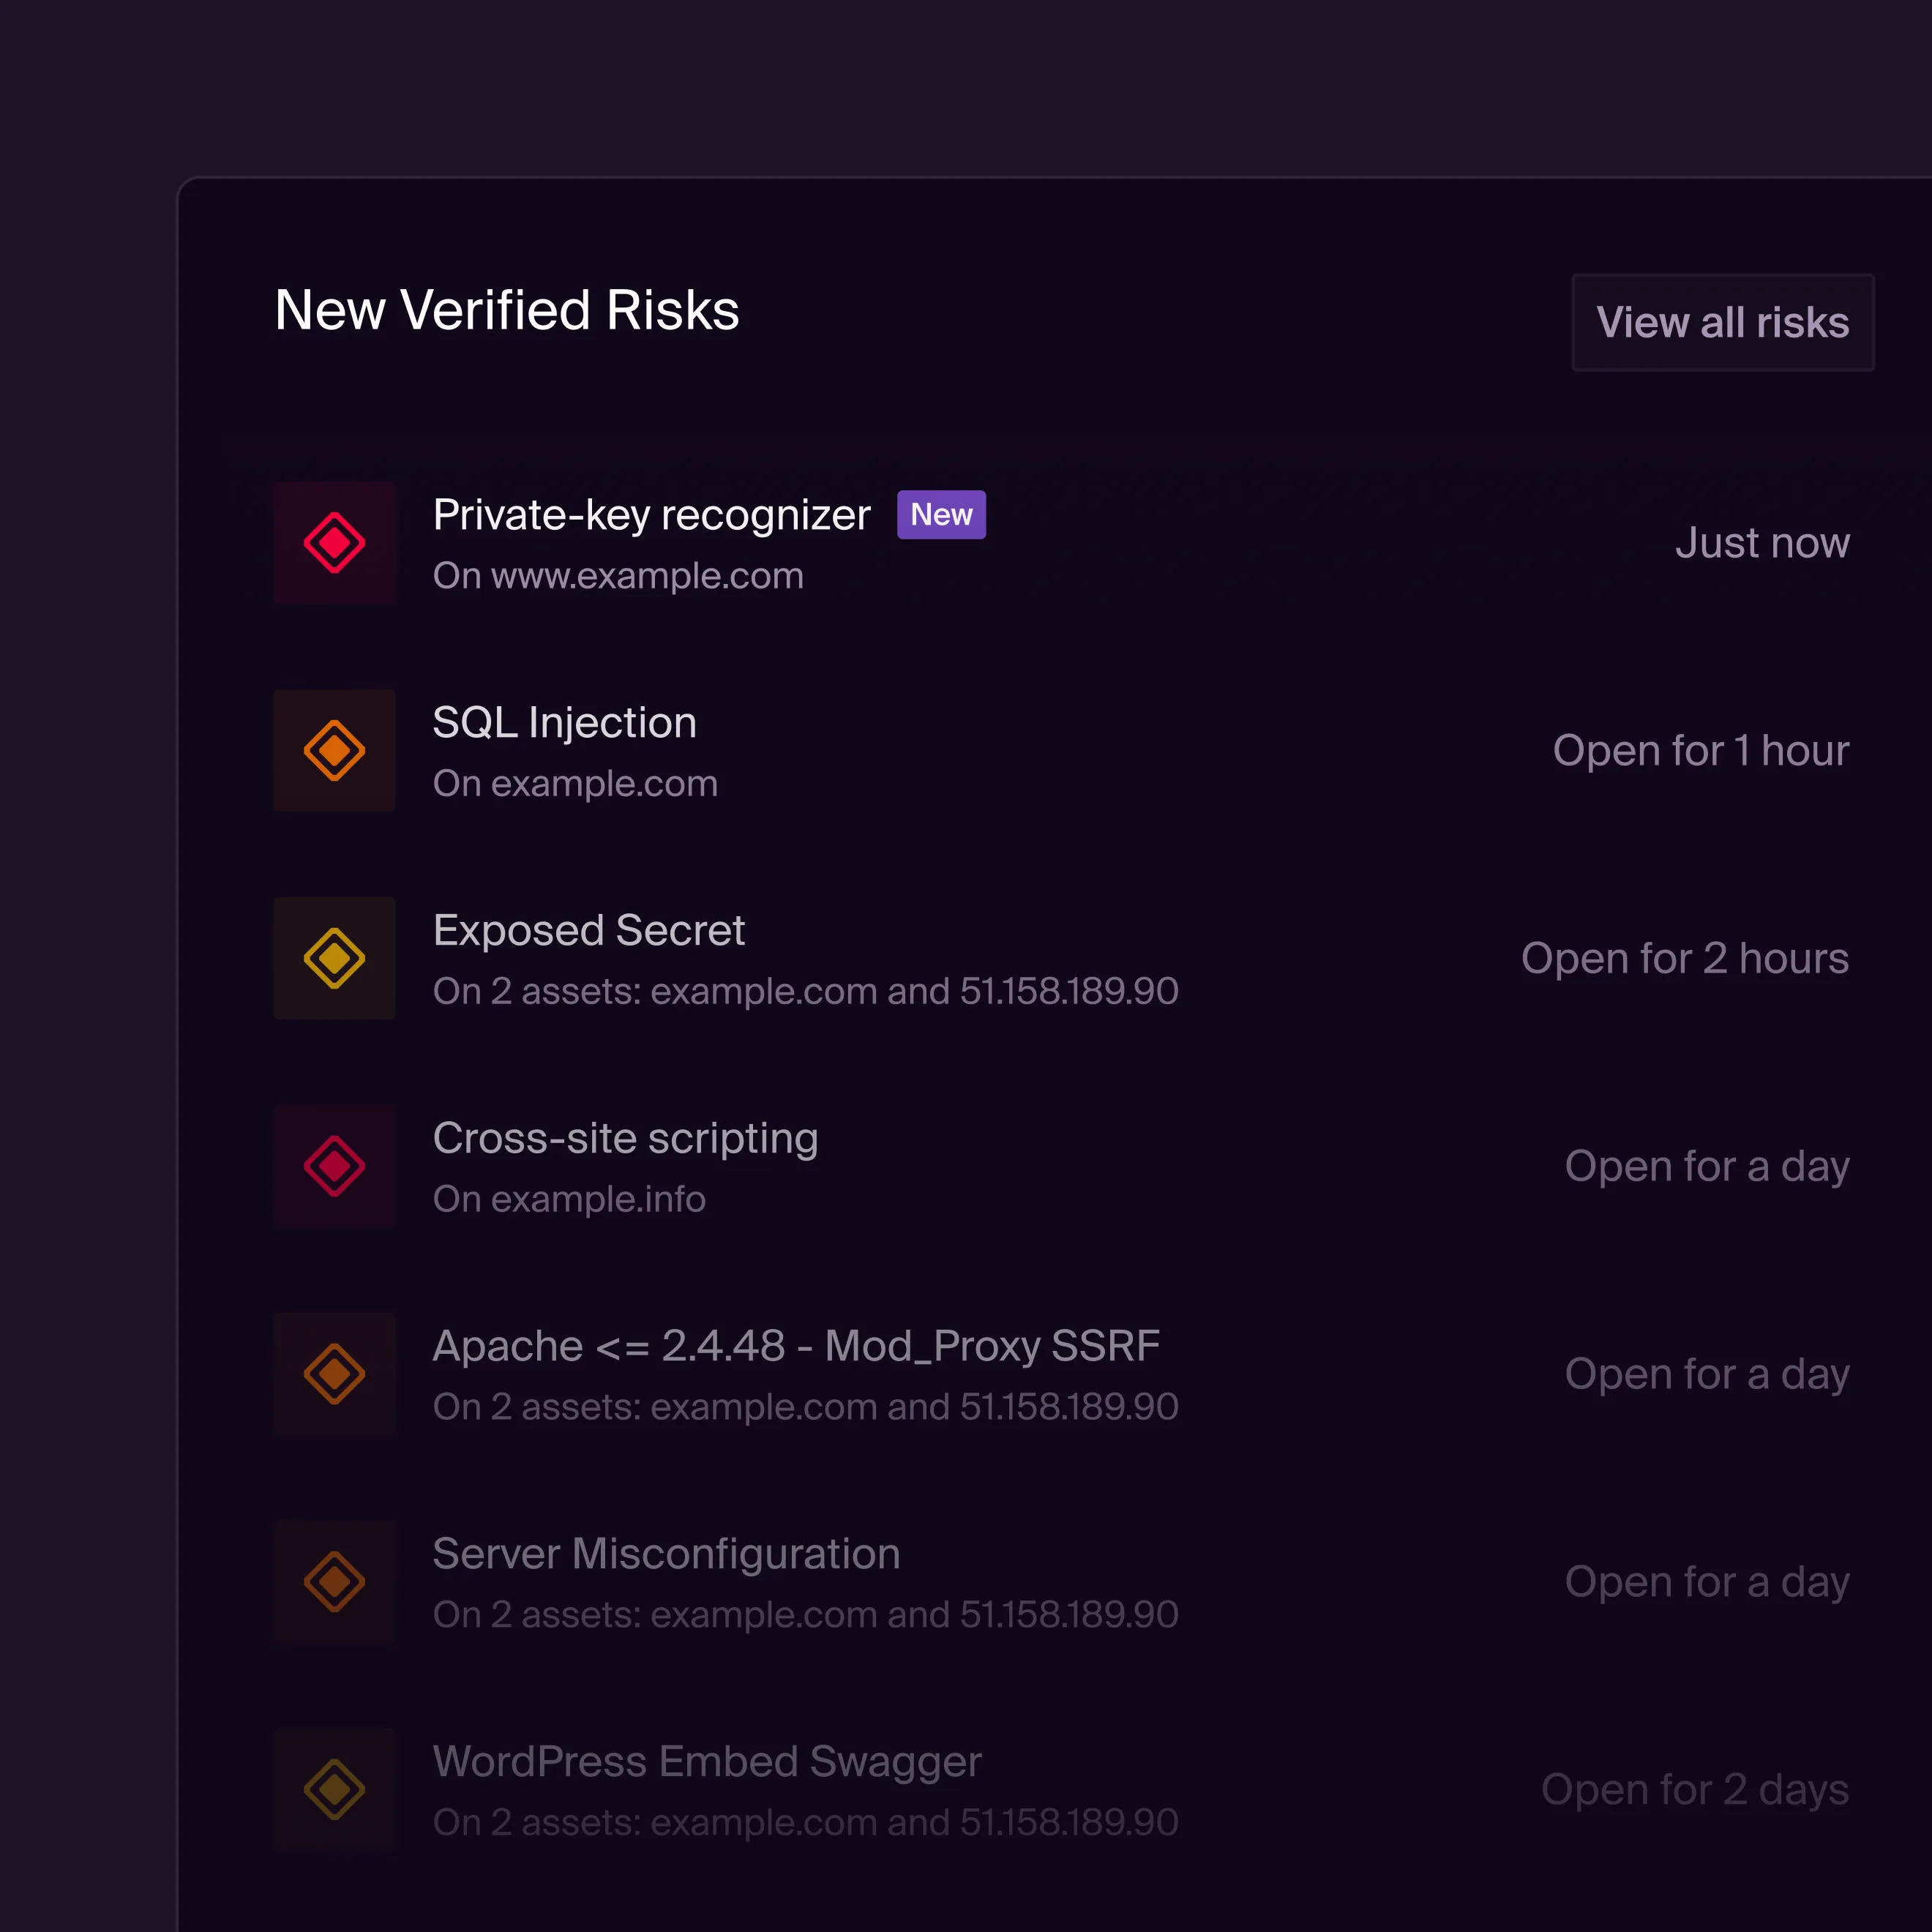
Un ticket clôturé ne signifie pas que l'exposition a disparu. Quand votre équipe déploie un correctif, Hadrian le reteste comme le ferait un attaquant et ne clôt le risque que lorsqu'il n'est plus exploitable, preuves à l'appui.
Adopté et approuvé par :

Logo McKesson
Logo Siemens Energy
Logo SHV Energy

Chaque correctif retesté

Un résultat n'est pas clos quand l'équipe d'ingénierie déploie un correctif, mais quand le problème a été testé à nouveau. Lorsque votre équipe marque un risque comme résolu dans Hadrian, il repart en validation et Hadrian le reteste comme le ferait un attaquant. Si l'exposition n'est plus exploitable, le risque est clôturé automatiquement. Sinon, il reste ouvert : personne ne valide un correctif qui n'a pas tenu.

Des preuves pour chaque ticket et chaque audit

Chaque risque dispose dans Hadrian de sa propre page avec la gravité, l'impact, une preuve de concept et les étapes de remédiation, et conserve son historique de la détection à la clôture. Les résultats sont envoyés vers les outils que vos équipes utilisent déjà, comme Jira, ServiceNow, Slack et Microsoft Teams, pour que les ingénieurs travaillent à partir de la preuve. Si un auditeur ou un tiers doit le consulter, partagez le risque de manière sécurisée ou imprimez-le en PDF.

Des SLA de remédiation démontrables

Seuls 33 % des programmes CTEM mesurent si le risque exploitable diminue réellement. Hadrian suit chaque risque de sa détection jusqu'à sa clôture validée : le délai moyen de remédiation se mesure donc sur des correctifs prouvés, et non sur des tickets fermés. Les rapports montrent l'évolution de vos délais de réponse dans le temps, et des consignes claires, prêtes à reproduire, aident les équipes à réduire ce délai jusqu'à 80 %.

Voyez-le dans le produit.

Parcourez une visite guidée de la plateforme Hadrian : les mêmes écrans que ceux de votre équipe, avec les vulnérabilités et les preuves qui les étayent.

Les entreprises du monde entier nous font confiance

Trusted by SOC teams globally

All case studies
Logo Damen Shipyards

Hadrian enables us to pinpoint the real security issues that we should be working on.

Hans Quivooij

CISO

Logo London Business School

Event-driving testing saved time and energy with tests that leveraged insight

Danny Attias

LBS Chief Digital & Information Officer

Logo SHV Energy

It's not often that you find a tool that homes in on the risks that truly matter

Mahdi Abdulrazak

Group Information Security & Risk Officer

Dernières ressources

Etude de cas

Comment Budenheim a renforcé la visibilité continue de sa sécurité externe

Etude de cas

Comment Worldstream a opérationnalisé la gestion continue des expositions dans un environnement d’infrastructure critique

Exposure Management for Financial Services

Guides

Exposure Management for the Financial Services

Vous ne trouvez pas la réponse à votre question ?

Découvrez comment Hadrian aide les équipes de sécurité à trouver, vérifier et corriger ce que les attaquants exploitent réellement.

Que fait Hadrian ?

Hadrian est une plateforme de sécurité offensive basée sur l'IA agentique qui découvre en continu votre surface d'attaque externe et la teste pour identifier les expositions exploitables. La plateforme se déploie en quelques minutes, fonctionne de manière autonome et fournit des résultats validés, accompagnés d'étapes de reproduction et de preuves d'exécution. Aucun agent à installer, aucune infrastructure à gérer.

Comment Hadrian confirme-t-il qu'un correctif a fonctionné ?

Lorsque votre équipe marque un risque comme résolu, Hadrian le teste à nouveau comme le ferait un attaquant. Le risque n'est clôturé que lorsque l'exposition n'est plus exploitable. Dans le cas contraire, il reste ouvert.

Les retests sont-ils facturés en supplément ?

Non. Le retest est intégré au processus de remédiation, sans coût supplémentaire. Chaque pentest Nova inclut des retests illimités pendant les 12 premiers mois.

Avec quels outils de ticketing Hadrian fonctionne-t-il ?

Hadrian s'intègre aux outils de ticketing et d'ITSM comme Jira, ServiceNow, Azure DevOps, Linear et GitHub, ainsi qu'aux messageries comme Slack et Microsoft Teams. Les autres systèmes peuvent se connecter via des webhooks et l'API d'Hadrian.

Pouvons-nous utiliser les résultats comme preuves d'audit ?

Oui. Chaque risque conserve sa preuve de concept, ses étapes de remédiation et son historique, et vous pouvez le partager de manière sécurisée ou l'imprimer en PDF. Les pentests Nova incluent également un rapport prêt pour la conformité, qui associe les résultats à des référentiels comme SOC 2, ISO 27001 et NIS2.
Cas d’utilisation

Réponse aux menaces émergentes

Pentest agentique

Validation d'exposition adversariale

Gestion continue de la surface d’attaque

Gestion de l’exposition aux menaces

Pentest continu

Red teaming automatisé

Visibilité et contrôle de l’exposition cloud

Mauvaises configurations DNS

Acquisitions et filiales

Identifiants et secrets compromis

Obtenez une démo de 15 minutes

Découvrez la plateforme lors d'une démo de 15 minutes

La plateforme de sécurité offensive de bout en bout d'Hadrian se configure en quelques minutes, fonctionne de manière autonome et fournit des informations facilement exploitables.
‍

Participez à une démo courte pour apprendre à :

Surveiller en continu les nouveaux actifs et les changements de configuration

Comprendre le contexte des actifs et leur interconnexion

Identifier les risques que les hackers pourraient exploiter et éliminer les faux positifs

Prioriser les risques ayant le plus grand impact sur l'entreprise

Rationaliser les flux de travail pour une remédiation et une validation rapides