Validazione delle correzioni

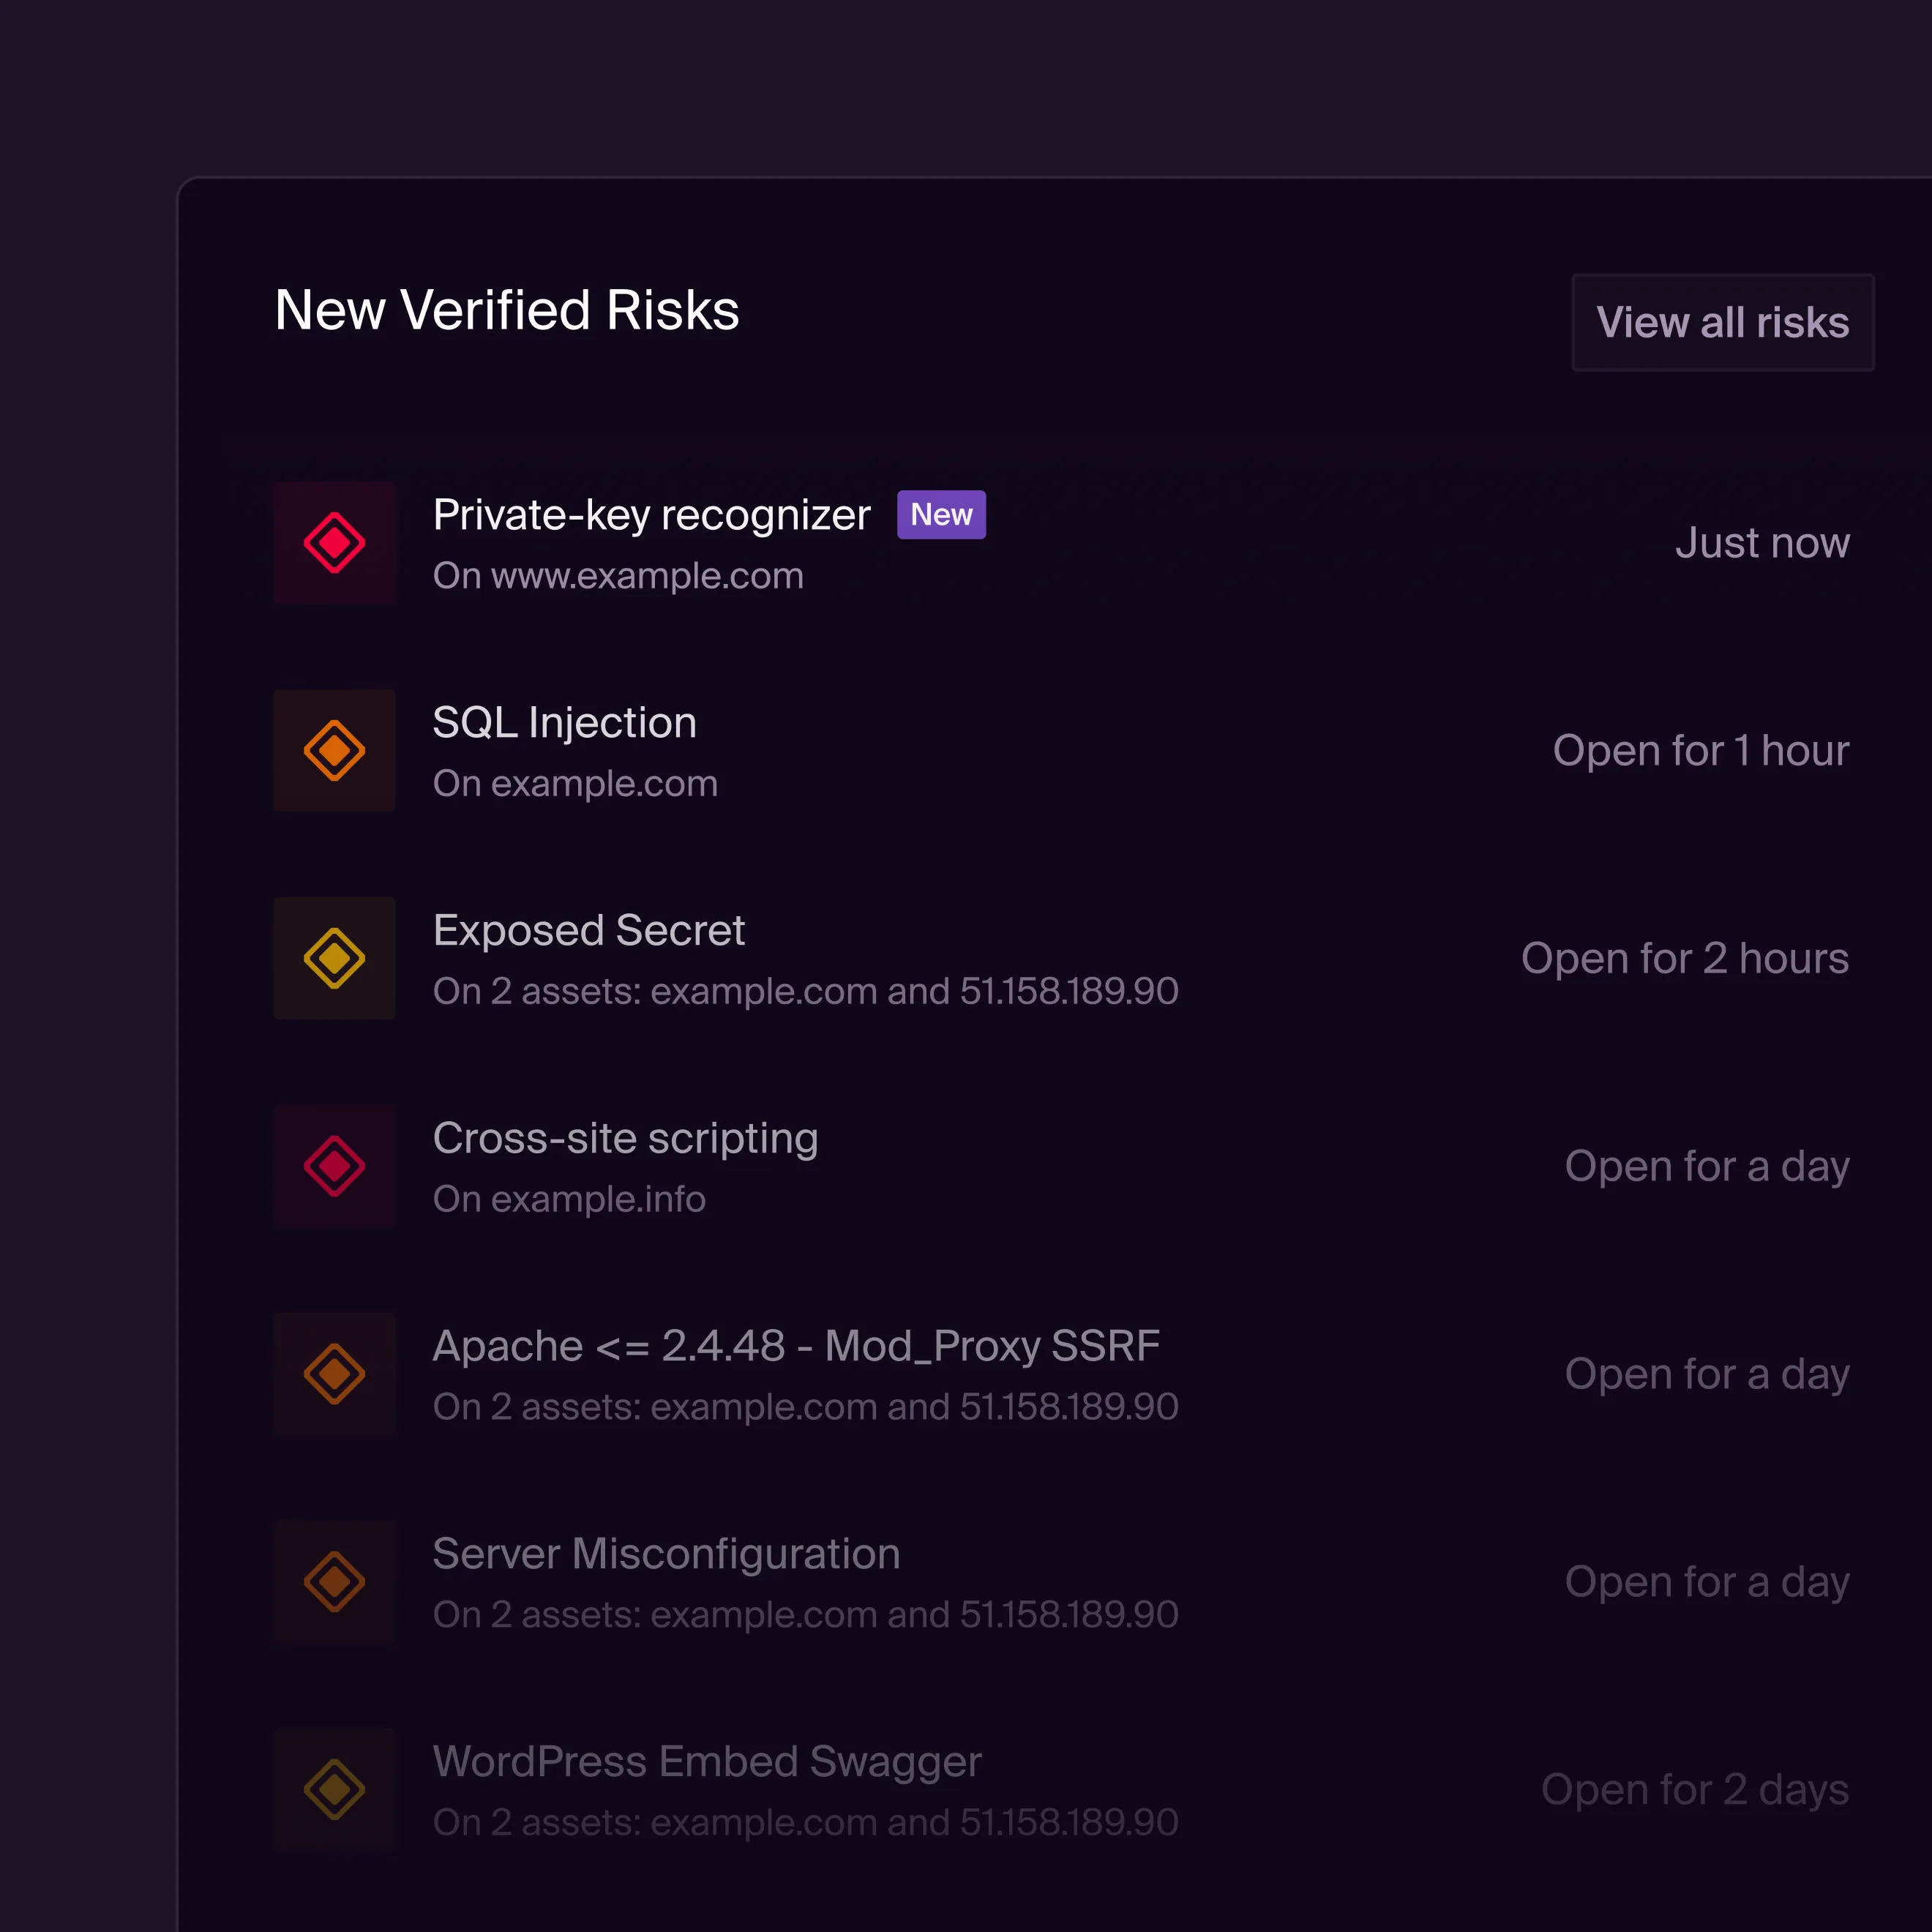
Un ticket chiuso non significa che l'esposizione sia sparita. Quando il Suo team rilascia una correzione, Hadrian la ritesta come farebbe un attaccante e chiude il rischio solo quando non è più sfruttabile, con le prove a supporto.
Scelto e approvato da:

Logo McKesson
Logo Siemens Energy
Logo SHV Energy

Ogni correzione ritestata

Un risultato non è chiuso quando il team di sviluppo rilascia una correzione, ma quando il problema è stato testato di nuovo. Quando il Suo team segna un rischio come risolto in Hadrian, questo torna in validazione e Hadrian lo ritesta come farebbe un attaccante. Se l'esposizione non è più sfruttabile, il rischio viene chiuso automaticamente. Altrimenti resta aperto, così nessuno approva una correzione che non ha funzionato.

Prove per ogni ticket e ogni audit

In Hadrian ogni rischio ha una propria pagina con gravità, impatto, proof of concept e passaggi di remediation, e ne conserva la cronologia dal rilevamento alla chiusura. I risultati arrivano agli strumenti che i Suoi team usano già, come Jira, ServiceNow, Slack e Microsoft Teams, così gli sviluppatori lavorano partendo dalla prova. Se un auditor o una terza parte deve consultarlo, può condividere il rischio in modo sicuro o stamparlo in PDF.

SLA di remediation dimostrabili

Solo il 33% dei programmi CTEM misura se il rischio sfruttabile si riduce davvero. Hadrian segue ogni rischio dal rilevamento alla chiusura validata, quindi il tempo medio di remediation si misura su correzioni dimostrate, non su ticket chiusi. I report mostrano come cambiano nel tempo i Suoi tempi di risposta, e indicazioni chiare e pronte da riprodurre aiutano i team a ridurre il tempo medio di remediation fino all'80%.

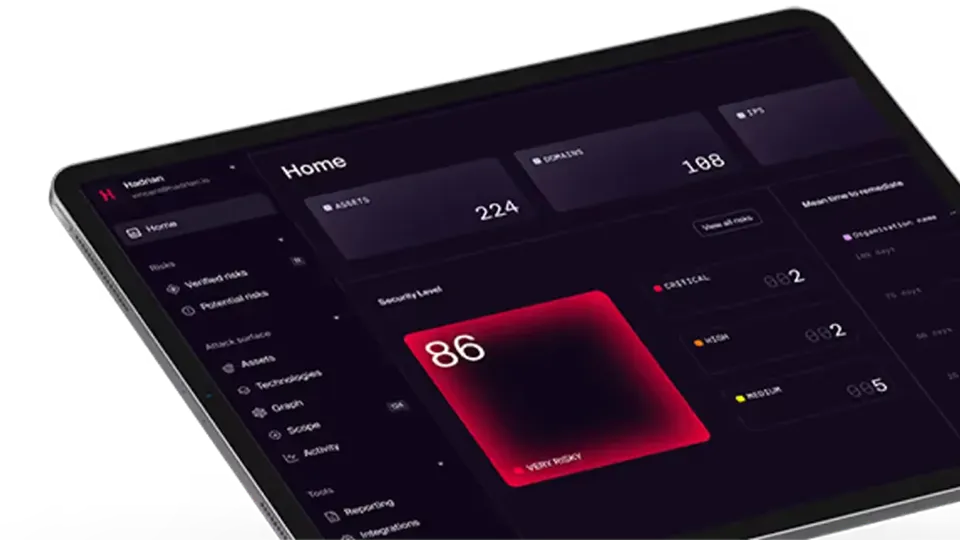
Guardalo nel prodotto.

Esplora un tour guidato della piattaforma Hadrian: le stesse schermate che usa il tuo team, con le vulnerabilità e le prove che le dimostrano.

Scelto dalle aziende di tutto il mondo

Trusted by SOC teams globally

All case studies
Logo Damen Shipyards

Hadrian enables us to pinpoint the real security issues that we should be working on.

Hans Quivooij

CISO

Logo London Business School

Event-driving testing saved time and energy with tests that leveraged insight

Danny Attias

LBS Chief Digital & Information Officer

Logo SHV Energy

It's not often that you find a tool that homes in on the risks that truly matter

Mahdi Abdulrazak

Group Information Security & Risk Officer

Casi di studio

Come Budenheim ha rafforzato la visibilità continua della sicurezza esterna

Casi di studio

Come Worldstream ha operazionalizzato la gestione continua delle esposizioni in un ambiente di infrastruttura critica

Exposure Management for Financial Services

Soluzioni

Exposure Management for the Financial Services

Non trovi la risposta alla tua domanda?

Scopri come Hadrian aiuta i team di sicurezza a trovare, verificare e correggere ciò che gli aggressori sfruttano realmente.

Cosa fa Hadrian?

Hadrian è una piattaforma di sicurezza offensiva basata su IA agentica che individua continuamente la tua superficie di attacco esterna e la testa alla ricerca di esposizioni sfruttabili. La piattaforma si attiva in pochi minuti, opera in modo autonomo e fornisce risultati validati, con passaggi di riproduzione e prove di esecuzione. Nessun agente da installare, nessuna infrastruttura da gestire.

Come fa Hadrian a confermare che una correzione ha funzionato?

Quando il Suo team segna un rischio come risolto, Hadrian lo testa di nuovo come farebbe un attaccante. Il rischio viene chiuso solo quando l'esposizione non è più sfruttabile. In caso contrario, resta aperto.

I retest hanno un costo aggiuntivo?

No. Il retest è integrato nel processo di remediation senza costi aggiuntivi. Ogni pentest Nova include retest illimitati nei primi 12 mesi.

Con quali strumenti di ticketing funziona Hadrian?

Hadrian si integra con strumenti di ticketing e ITSM come Jira, ServiceNow, Azure DevOps, Linear e GitHub, e con strumenti di messaggistica come Slack e Microsoft Teams. Altri sistemi possono collegarsi tramite webhook e l'API di Hadrian.

Possiamo usare i risultati come prove per gli audit?

Sì. Ogni rischio conserva la proof of concept, i passaggi di remediation e la cronologia, e può essere condiviso in modo sicuro o stampato in PDF. I pentest Nova includono inoltre un report pronto per la compliance, che mappa i risultati su framework come SOC 2, ISO 27001 e NIS2.

Risposta alle minacce emergenti

Pentest agentico

Validazione dell’esposizione avversaria

Gestione continua della superficie di attacco

Gestione dell’esposizione alle minacce

Pentest continuo

Red teaming automatizzato

Visibilità e controllo dell’esposizione cloud

Configurazione Errata Ed Esposizione Del DNS

Acquisizioni e controllate

Credenziali e segreti esposti

Richiedi una demo di 15 minuti.

Sperimenta Hadrian

La piattaforma di sicurezza offensiva end-to-end di Hadrian si configura in pochi minuti, opera in modo autonomo e fornisce informazioni di facile utilizzo.

Partecipa alla demo per scoprire come:

Monitorare continuamente nuovi asset e modifiche.

Comprendere il contesto e le interconnessioni degli asset.

Identificare rischi sfruttabili e rimuovere falsi positivi.

Dare priorità ai rischi con maggiore impatto.
Semplificare flussi di lavoro per velocizzare la correzione.