Risposta alle minacce emergenti

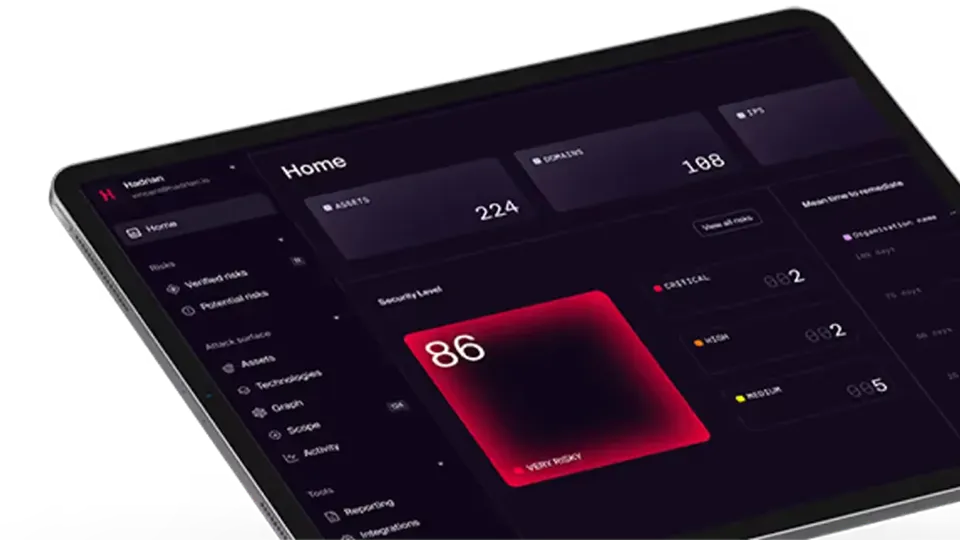
Ogni anno vengono pubblicate decine di migliaia di CVE, e quelle che contano vengono spesso sfruttate il giorno stesso in cui diventano pubbliche. Atlas sa già cosa esponi su Internet, aggiunge i nuovi exploit entro 24 ore e testa ogni asset che possono raggiungere, così sai se sei esposto prima che lo scoprano gli attaccanti.
Scelto e approvato da:

Logo McKesson
Logo Siemens Energy
Logo SHV Energy

Smetti di analizzare CVE che non possono raggiungerti

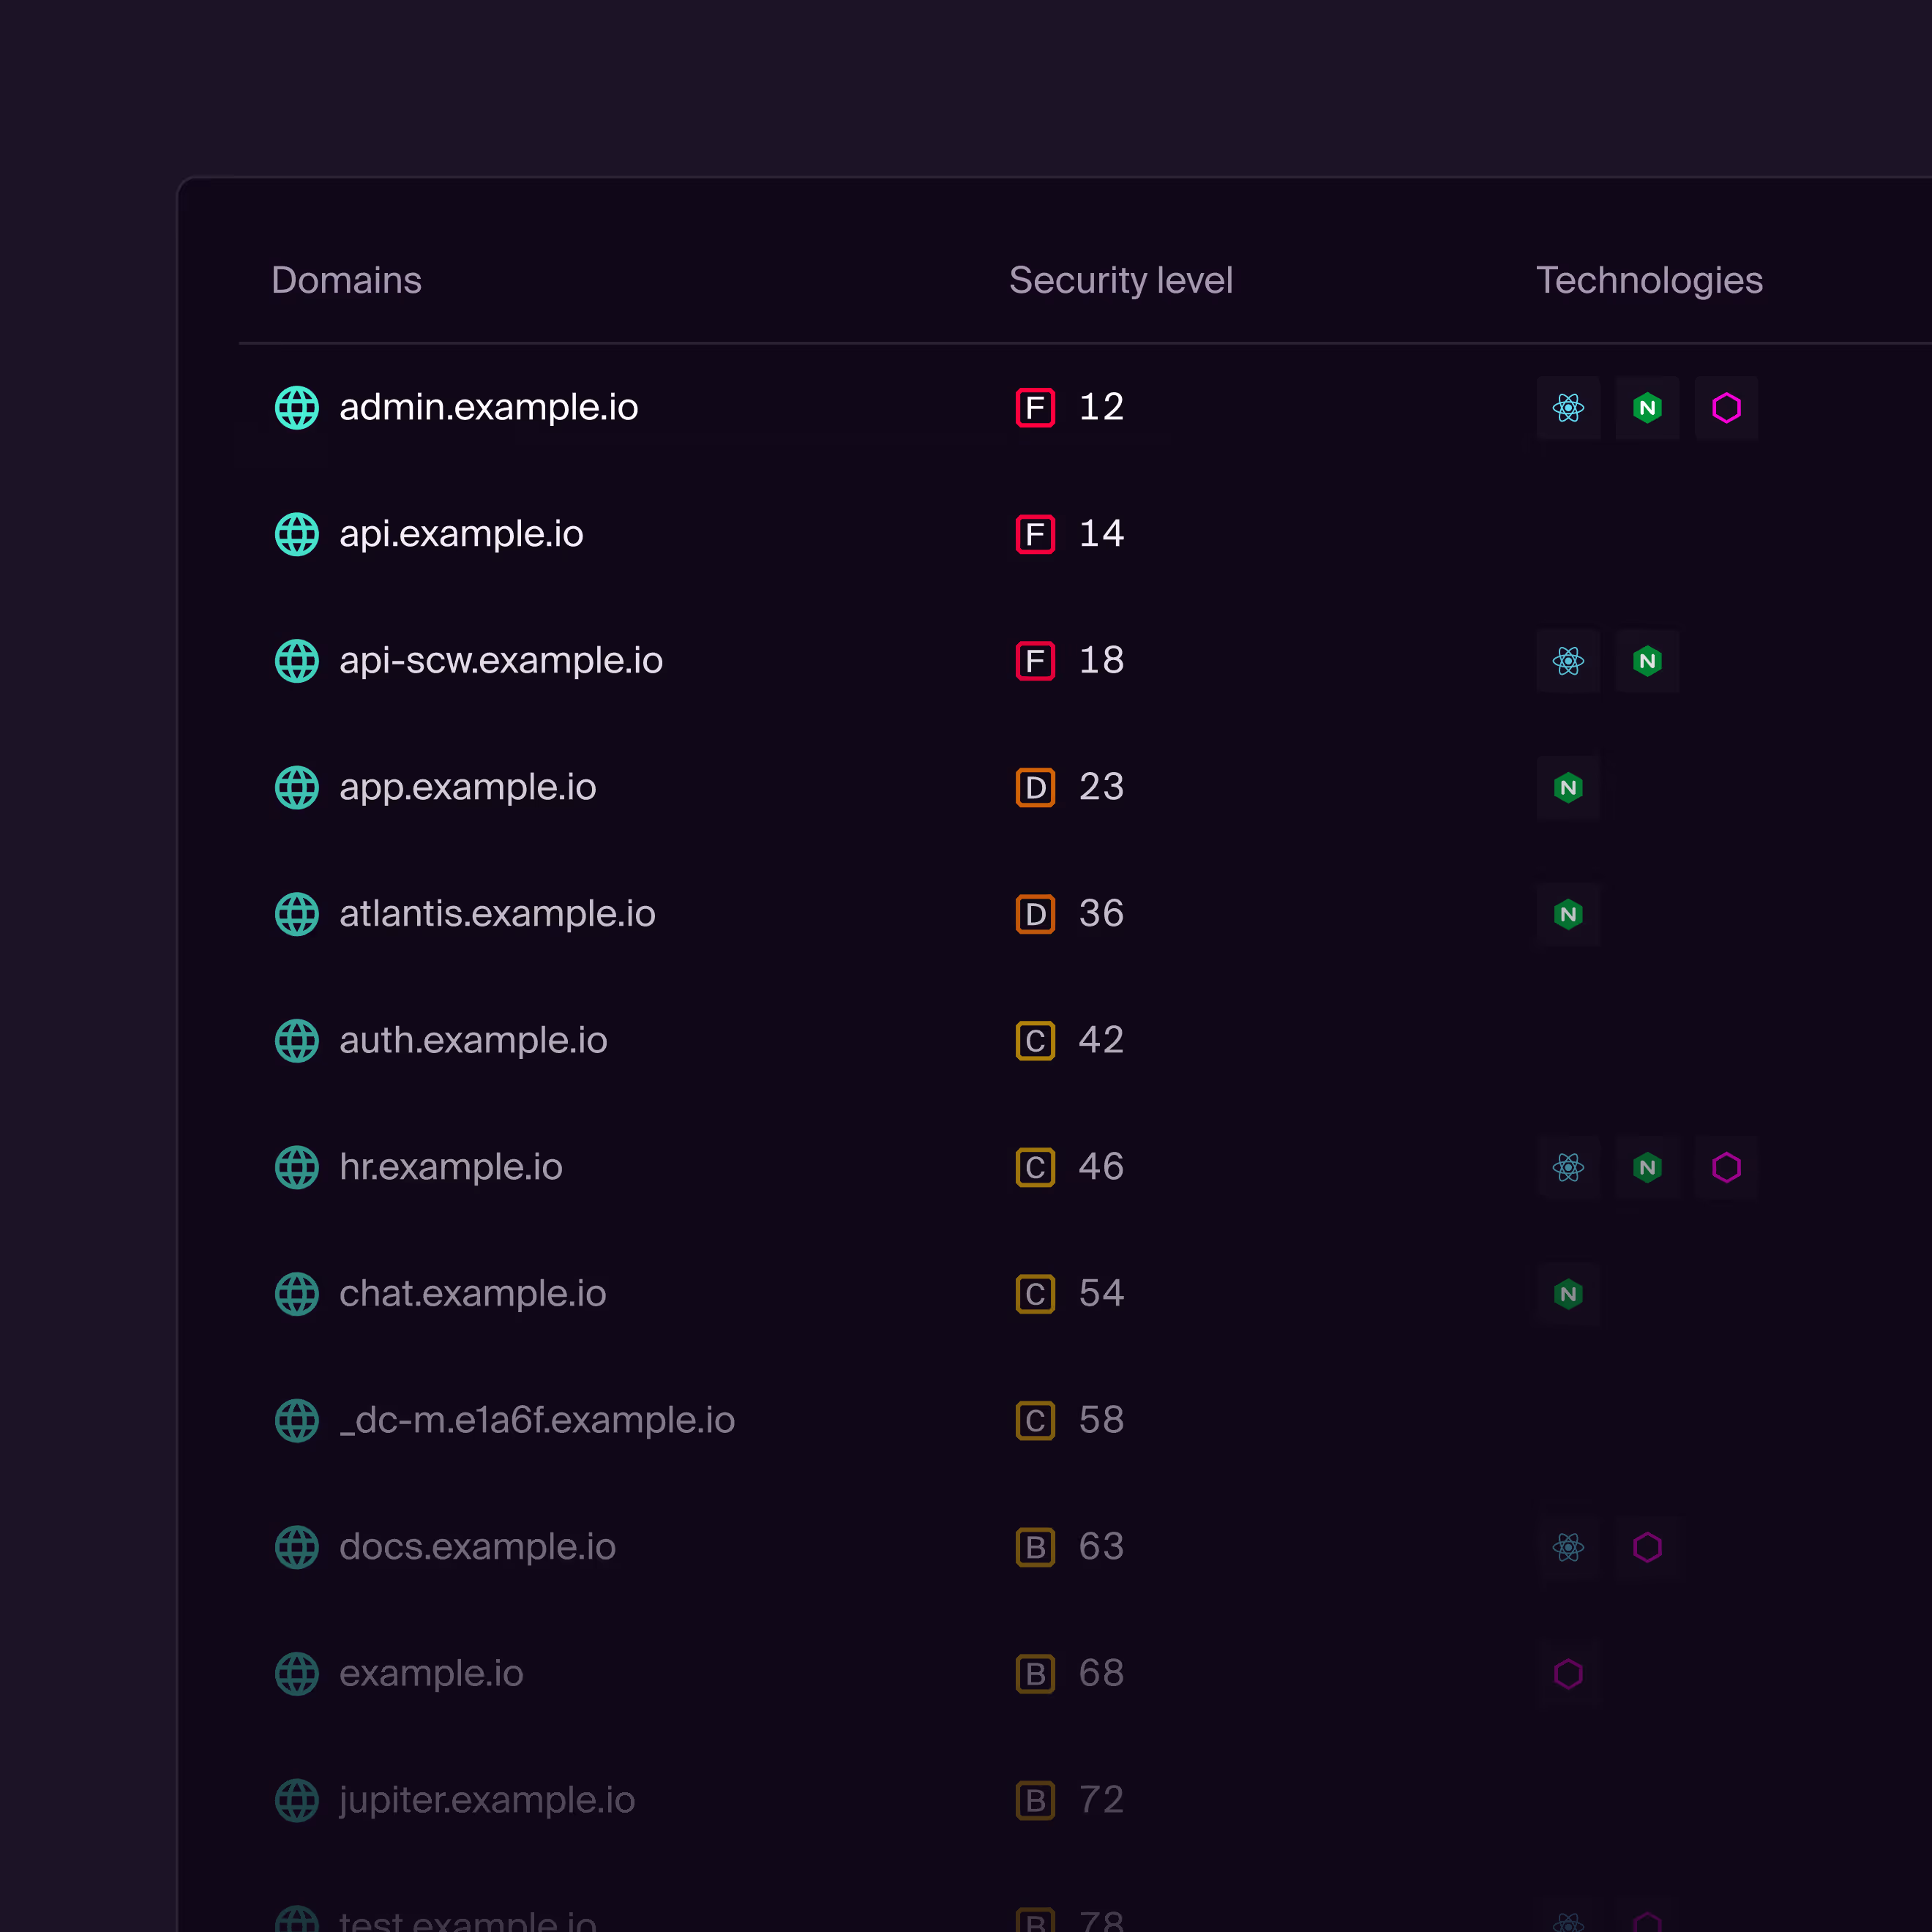
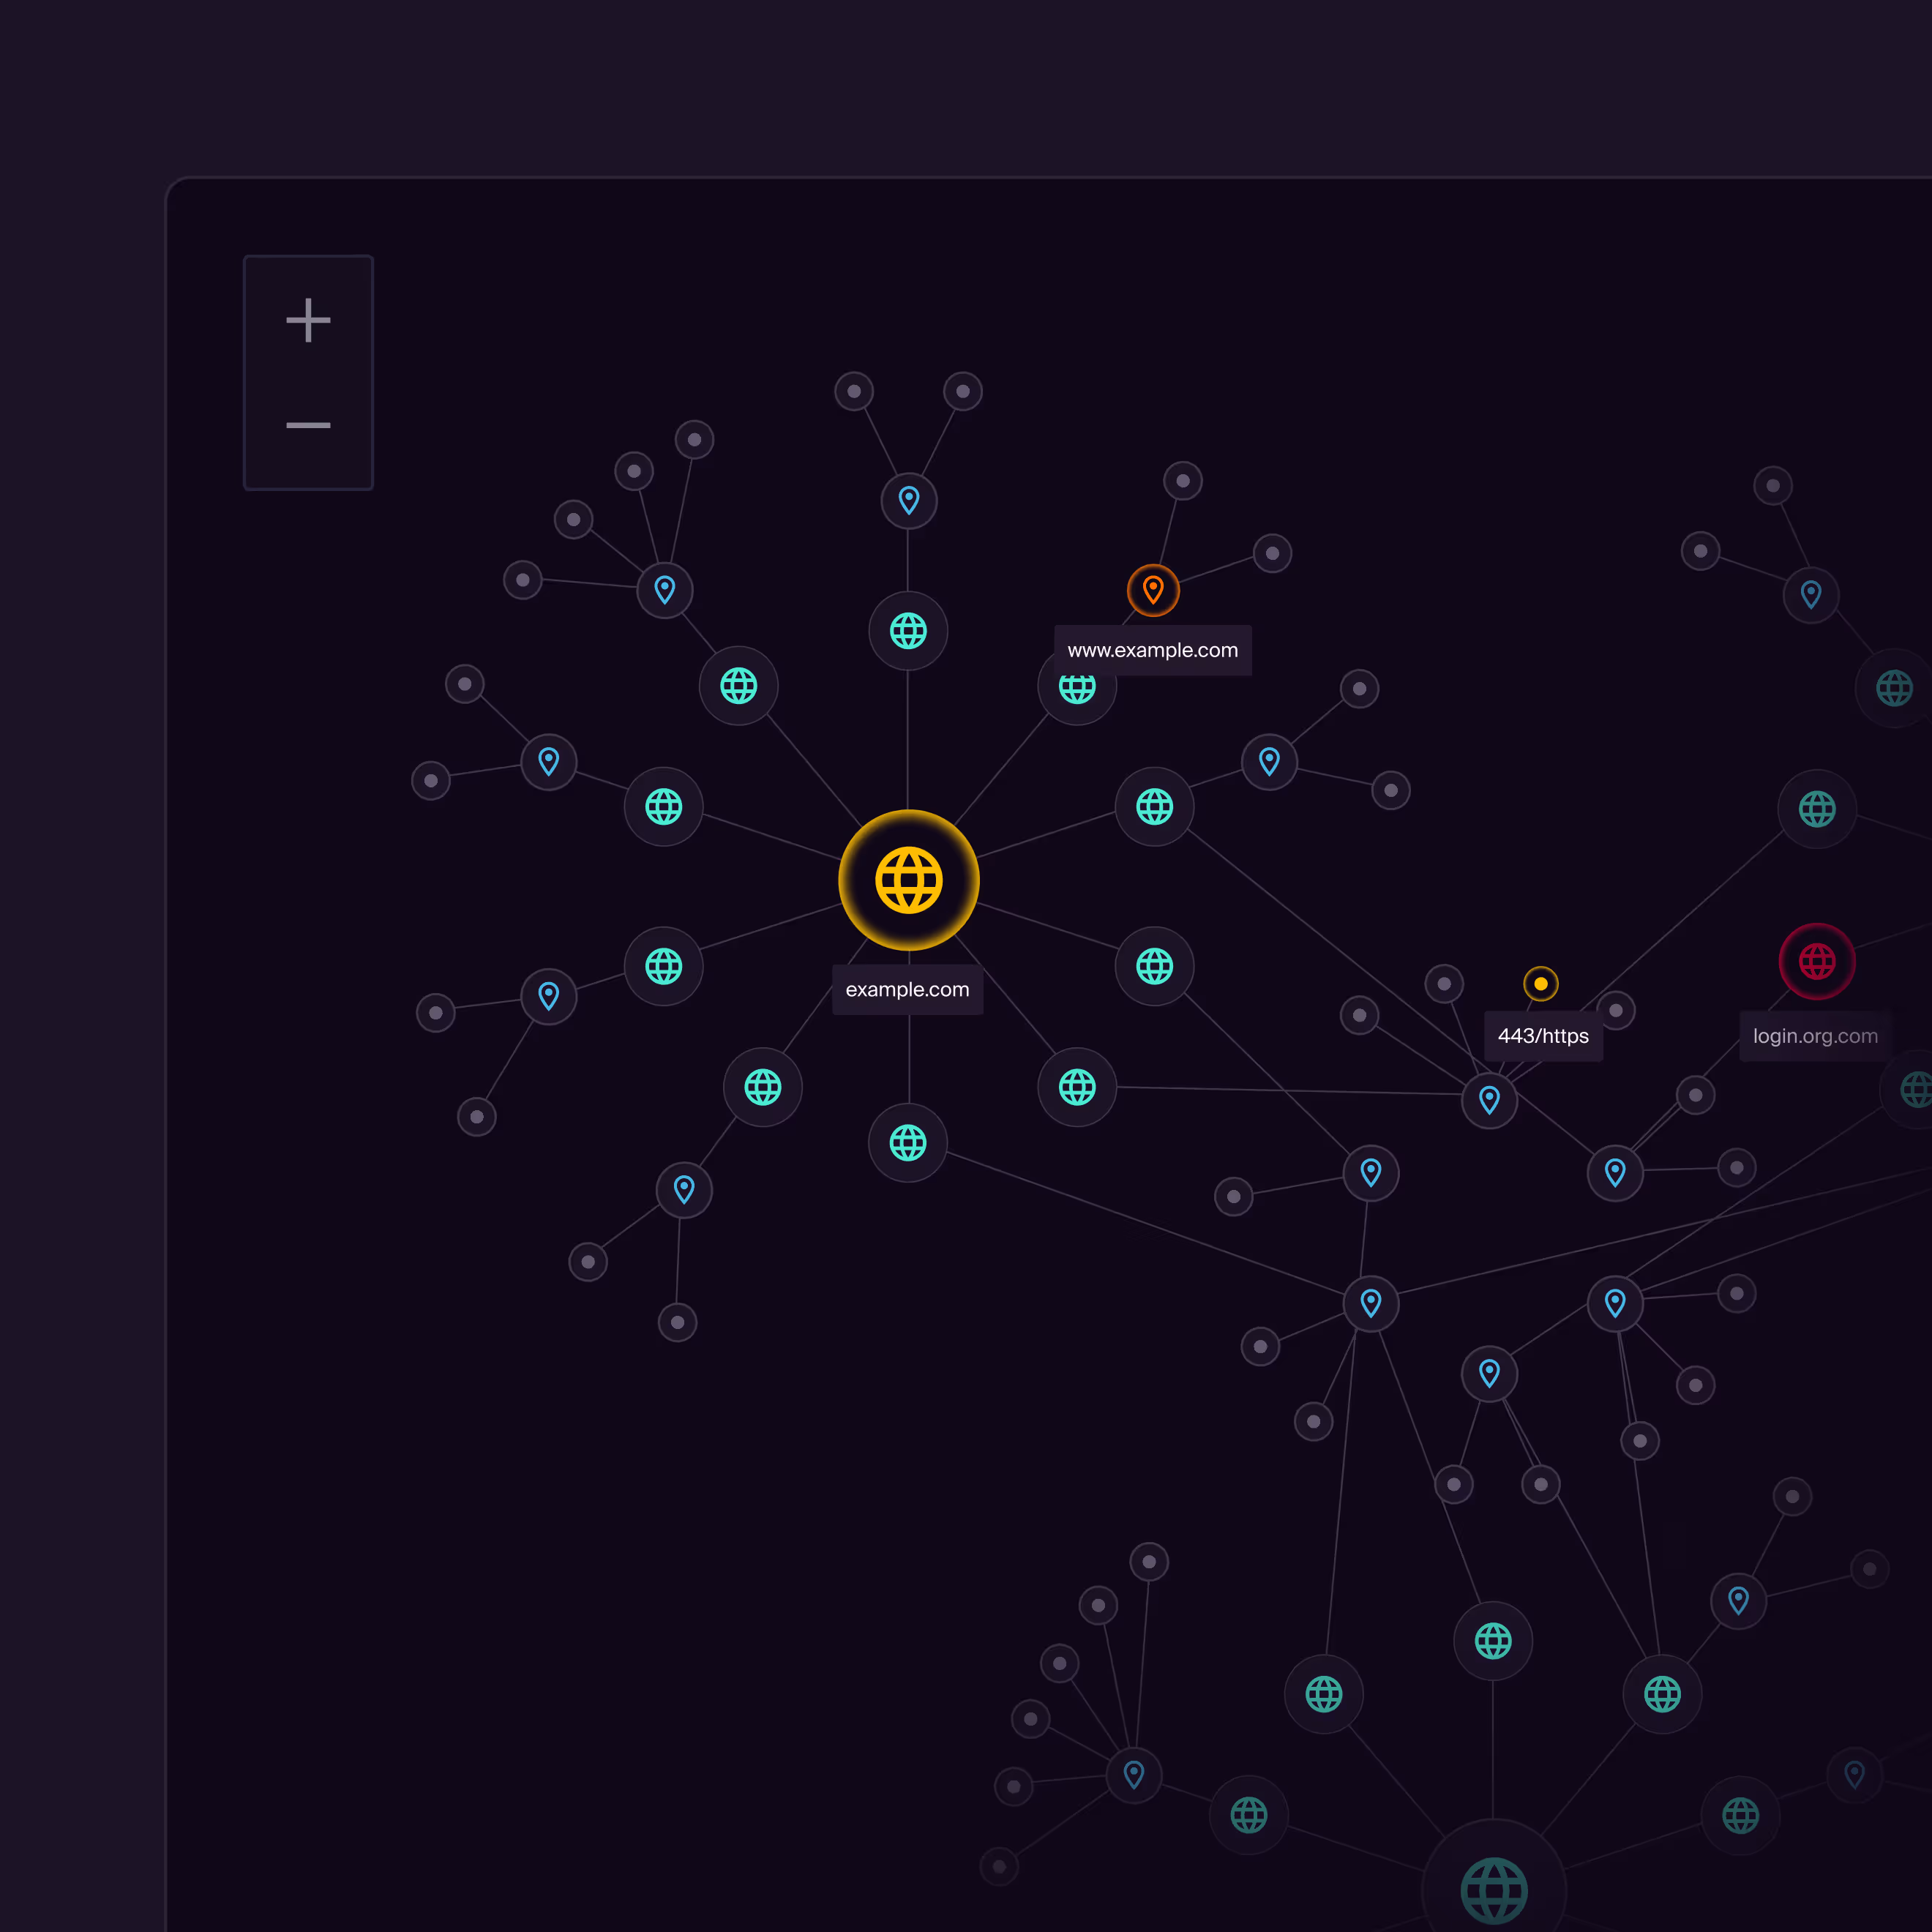
Zero Day Clock ha contato 30.000 nuove CVE nell’ultimo trimestre, contro 11.000 nello stesso trimestre dell’anno precedente. Nessun team può leggere ogni advisory, figuriamoci applicare tutte le patch. Atlas mantiene un inventario in tempo reale dei tuoi asset esterni e del software che vi gira, così ogni nuova divulgazione viene confrontata con ciò che esponi davvero, non con un foglio di calcolo. La maggior parte delle CVE viene scartata subito. Le poche che toccano la tua superficie di attacco passano ai test.

Testa il giorno dell’uscita, non alla prossima scansione

Nel primo semestre del 2026, 137 vulnerabilità venivano già sfruttate il giorno stesso della loro pubblicazione. Una scansione trimestrale o un pentest prenotato con settimane di anticipo non può tenere il passo. Quando emergono nuovi exploit, gli ethical hacker interni di Hadrian li aggiungono alla piattaforma entro 24 ore e i test event-driven di Atlas li eseguono subito su ogni asset corrispondente. Nessuna scansione da pianificare, nessun perimetro da concordare.

Dai priorità alle prove, non al punteggio CVSS

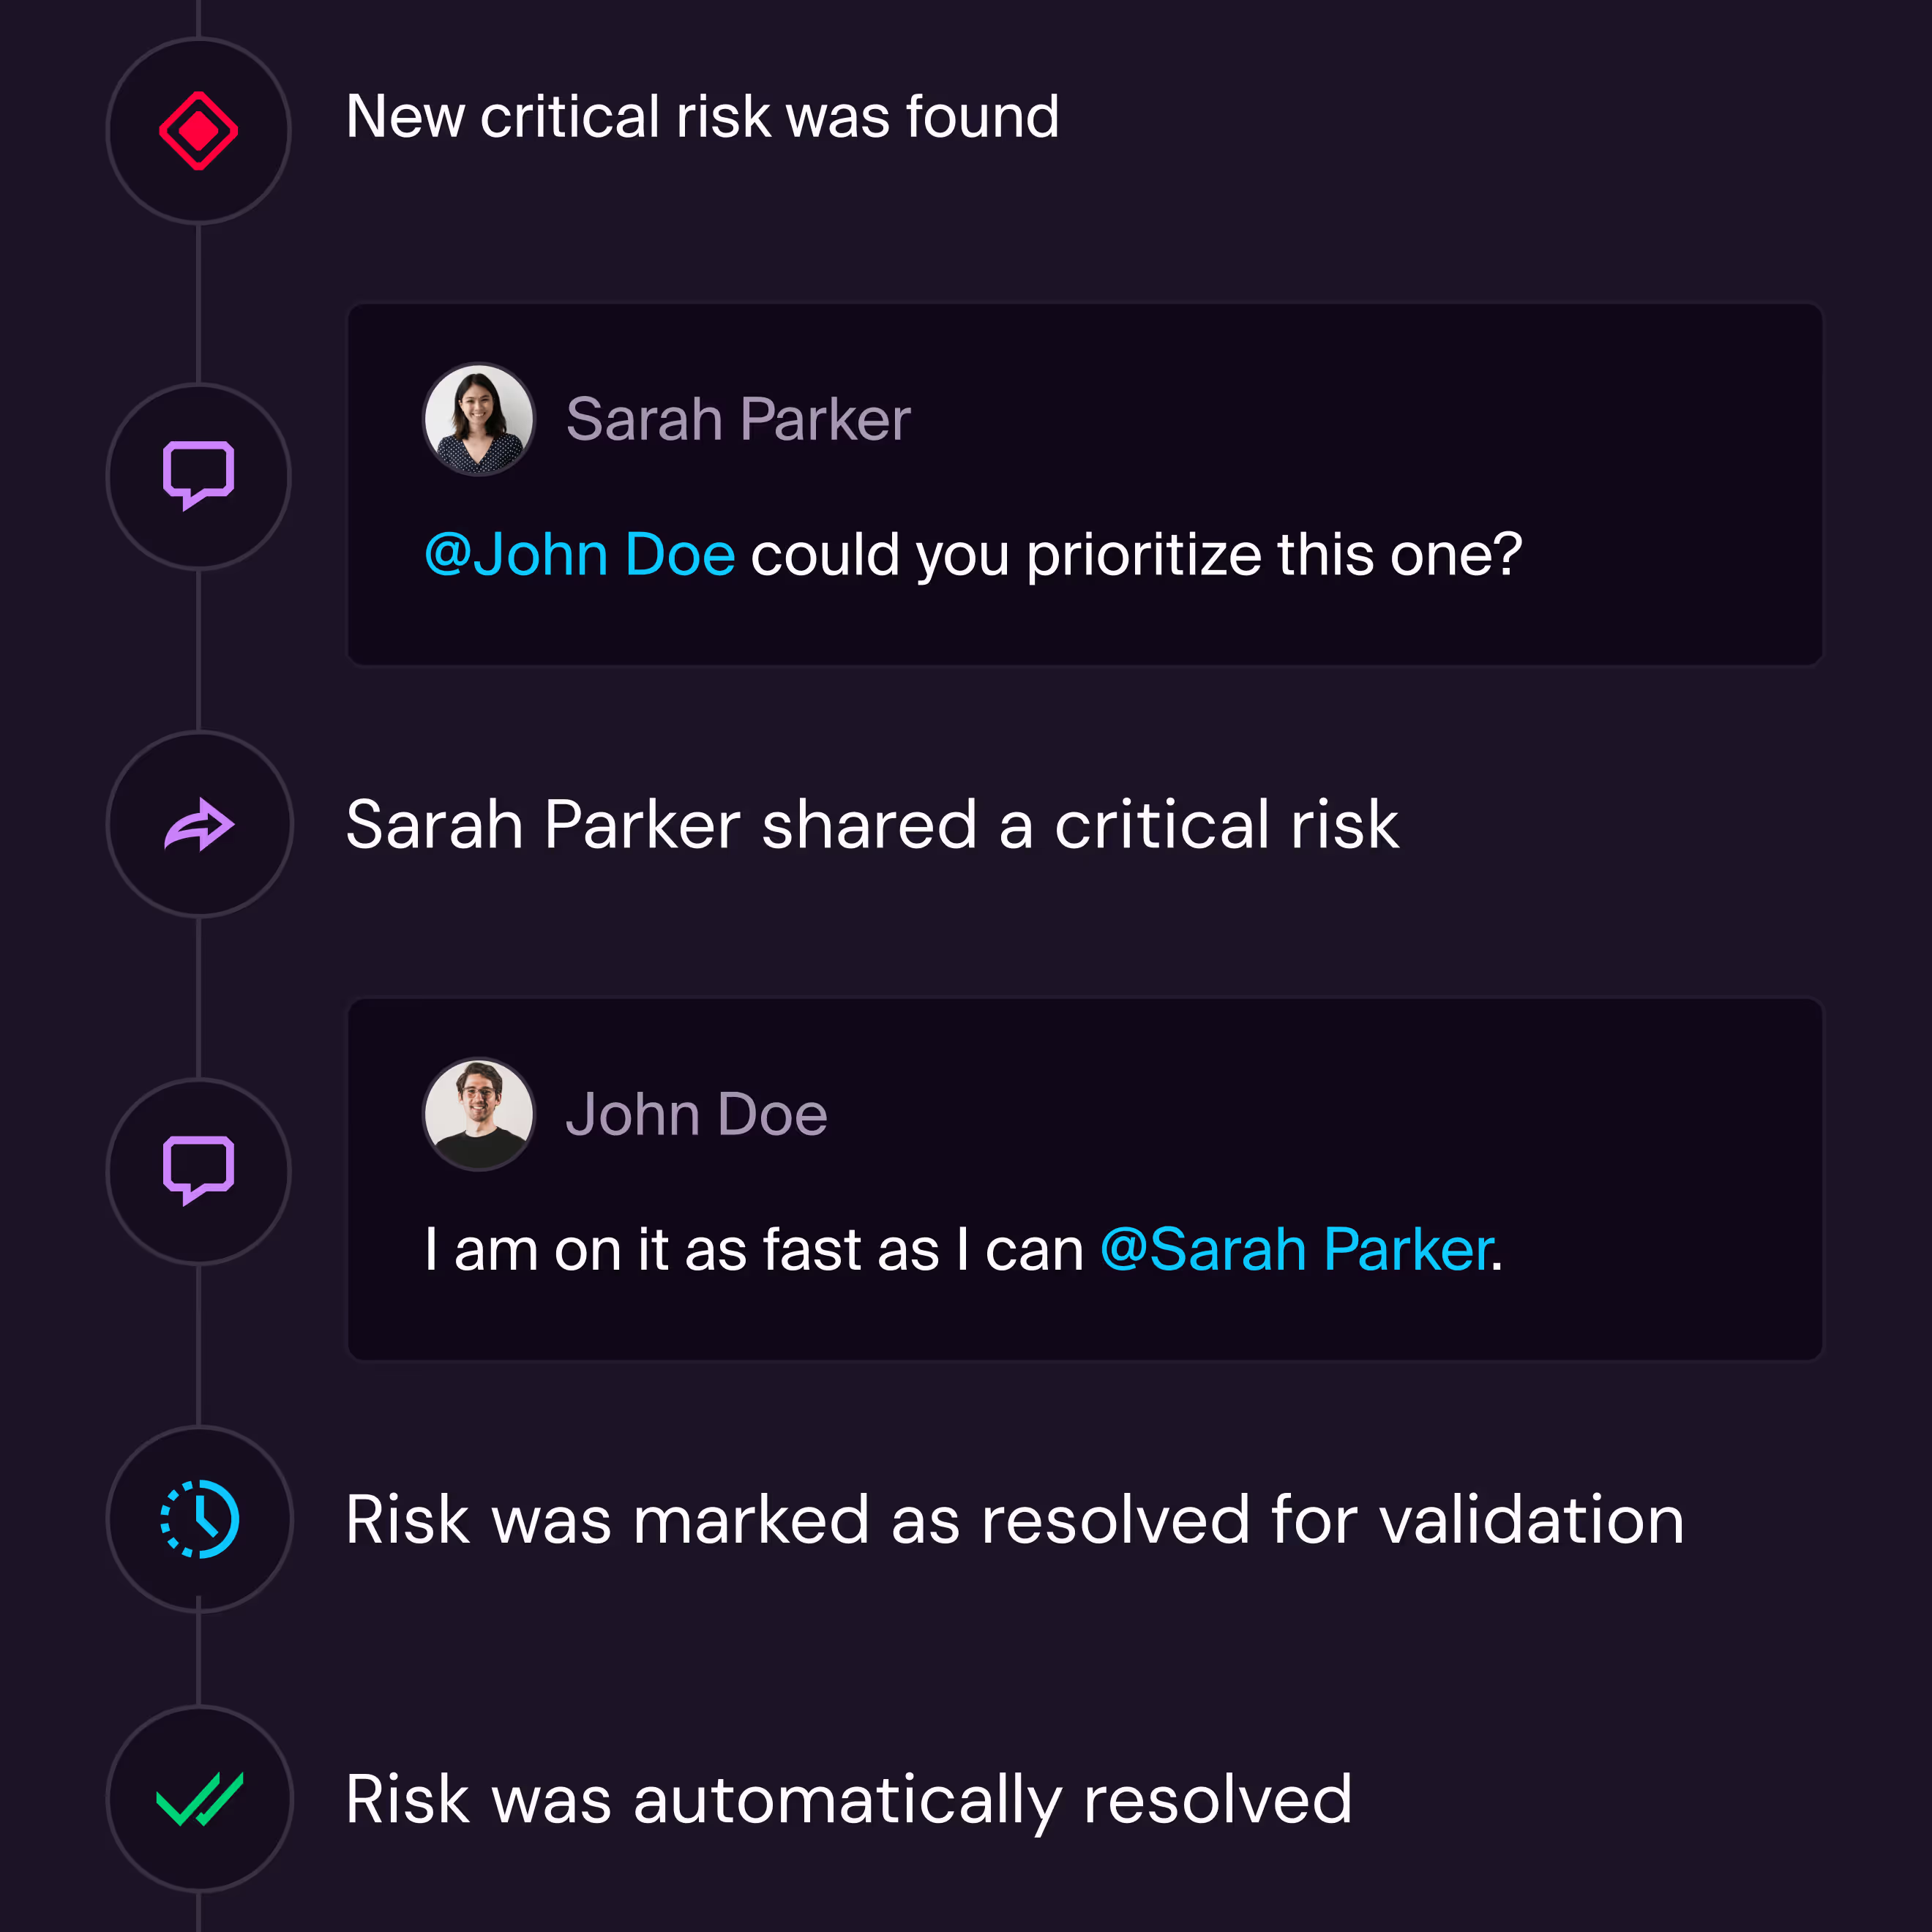
I punteggi di gravità aiutano, ma il 60% delle vulnerabilità attaccate entro 90 giorni dalla divulgazione era classificato sotto il livello critico, e gli honeypot registrano ancora ogni giorno tentativi su falle vecchie di anni. Atlas sfrutta ogni corrispondenza in modo sicuro, come farebbe un attaccante, e avvisa il tuo team solo quando l’esposizione è reale, con le prove allegate. Le CVE più vecchie restano nel set di test, così viene individuato anche un asset che torna online con una versione vulnerabile.

Guardalo nel prodotto.

Esplora un tour guidato della piattaforma Hadrian: le stesse schermate che usa il tuo team, con le vulnerabilità e le prove che le dimostrano.

Scelto dalle aziende di tutto il mondo

Trusted by SOC teams globally

All case studies
Logo Damen Shipyards

Hadrian enables us to pinpoint the real security issues that we should be working on.

Hans Quivooij

CISO

Logo London Business School

Event-driving testing saved time and energy with tests that leveraged insight

Danny Attias

LBS Chief Digital & Information Officer

Logo SHV Energy

It's not often that you find a tool that homes in on the risks that truly matter

Mahdi Abdulrazak

Group Information Security & Risk Officer

Casi di studio

Come Budenheim ha rafforzato la visibilità continua della sicurezza esterna

Casi di studio

Come Worldstream ha operazionalizzato la gestione continua delle esposizioni in un ambiente di infrastruttura critica

Exposure Management for Financial Services

Soluzioni

Exposure Management for the Financial Services

Non trovi la risposta alla tua domanda?

Scopri come Hadrian aiuta i team di sicurezza a trovare, verificare e correggere ciò che gli aggressori sfruttano realmente.

Quanto velocemente Atlas testa una vulnerabilità appena divulgata?

Quando emergono nuovi exploit, gli ethical hacker interni di Hadrian li aggiungono alla piattaforma entro 24 ore. Atlas testa poi subito ogni asset che usa la tecnologia interessata, senza attendere una scansione pianificata.

Dobbiamo indicare ad Atlas quali asset usano il software interessato?

No. Atlas individua i tuoi asset esterni in modo continuo e identifica le tecnologie che vi girano, quindi sa già dove una nuova CVE potrebbe applicarsi.

In cosa è diverso dal feed CVE di uno scanner?

Uno scanner confronta i numeri di versione con le liste di CVE e segnala tutto ciò che potrebbe applicarsi. Atlas tenta uno sfruttamento sicuro e segnala solo le esposizioni che ha convalidato, con le prove, così il tuo team lavora su prove concrete invece che su ipotesi.

Come veniamo informati di un’esposizione convalidata?

I risultati convalidati compaiono nella piattaforma Hadrian con le prove e le indicazioni per la remediation, e possono essere inviati ai tuoi strumenti di ticketing, al SIEM o alle app di messaggistica tramite le nostre integrazioni.

Atlas testa ancora le vulnerabilità più vecchie?

Sì. Gli attaccanti continuano a cercare falle vecchie di anni, e lo fa anche Atlas. Le CVE più vecchie restano nel set di test, e ogni modifica alla tua superficie di attacco, come un nuovo host, una nuova porta o una nuova versione software, attiva nuovi test.

Pentest agentico

Validazione dell’esposizione avversaria

Gestione continua della superficie di attacco

Gestione dell’esposizione alle minacce

Pentest continuo

Red teaming automatizzato

Visibilità e controllo dell’esposizione cloud

Configurazione Errata Ed Esposizione Del DNS

Acquisizioni e controllate

Credenziali e segreti esposti

Validazione delle correzioni

Richiedi una demo di 15 minuti.

Sperimenta Hadrian

La piattaforma di sicurezza offensiva end-to-end di Hadrian si configura in pochi minuti, opera in modo autonomo e fornisce informazioni di facile utilizzo.

Partecipa alla demo per scoprire come:

Monitorare continuamente nuovi asset e modifiche.

Comprendere il contesto e le interconnessioni degli asset.

Identificare rischi sfruttabili e rimuovere falsi positivi.
Dare priorità ai rischi con maggiore impatto.

Semplificare flussi di lavoro per velocizzare la correzione.