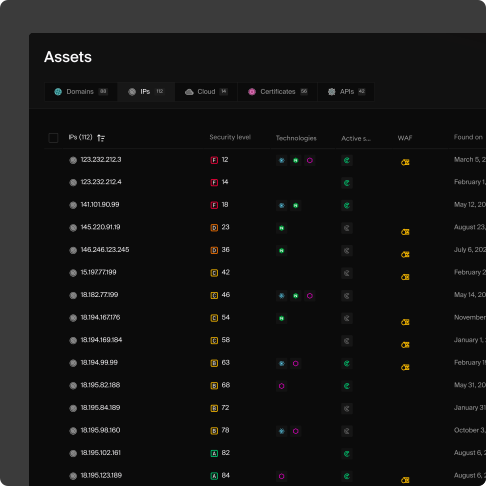
Atlas te lo dice in tempo reale. Scopre ogni dominio, record DNS, IP, certificati, servizi cloud e app esposte, quindi le testa come se fosse un attaccante. Scoprirai tutto ciò che è realmente sfruttabile.
Scelto dalle aziende di tutto il mondo



Cosa abbiamo davvero su internet?
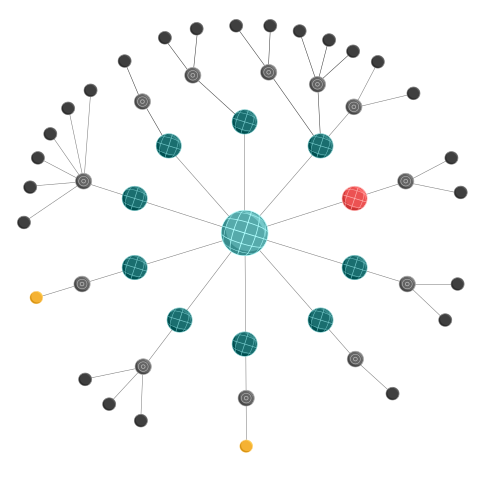
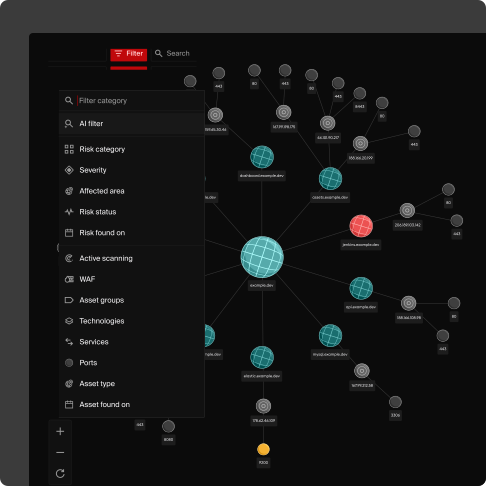
Atlas lo mappa. Parte senza perimetro e trova ciò che ti appartiene come farebbe un attaccante, compresi gli asset che nessuno ricorda di avere.
Stamattina è uscita una CVE. Siamo colpiti?
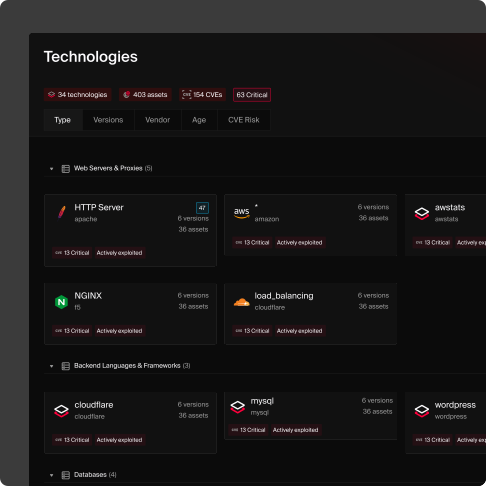
Atlas lo sa in poche ore. Collega la nuova CVE agli asset che eseguono la versione interessata, li testa tutti e ti dice quali sono davvero esposti.
Quali dei nostri alert sono reali?
Solo quelli che Atlas può dimostrare. Ogni potenziale esposizione viene validata prima che il tuo team ne venga a conoscenza, quindi nessuna coda di triage piena di forse.


“Non capita spesso di trovare uno strumento che si concentra sui rischi che contano davvero”
Mahdi Abdulrazak
Group Information Security & Risk Officer

“I test basati sugli eventi ci hanno fatto risparmiare tempo ed energie, con test che sfruttano informazioni concrete”
Danny Attias
LBS Chief Digital & Information Officer
Hadrian Atlas | Cosa significa per te | |
Analizza | Tutto ciò che la tua azienda espone su internet | Domini, DNS, IP, certificati, servizi cloud e app, trovati dall’esterno |
Funziona | In continuo | Scoperta continua, nuovi test ad ogni modifica |
Trova | Esposizioni sfruttabili | Concatenate e sfruttate come farebbe un attaccante esperto, non tramite pattern matching |
Quando esce una CVE | Associata e testata in poche ore | Sai quali asset sono interessati mentre la maggior parte dei team sta ancora leggendo il bollettino |
Validazione | Di ogni esposizione, prima che tu ne fossi a conoscenza | Nessun falso positivo, nessun triage sprecato |
Ottieni | Un inventario in tempo reale e una breve lista di rischi verificati | Prioritizzati in base al contesto aziendale, non a un punteggio di gravità generico |
Come sono le prove | Rischi verificati, con prove allegate | Il tuo team agisce sui fatti, non sui forse |
Distribuzione | Dal cloud, in meno di 5 minuti | Nulla da installare, nulla da mantenere |
Prezzo basato su | Numero di asset esposti | Add-on per la valutazione M&A e il rilevamento di leak da infostealer |
Cosa fa Atlas?
Atlas mappa continuamente la tua superficie di attacco esterna e valida le esposizioni. Scopre asset, tecnologie e punti di servizio, poi utilizza l'IA agenziale per confermare quali esposizioni sono effettivamente sfruttabili.
Con quale velocità Atlas trova nuovi asset?
Le scansioni passive vengono eseguite ogni ora. Quando viene rilevato un nuovo asset o una modifica, i test event-driven si avviano automaticamente.
Ci sono falsi positivi?
No. Ogni esposizione viene validata in modo indipendente prima dell'invio di una notifica. Il tuo team agisce solo su ciò che è reale e sfruttabile.
Quali add-on sono disponibili?
Atlas offre due add-on a costo aggiuntivo: la valutazione di fusioni e acquisizioni e il rilevamento di fughe di credenziali tramite infostealer, che include la scansione del dark web e il monitoraggio delle fughe di credenziali.
Come viene calcolato il prezzo di Atlas?
Il prezzo è basato sul numero totale di asset. Contattateci per un preventivo personalizzato.
Chi è Hadrian?
Hadrian è una piattaforma di sicurezza offensiva utilizzata dai team di sicurezza di oltre 300 aziende in tutto il mondo. Siamo stati nominati Vendor Rappresentativo nella Gartner Market Guide 2026 per la Adversarial Exposure Validation e Leader per 3 anni consecutivi da GigaOM.
Guarda la tua superficie di attacco come la vede un attaccante.
Prenota una demo e faremo girare Atlas sulla tua superficie di attacco esterna.