Atlas beantwortet sie, jeden Tag. Es entdeckt jede Domain, jeden DNS-Eintrag, jede IP, jedes Zertifikat, jeden Cloud-Dienst und jede App, die Sie exponieren, und testet alles so, wie ein Angreifer es tun würde. Sie erfahren nur, was tatsächlich ausnutzbar ist.
Unternehmen auf der ganzen Welt vertrauen darauf



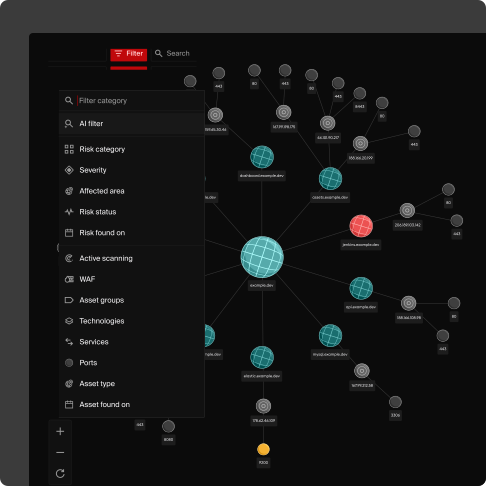
Was haben wir tatsächlich im Internet?
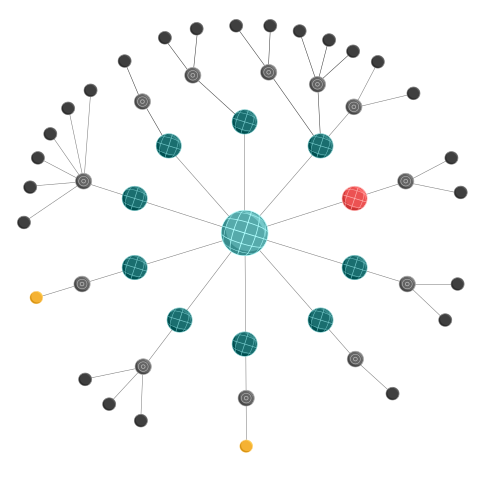
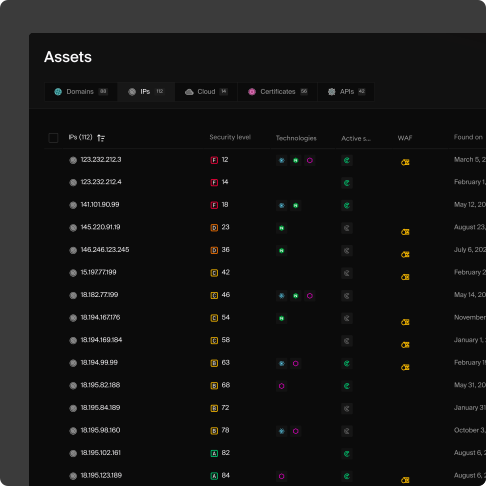
Atlas kartiert es. Es startet ohne Scope und findet, was Ihnen gehört, so wie ein Angreifer, einschließlich der Assets, an die sich niemand mehr erinnert.
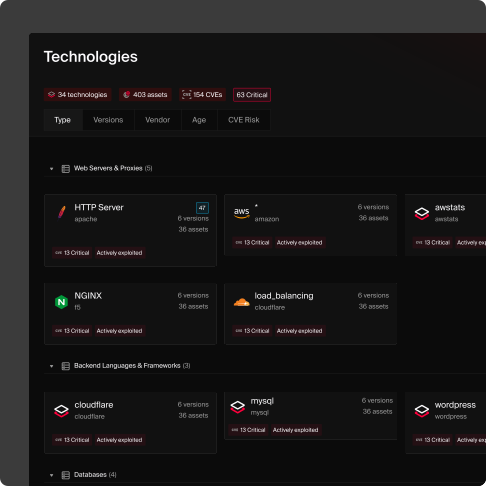
Heute Morgen kam eine CVE heraus. Sind wir betroffen?
Atlas weiß es innerhalb von Stunden. Es ordnet die neue CVE den Assets mit der betroffenen Version zu, testet jedes davon und sagt Ihnen, welche wirklich exponiert sind.
Welche unserer Alerts sind echt?
Nur die, die Atlas beweisen kann. Jede potenzielle Exposure wird validiert, bevor Ihr Team davon erfährt, also keine Triage-Warteschlange voller Vielleichts.


“Man findet selten ein Tool, das sich so gezielt auf die Risiken konzentriert, die wirklich zählen”
Mahdi Abdulrazak
Group Information Security & Risk Officer

“Eventgesteuertes Testen hat uns Zeit und Energie gespart, mit Tests, die echte Erkenntnisse nutzen”
Danny Attias
LBS Chief Digital & Information Officer
Hadrian Atlas | Was es für Sie bedeutet | |
Betrachtet | Alles, was Ihr Unternehmen im Internet exponiert | Domains, DNS, IPs, Zertifikate, Cloud-Dienste und Apps, von außen gefunden |
Läuft | Kontinuierlich | Passive Erkennung jede Stunde und neue Tests bei jeder Änderung |
Findet | Ausnutzbare Exposures | Verkettet und ausgenutzt wie von einem erfahrenen Angreifer, nicht per Mustervergleich |
Wenn eine CVE erscheint | Zugeordnet und getestet innerhalb von Stunden | Sie wissen, welche Assets betroffen sind, während die meisten Teams noch das Bulletin lesen |
Validierung | Jede Exposure, bevor Sie davon erfahren | Keine False Positives, keine verschwendete Triage |
Sie erhalten | Ein Live-Inventar und eine kurze Liste verifizierter Risiken | Priorisiert nach Geschäftskontext, nicht nach einem generischen Schweregrad |
So sehen Belege aus | Verifizierte Risiken, mit Belegen | Ihr Team handelt auf Fakten, nicht auf Vielleichts |
Bereitstellung | Aus der Cloud, in unter 5 Minuten | Nichts zu installieren, nichts zu warten |
Preis nach | Ihrer Gesamtzahl an Assets | Add-ons für M&A-Bewertung und Erkennung von Infostealer-Leaks |
Was macht Atlas?
Atlas kartiert kontinuierlich Ihre externe Angriffsfläche und validiert Schwachstellen. Es entdeckt Assets, Technologien und Service-Endpunkte und nutzt dann agentische KI, um zu bestätigen, welche Schwachstellen tatsächlich ausnutzbar sind.
Wie schnell findet Atlas neue Assets?
Passive Scans laufen stündlich. Wenn ein neues Asset oder eine Änderung erkannt wird, werden ereignisgesteuerte Tests automatisch gestartet.
Gibt es Falsch-Positive?
Nein. Jede Schwachstelle wird unabhängig validiert, bevor eine Benachrichtigung gesendet wird. Ihr Team handelt nur bei dem, was real und ausnutzbar ist.
Welche Add-ons sind verfügbar?
Atlas bietet zwei kostenpflichtige Add-ons: die Bewertung von Fusionen und Übernahmen sowie die Erkennung von Infostealer-Credential-Leaks, die Dark-Web-Scanning und Credential-Leak-Monitoring umfasst.
Wie wird Atlas berechnet?
Die Preisgestaltung basiert auf Ihrer Gesamtzahl an Assets. Kontaktieren Sie uns für ein individuelles Angebot.
Wer ist Hadrian?
Hadrian ist eine offensive Sicherheitsplattform, die von Sicherheitsteams in über 300 Unternehmen weltweit genutzt wird. Wir wurden als Representative Vendor im Gartner Market Guide 2026 für Adversarial Exposure Validation ausgezeichnet und von GigaOM drei Jahre in Folge als Leader bewertet.
Sehen Sie Ihre Angriffsfläche so, wie ein Angreifer sie sieht.
Buchen Sie eine Demo, und wir lassen Atlas über Ihre eigene externe Angriffsfläche laufen.