Automatisiertes Red Teaming

Eine Red-Team-Übung zeigt einige Wochen im Jahr, wie ein Angreifer eindringen könnte. Die Hacker-Agenten von Hadrian testen Ihre externe Angriffsfläche kontinuierlich, verketten ihre Funde zu Angriffspfaden und melden nur die Pfade, die sie beweisen können.
Bewährt bei:

Logo von McKesson
Logo von Siemens Energy
Logo von SHV Energy

Die Sicht des Angreifers, jeden Tag

Angreifer starten von außen, ohne Inventar und ohne Scope. Hadrian ebenso. Es erkennt die Domains, IP-Adressen, Zertifikate, Cloud-Dienste und Anwendungen Ihres Unternehmens, auch solche, an die sich niemand mehr erinnert, und testet sie bei jeder Änderung. Sobald die ethischen Hacker von Hadrian einen neuen Exploit hinzufügen, innerhalb von 24 Stunden nach seinem Auftauchen, wird jedes betroffene Asset sofort getestet.

Angriffspfade statt Alarmlisten

Ein Scanner meldet Probleme einzeln. Ein Angreifer kombiniert sie. Die Agenten von Hadrian werden von erfahrenen Offensive-Security-Experten trainiert und verketten Exposures wie ein versierter Angreifer zu Pfaden, die genau auf Ihre Infrastruktur zugeschnitten sind. Nur Pfade, die sie tatsächlich ausnutzen können, erreichen Ihr Team, jeweils mit Reproduktionsschritten und Ausführungsnachweisen. Aus 1.000 wöchentlich gescannten Assets ermittelt Hadrian im Schnitt 6 verifizierte, ausnutzbare Exposures.

Ihr Red Team für die schwierigen Aufgaben

Hadrian ersetzt keine abgegrenzte Red-Team-Übung. Interne Netzwerke, Social Engineering und physischer Zugang bleiben Aufgabe Ihres menschlichen Red Teams. Zwischen den Einsätzen testet Hadrian Ihre externe Angriffsfläche fortlaufend, damit Ihre Experten ihre Zeit dort einsetzen, wo menschliches Urteilsvermögen am meisten zählt. Wenn eine Anwendung tiefer getestet werden muss, führt Nova einen vollständigen agentischen Pentest durch, ab 1.250 € pro Test.

Sehen Sie es im Produkt.

Klicken Sie sich durch eine geführte Tour der Hadrian-Plattform: dieselben Ansichten, mit denen Ihr Team arbeitet, mit Befunden und den Belegen dahinter.

Unternehmen auf der ganzen Welt vertrauen darauf

Trusted by SOC teams globally

All case studies
Logo von Damen Shipyards

Hadrian enables us to pinpoint the real security issues that we should be working on.
Hans Quivooij

CISO

Logo von London Business School

Event-driving testing saved time and energy with tests that leveraged insight

Danny Attias

LBS Chief Digital & Information Officer

Logo von SHV Energy

It's not often that you find a tool that homes in on the risks that truly matter

Mahdi Abdulrazak

Group Information Security & Risk Officer

Ressourcen

Fallstudie

Wie Budenheim die kontinuierliche externe Sicherheitstransparenz gestärkt hat

Fallstudie

Wie Worldstream das kontinuierliche Exposure-Management in einer kritischen Infrastrukturumgebung operationalisiert hat

Exposure Management for Financial Services

Lösungen

Exposure Management for the Financial Services

Häufig gestellte Fragen

Erfahren Sie, wie Hadrian Sicherheitsteams dabei hilft, das zu finden, zu überprüfen und zu beheben, was Angreifer tatsächlich ausnutzen.

Was macht Hadrian?

Hadrian ist eine Offensive-Security-Plattform auf Basis agentischer KI, die Ihre externe Angriffsfläche kontinuierlich erfasst und auf ausnutzbare Exposures testet. Die Plattform ist in wenigen Minuten einsatzbereit, arbeitet autonom und liefert validierte Befunde mit Reproduktionsschritten und Ausführungsnachweisen. Keine Agenten zu installieren, keine Infrastruktur zu verwalten.

Ersetzt automatisiertes Red Teaming unsere Red-Team-Übungen?

Nein. Hadrian konzentriert sich auf Ihre externe, aus dem Internet erreichbare Angriffsfläche. Übungen zu internen Netzwerken, Social Engineering oder physischem Zugang erfordern weiterhin ein menschliches Red Team. Zwischen diesen Übungen testet Hadrian Ihren externen Perimeter weiter.

Wie verkettet Hadrian Befunde zu Angriffspfaden?

Die Agenten von Hadrian lernen Ihre Umgebung kennen, etwa die eingesetzten Technologien und die exponierten Dienste, und entscheiden auf dieser Grundlage, was sie als Nächstes testen. Sie kombinieren Exposures wie ein Angreifer und melden einen Pfad erst, wenn sie ihn ausgenutzt haben, mit Reproduktionsschritten und Nachweisen.

Ist es sicher, Produktivsysteme kontinuierlich zu testen?

Hadrian nutzt sichere Ausnutzungsversuche, um zu bestätigen, dass eine Exposure real ist. Beim Scoping bleiben Menschen eingebunden, und vor riskanteren Tests führen sie Sicherheitsprüfungen durch.

Wie oft testet Hadrian unsere Angriffsfläche?

Kontinuierlich. Die passive Erkennung läuft stündlich, und jede Änderung an Ihrer Angriffsfläche, etwa ein neuer Host, ein neuer Port oder eine neue Softwareversion, löst neue Tests aus.

Anwendungsfälle

Reaktion auf neue Bedrohungen

Agentisches Pentesting

Validierung gegnerischer Exponierung

Kontinuierliches Angriffsflächenmanagement

Bedrohungsexpositionsmanagement

Kontinuierliches Pentesting

Cloud-Exposition: Transparenz & Kontrolle

DNS-Fehlkonfigurationen

Übernahmen und Tochtergesellschaften

Geleakte Zugangsdaten und Secrets

Validierung der Behebung

Erhalten Sie eine 15-minütige Demo

Erleben Sie Hadrian

Die offensive End-to-End-Sicherheitsplattform von Hadrian lässt sich in wenigen Minuten einrichten, arbeitet autonom und liefert leicht umsetzbare Erkenntnisse.
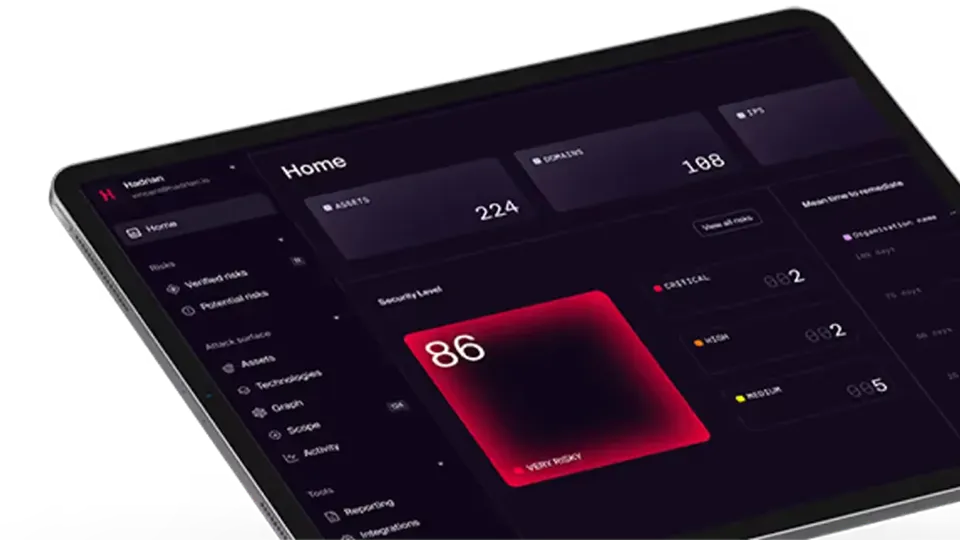
Schauen Sie unsere kurze Demo an:

Überwachung neuer Assets und Änderungen

Verstehen von Asset-Kontext und Zusammenhängen

Erkennung ausnutzbarer Risiken, Vermeidung von Fehlalarmen

Priorisierung geschäftskritischer Risiken

Optimierung für schnelle Bereinigungen und Validierungen