Hadrian hat für jede ein Produkt. Atlas gibt Ihnen Breite über alles, was Sie exponieren. Nova gibt Ihnen Tiefe in der Anwendung, auf die es ankommt. Nutzen Sie eines oder beide.
Unternehmen auf der ganzen Welt vertrauen darauf



Gleicht es nur CVE-Versionen ab?
Nein. Atlas analysiert, wie sich Ihre Anwendungen verhalten, verkettet Schwachstellen wie ein erfahrener Angreifer und versucht dann, sie auszunutzen.
Wird mein Team in Alerts ertrinken?
Nein. Jede Exposure wird validiert, bevor Sie davon erfahren, also erreicht Ihr Team nur, was Atlas beweisen konnte.
Was passiert, wenn sich etwas ändert?
Es wird getestet. Eine neue Subdomain, ein geöffneter Port oder eine neue CVE löst neue Tests aus, sobald Atlas sie sieht.
Wie schnell kann ein Test starten?
Heute. Es gibt kein Pentest-Team zu buchen, also starten Sie, wenn Sie bereit sind, nicht wenn jemand Zeit hat.
Was kostet es?
Ab 1.250 € pro Test, mit Paketen, wenn Sie regelmäßig testen. Kein Leistungsumfang zu verhandeln.
Können wir sehen, was es getan hat?
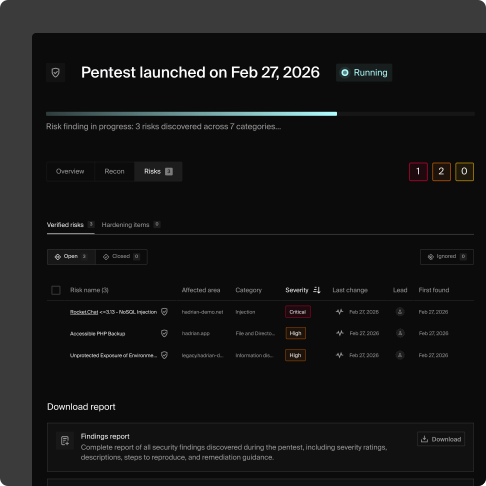
Ja. Sie sehen seine Begründung, jeden ausgeführten Test und jeden gesammelten Request und jede Response.
Brauchen wir zwei Tools?
Nein. Atlas und Nova laufen auf einer Plattform, sodass Exposures, Pentests und Belege an einem Ort liegen.
Was müssen wir installieren?
Nichts. Hadrian läuft aus der Cloud und ist in Minuten bereit.
Beginnt jeder Pentest bei null?
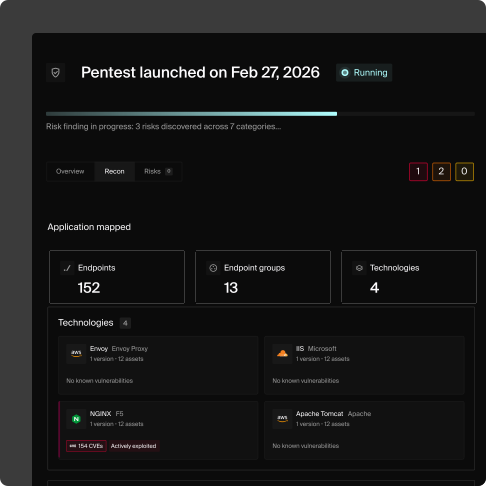
Nein. Nova startet mit dem, was Atlas bereits weiß: Ihre Angriffsfläche, Ihr Tech-Stack und was sich geändert hat. Keine Einarbeitung, kein Neuaufbau von Kontext.
Hadrian Atlas | Hadrian Nova | |
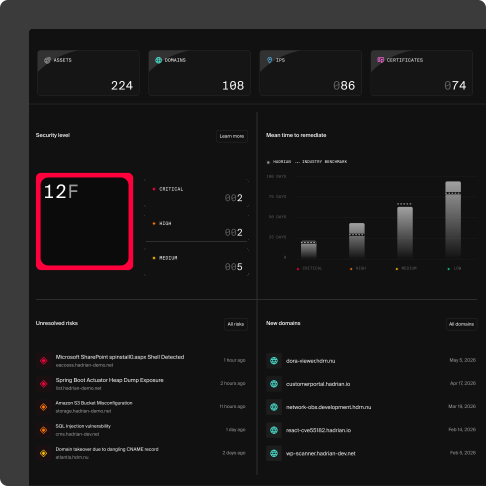
Betrachtet | Alles, was Ihr Unternehmen im Internet exponiert | Eine Anwendung Ihrer Wahl |
Läuft | Kontinuierlich. Es hört nie auf. | Wann immer Sie einen Pentest starten |
Findet | Domains, DNS, IPs, Zertifikate, Cloud, Apps und ihre Schwachstellen | Pfade durch Authentifizierung, Geschäftslogik und Daten, die sich zu echter Auswirkung verketten |
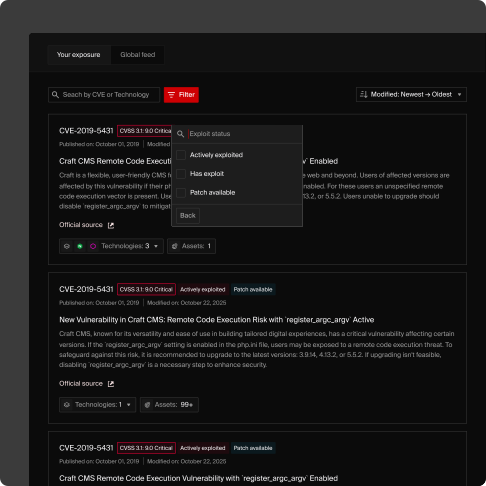
Wenn eine CVE erscheint | Weiß innerhalb von Stunden, welche Ihrer Assets betroffen sind, und testet sie | Nicht seine Aufgabe. Nova geht tief bei dem, worauf Sie es richten. |
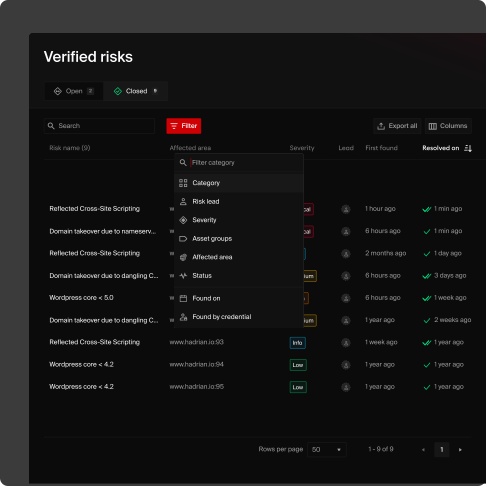
Sie erhalten | Ein Live-Inventar und eine kurze Liste verifizierter Risiken | Ein Pentest-Bericht mit dem vollständigen Pfad und jedem Request als Beleg |
So sehen Belege aus | Verifizierte Risiken, mit Belegen | Jeder Request und jede Response, angehängt |
Preise | Basierend auf Ihrer Gesamtzahl an Assets | Ab 1.250 € pro Test, mit Paketen |
Was macht Atlas?
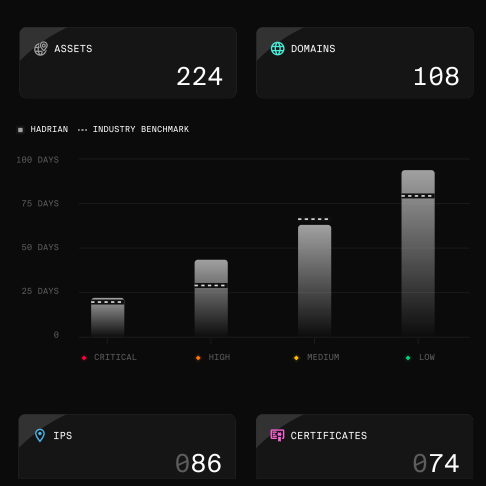
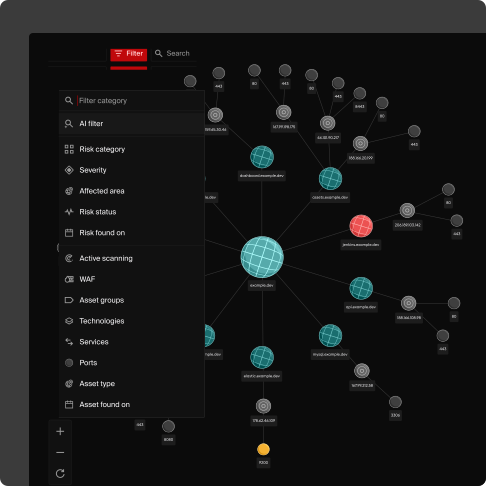
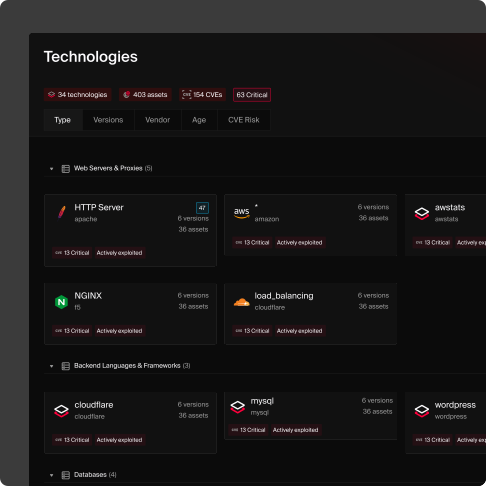
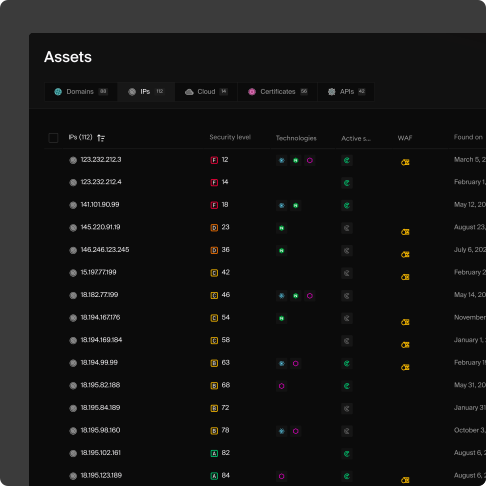
Atlas kartiert kontinuierlich Ihre externe Angriffsfläche und validiert Schwachstellen. Es entdeckt Assets, Technologien und Service-Endpunkte und nutzt dann agentische KI, um zu bestätigen, welche Schwachstellen tatsächlich ausnutzbar sind.
Wie schnell findet Atlas neue Assets?
Passive Scans laufen stündlich. Wenn ein neues Asset oder eine Änderung erkannt wird, werden ereignisgesteuerte Tests automatisch gestartet.
Was ist ein Nova-Pentest?
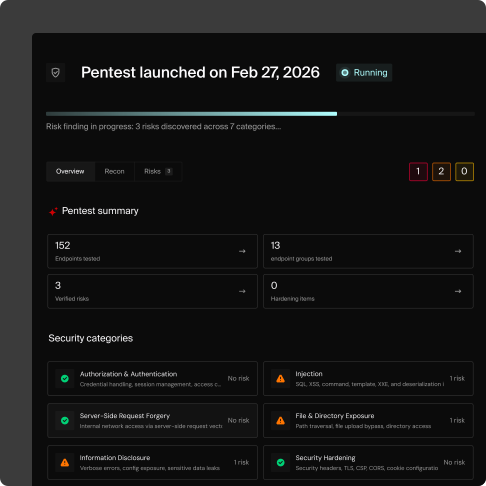
Nova ist ein agentenbasierter Penetrationstest, der durch KI gestützt wird. Er wendet dieselben Techniken an wie ein erfahrener menschlicher Pentester — Reconnaissance, Exploitation und Lateral Movement — jedoch schneller und mit vollständiger Transparenz über jeden durchgeführten Schritt.
Wie unterscheidet sich Nova von einem traditionellen Pentest?
Traditionelle Pentests erfordern wochenlange Planung, hängen von den individuellen Fähigkeiten des Testers ab und liefern am Ende ein statisches PDF. Nova startet auf Abruf, testet jedes Mal konsistent und gibt Ihnen vollständige Einblicke in die Argumentation der KI, die durchgeführten Tests und die gesammelten Beweise.
Was erhalte ich mit Atlas und Nova zusammen?
Atlas überwacht und validiert kontinuierlich Ihre externe Angriffsfläche. Nova ergänzt dies mit On-Demand-Penetrationstests für tiefgreifendere, gezielte Bewertungen. Gemeinsam bieten sie kontinuierliche Breite und gezielte Tiefe auf einer einzigen Plattform.
Teilen Atlas und Nova Daten?
Ja. Die Asset-Erkennung und das Exposure-Mapping von Atlas fließen direkt in Nova ein, sodass Penetrationstests automatisch auf Ihre tatsächliche Angriffsfläche zugeschnitten sind statt auf eine manuell definierte Zielliste.
Bringen Sie uns Ihre zwei Fragen.
Breite mit Atlas, Tiefe mit Nova. Buchen Sie eine Demo, und wir zeigen Ihnen beides auf Ihrer eigenen Angriffsfläche.