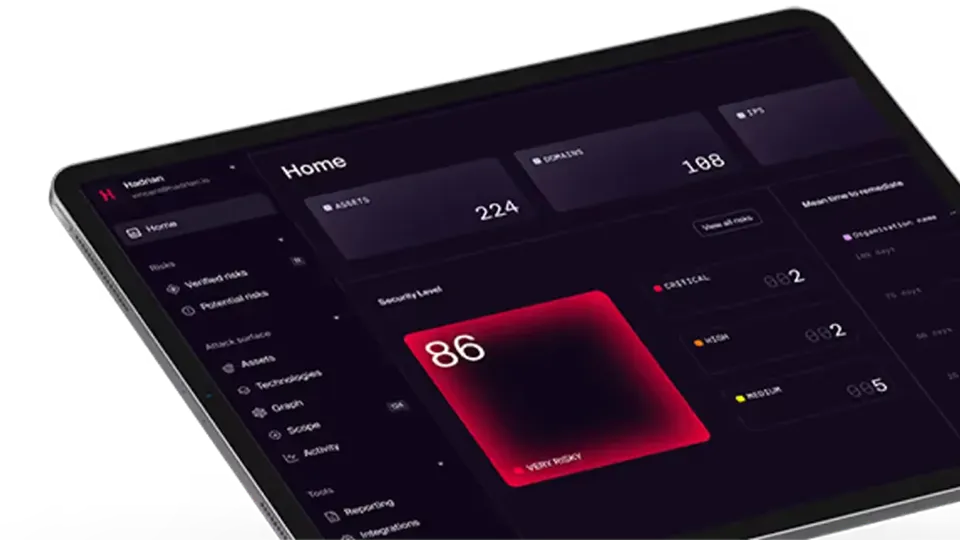
Agentisches Pentesting

Hunderte Hacker-Agenten, trainiert von erstklassigen ethischen Hackern, die Ihre externen Exposures kontinuierlich aufspüren, testen und validieren

Bewährt bei:

Logo von McKesson
Logo von Siemens Energy
Logo von SHV Energy

Keine freien Tage. Keine schlechten Tage.

Herkömmliche Pentests brauchen Wochen an Planung und liefern einen Bericht, der schon veraltet ist, wenn er ankommt. Angreifer nutzen neue Exposures heute innerhalb weniger Tage nach ihrer Veröffentlichung aus, ein jährlicher Test lässt die übrigen 11 Monate also ungeprüft. Hadrian liefert validierte Befunde innerhalb von Stunden nach Teststart, jedes Mal mit derselben Tiefe und Qualität. Nichts hängt davon ab, welcher Tester eingeteilt wird, denn es wird kein Tester eingeteilt.
Ihr Zeitplan. Ihr Umfang.

Führen Sie einen Pentest nach einem Release oder vor einem Audit durch. Sie legen den Umfang fest und ändern ihn, wann immer nötig, ohne Leistungsbeschreibung (SOW), die neu verhandelt werden muss, und ohne Beschaffungszyklus, auf den Sie warten müssen. Weil die Kosten eine hohe Frequenz erlauben, wird Pentesting zu etwas, das Sie durchführen, wann immer das Geschäft es erfordert.

Von Hackern trainiert. Im Einsatz erprobt.

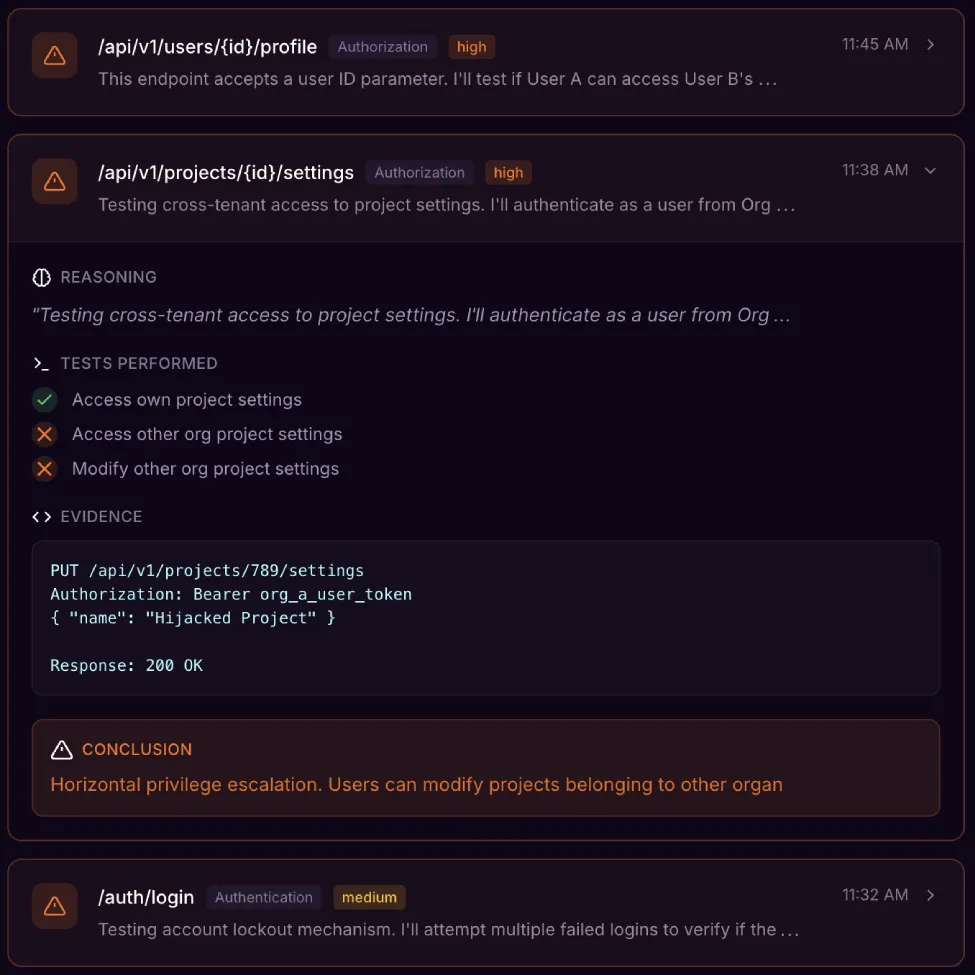
Die agentische KI von Hadrian wird von erstklassigen Offensive-Security-Experten trainiert. Sie lernt Ihre Umgebung kennen, kartiert Ihren Technologie-Stack und verkettet Exposures so, wie es ein versierter Angreifer tun würde, und baut dabei Angriffspfade, die speziell auf Ihre Infrastruktur zugeschnitten sind. Jeder Befund, der Sie erreicht, enthält Reproduktionsschritte und Ausführungsnachweise. Menschen bleiben bei der Festlegung des Umfangs eingebunden und führen Sicherheitsprüfungen durch, bevor risikoreichere Tests starten.

Sehen Sie es im Produkt.

Klicken Sie sich durch eine geführte Tour der Hadrian-Plattform: dieselben Ansichten, mit denen Ihr Team arbeitet, mit Befunden und den Belegen dahinter.

Unternehmen auf der ganzen Welt vertrauen darauf

Trusted by SOC teams globally

All case studies
Logo von Damen Shipyards

Hadrian enables us to pinpoint the real security issues that we should be working on.

Hans Quivooij

CISO

Logo von London Business School

Event-driving testing saved time and energy with tests that leveraged insight

Danny Attias

LBS Chief Digital & Information Officer

Logo von SHV Energy

It's not often that you find a tool that homes in on the risks that truly matter

Mahdi Abdulrazak

Group Information Security & Risk Officer

Ressourcen

Fallstudie

Wie Budenheim die kontinuierliche externe Sicherheitstransparenz gestärkt hat

Fallstudie

Wie Worldstream das kontinuierliche Exposure-Management in einer kritischen Infrastrukturumgebung operationalisiert hat

Exposure Management for Financial Services

Lösungen

Exposure Management for the Financial Services

Häufig gestellte Fragen

Erfahren Sie, wie Hadrian Sicherheitsteams dabei hilft, das zu finden, zu überprüfen und zu beheben, was Angreifer tatsächlich ausnutzen.

Was macht Hadrian?

Hadrian ist eine Offensive-Security-Plattform auf Basis agentischer KI, die Ihre externe Angriffsfläche kontinuierlich erfasst und auf ausnutzbare Exposures testet. Die Plattform ist in wenigen Minuten einsatzbereit, arbeitet autonom und liefert validierte Befunde mit Reproduktionsschritten und Ausführungsnachweisen. Keine Agenten zu installieren, keine Infrastruktur zu verwalten.

Anwendungsfälle

Reaktion auf neue Bedrohungen

Validierung gegnerischer Exponierung

Kontinuierliches Angriffsflächenmanagement

Bedrohungsexpositionsmanagement

Kontinuierliches Pentesting

Automatisiertes Red Teaming

Cloud-Exposition: Transparenz & Kontrolle

DNS-Fehlkonfigurationen

Übernahmen und Tochtergesellschaften

Geleakte Zugangsdaten und Secrets

Validierung der Behebung

Erhalten Sie eine 15-minütige Demo

Erleben Sie Hadrian

Die offensive End-to-End-Sicherheitsplattform von Hadrian lässt sich in wenigen Minuten einrichten, arbeitet autonom und liefert leicht umsetzbare Erkenntnisse.

Schauen Sie unsere kurze Demo an:

Überwachung neuer Assets und Änderungen

Verstehen von Asset-Kontext und Zusammenhängen

Erkennung ausnutzbarer Risiken, Vermeidung von Fehlalarmen

Priorisierung geschäftskritischer Risiken

Optimierung für schnelle Bereinigungen und Validierungen