Validierung der Behebung

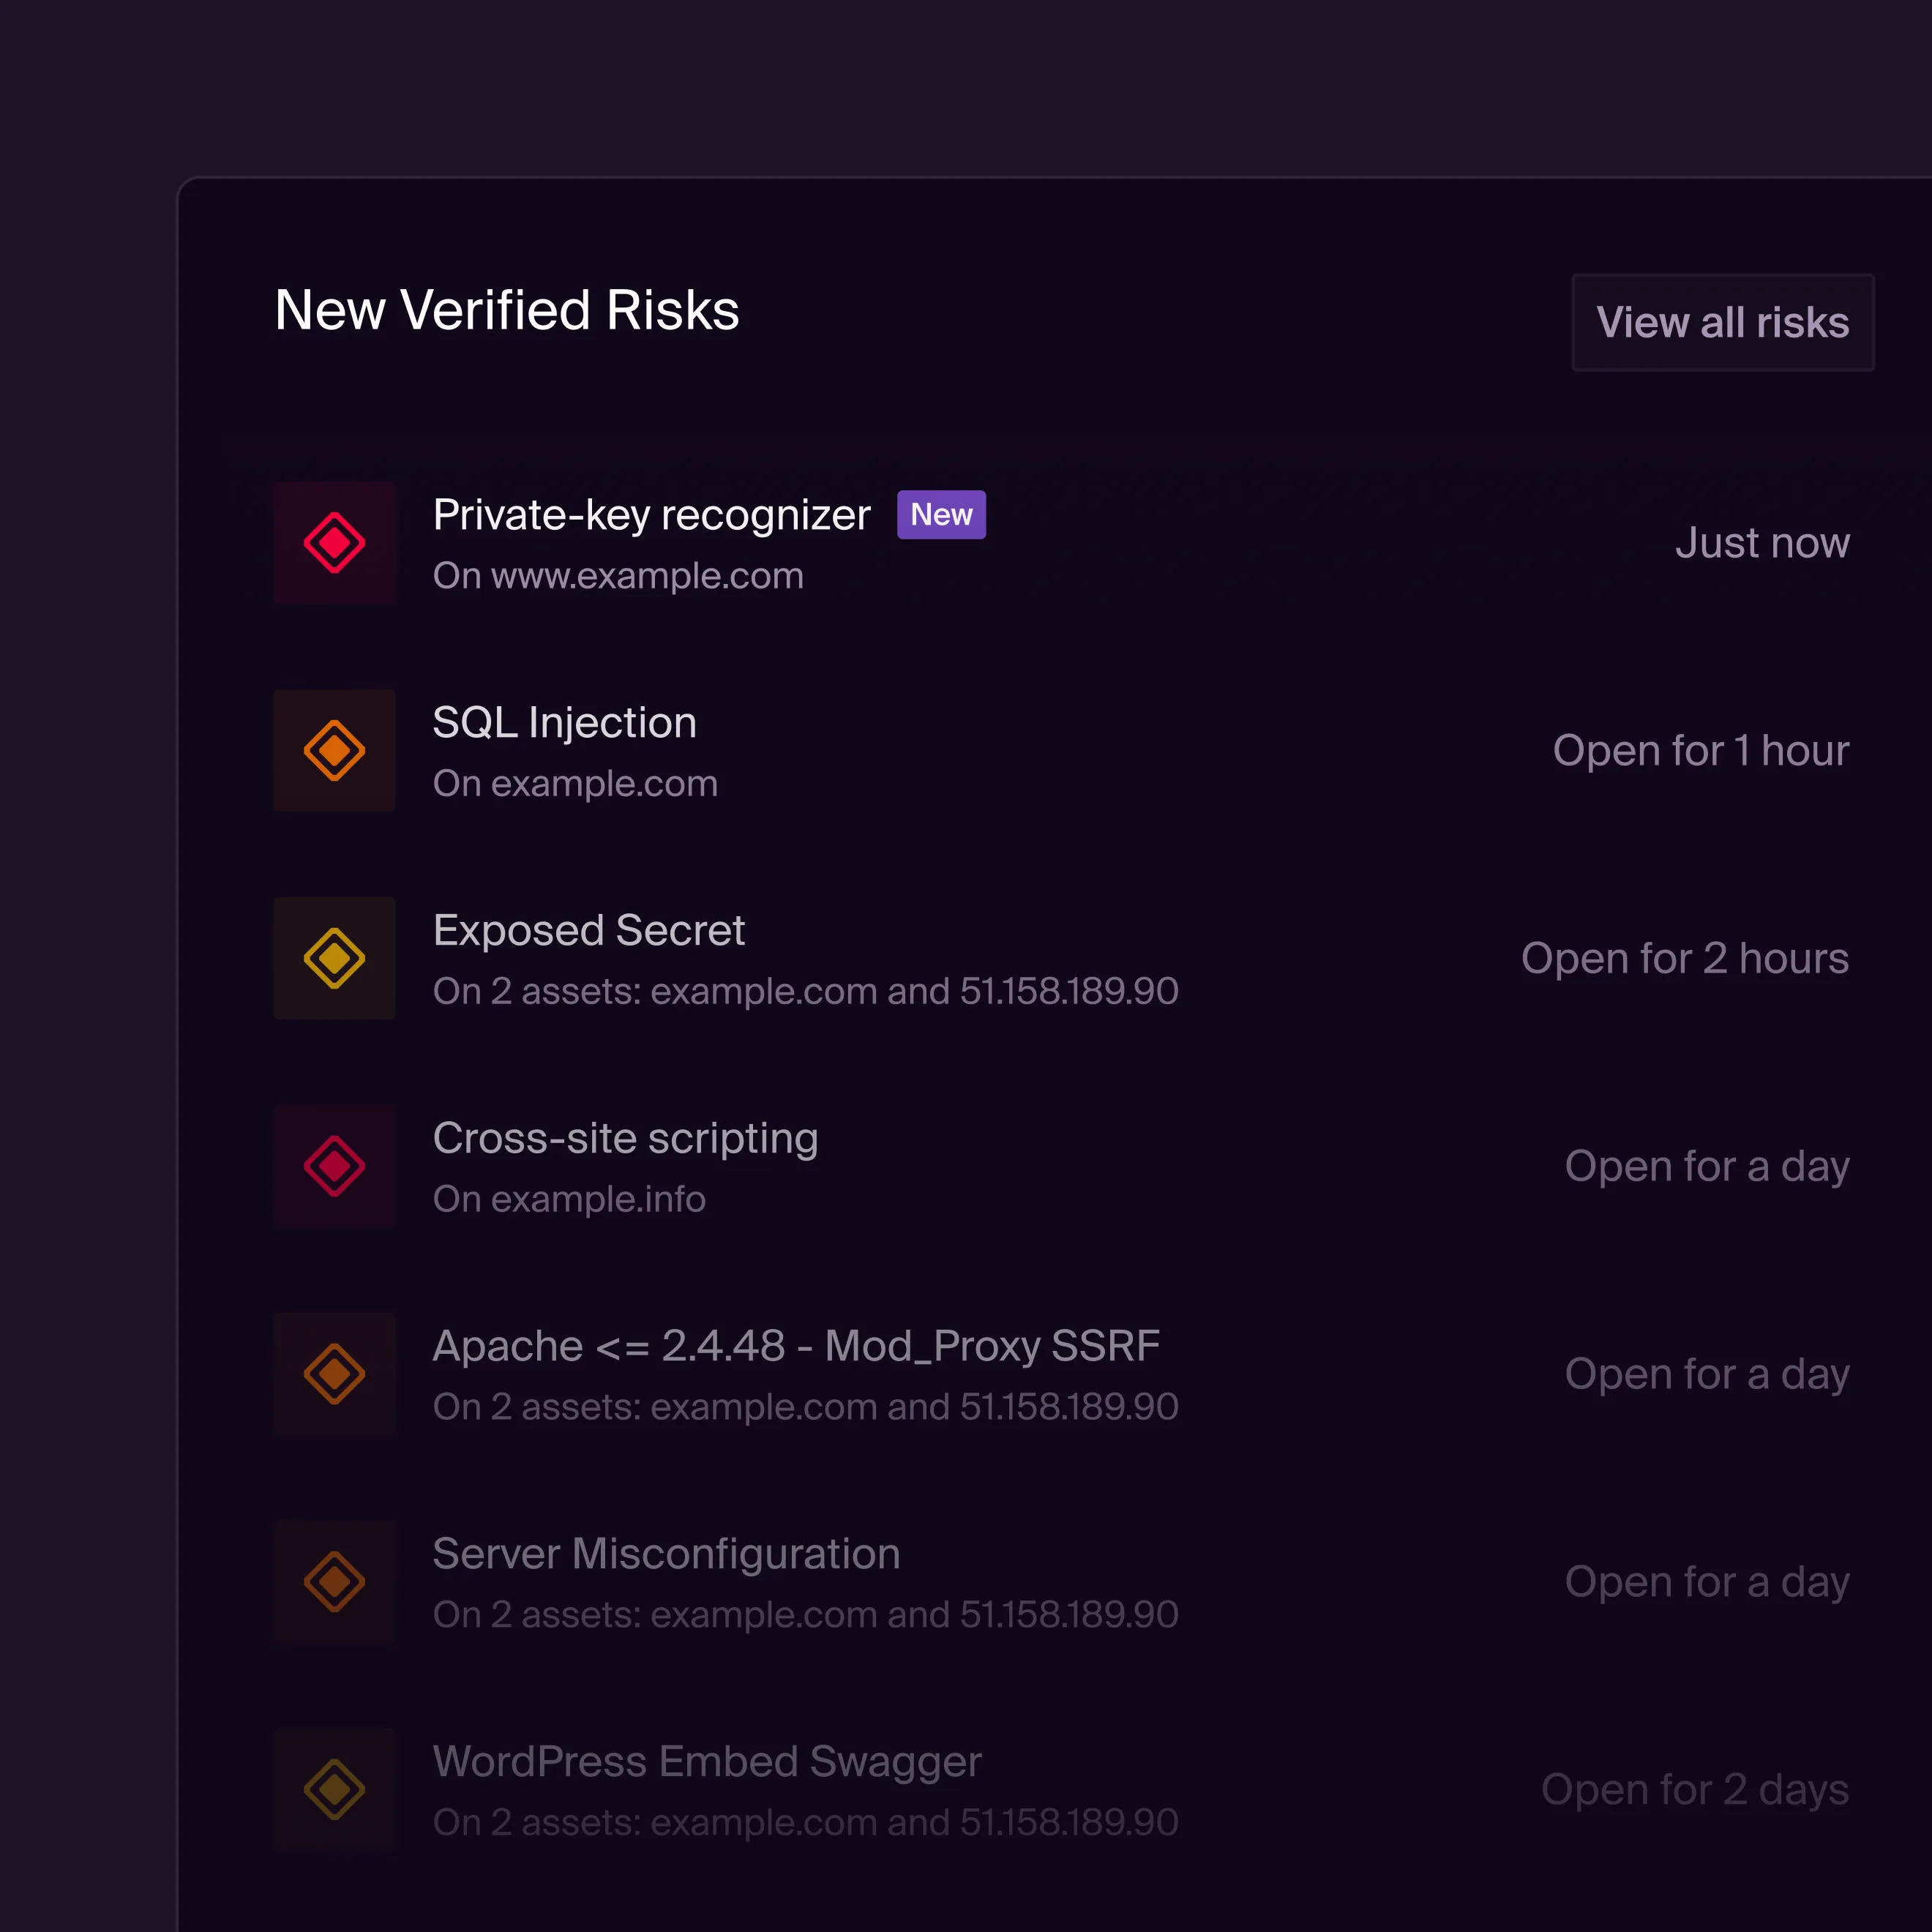
Ein erledigtes Ticket heißt nicht, dass die Exposure verschwunden ist. Sobald Ihr Team eine Behebung ausrollt, testet Hadrian sie erneut wie ein Angreifer und schließt das Risiko erst, wenn es sich nicht mehr ausnutzen lässt, mit Nachweis.
Bewährt bei:

Logo von McKesson
Logo von Siemens Energy
Logo von SHV Energy

Jede Behebung erneut getestet

Ein Befund ist nicht erledigt, wenn die Entwicklung eine Behebung ausrollt, sondern erst, wenn das Problem erneut getestet wurde. Markiert Ihr Team ein Risiko in Hadrian als behoben, geht es zurück in die Validierung, und Hadrian testet es erneut wie ein Angreifer. Lässt sich die Exposure nicht mehr ausnutzen, wird das Risiko automatisch geschlossen. Andernfalls bleibt es offen, damit niemand eine Behebung abzeichnet, die nicht gehalten hat.

Nachweise für jedes Ticket und jedes Audit

Jedes Risiko hat in Hadrian eine eigene Seite mit Schweregrad, Auswirkung, Proof of Concept und Behebungsschritten und behält seinen Verlauf von der Erkennung bis zum Abschluss. Befunde gehen an die Tools, die Ihre Teams bereits nutzen, etwa Jira, ServiceNow, Slack und Microsoft Teams, damit Ihre Entwickler direkt mit dem Nachweis arbeiten. Braucht ein Auditor oder ein Dritter Einblick, teilen Sie das Risiko sicher oder drucken es als PDF.
Behebungs-SLAs, die Sie belegen können

Nur 33 % der CTEM-Programme messen, ob das ausnutzbare Risiko tatsächlich sinkt. Hadrian verfolgt jedes Risiko von der Erkennung bis zum validierten Abschluss. So wird die mittlere Behebungszeit an nachgewiesenen Behebungen gemessen, nicht an geschlossenen Tickets. Berichte zeigen, wie sich Ihre Reaktionszeiten entwickeln, und klare, reproduzierbare Anleitungen helfen Teams, die mittlere Behebungszeit um bis zu 80 % zu senken.

Sehen Sie es im Produkt.

Klicken Sie sich durch eine geführte Tour der Hadrian-Plattform: dieselben Ansichten, mit denen Ihr Team arbeitet, mit Befunden und den Belegen dahinter.

Unternehmen auf der ganzen Welt vertrauen darauf

Trusted by SOC teams globally

All case studies
Logo von Damen Shipyards

Hadrian enables us to pinpoint the real security issues that we should be working on.

Hans Quivooij

CISO

Logo von London Business School

Event-driving testing saved time and energy with tests that leveraged insight

Danny Attias

LBS Chief Digital & Information Officer

Logo von SHV Energy

It's not often that you find a tool that homes in on the risks that truly matter

Mahdi Abdulrazak

Group Information Security & Risk Officer

Ressourcen

Fallstudie

Wie Budenheim die kontinuierliche externe Sicherheitstransparenz gestärkt hat

Fallstudie

Wie Worldstream das kontinuierliche Exposure-Management in einer kritischen Infrastrukturumgebung operationalisiert hat

Exposure Management for Financial Services

Lösungen

Exposure Management for the Financial Services

Häufig gestellte Fragen

Erfahren Sie, wie Hadrian Sicherheitsteams dabei hilft, das zu finden, zu überprüfen und zu beheben, was Angreifer tatsächlich ausnutzen.

Was macht Hadrian?

Hadrian ist eine Offensive-Security-Plattform auf Basis agentischer KI, die Ihre externe Angriffsfläche kontinuierlich erfasst und auf ausnutzbare Exposures testet. Die Plattform ist in wenigen Minuten einsatzbereit, arbeitet autonom und liefert validierte Befunde mit Reproduktionsschritten und Ausführungsnachweisen. Keine Agenten zu installieren, keine Infrastruktur zu verwalten.

Wie bestätigt Hadrian, dass eine Behebung funktioniert hat?

Wenn Ihr Team ein Risiko als behoben markiert, testet Hadrian es erneut wie ein Angreifer. Das Risiko wird erst geschlossen, wenn sich die Exposure nicht mehr ausnutzen lässt. Andernfalls bleibt es offen.

Kosten Retests extra?

Nein. Retests sind ohne Aufpreis in den Behebungsprozess integriert. Jeder Nova-Pentest umfasst in den ersten 12 Monaten unbegrenzte Retests.

Mit welchen Ticketing-Tools arbeitet Hadrian zusammen?

Hadrian lässt sich mit Ticketing- und ITSM-Tools wie Jira, ServiceNow, Azure DevOps, Linear und GitHub sowie mit Messaging-Tools wie Slack und Microsoft Teams integrieren. Andere Systeme lassen sich über Webhooks und die Hadrian-API anbinden.

Können wir die Ergebnisse als Audit-Nachweis nutzen?

Ja. Jedes Risiko behält seinen Proof of Concept, seine Behebungsschritte und seinen Verlauf, und Sie können es sicher teilen oder als PDF drucken. Nova-Pentests enthalten zudem einen Compliance-fähigen Bericht, der die Ergebnisse Frameworks wie SOC 2, ISO 27001 und NIS2 zuordnet.

Anwendungsfälle

Reaktion auf neue Bedrohungen

Agentisches Pentesting

Validierung gegnerischer Exponierung

Kontinuierliches Angriffsflächenmanagement

Bedrohungsexpositionsmanagement

Kontinuierliches Pentesting

Automatisiertes Red Teaming

Cloud-Exposition: Transparenz & Kontrolle

DNS-Fehlkonfigurationen

Übernahmen und Tochtergesellschaften

Geleakte Zugangsdaten und Secrets

Erhalten Sie eine 15-minütige Demo

Erleben Sie Hadrian

Die offensive End-to-End-Sicherheitsplattform von Hadrian lässt sich in wenigen Minuten einrichten, arbeitet autonom und liefert leicht umsetzbare Erkenntnisse.
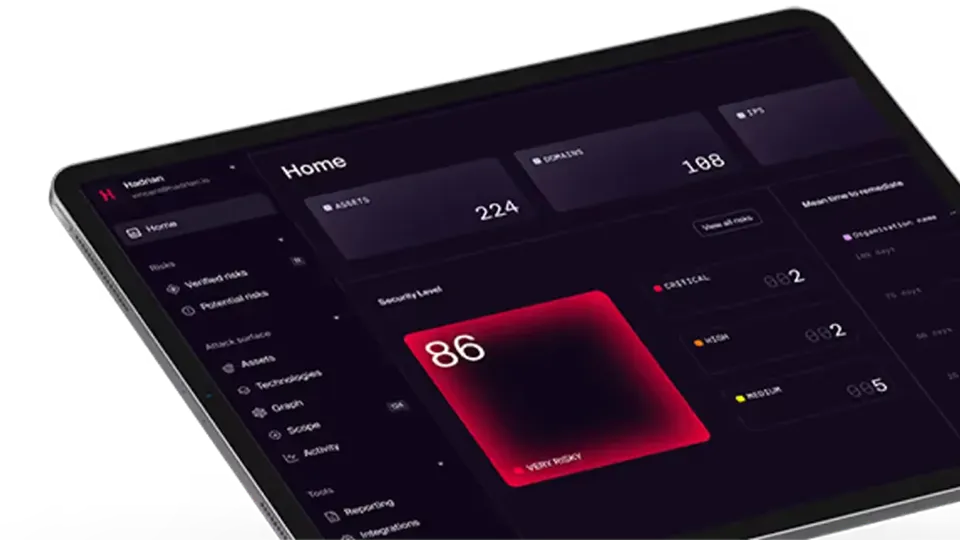
Schauen Sie unsere kurze Demo an:

Überwachung neuer Assets und Änderungen

Verstehen von Asset-Kontext und Zusammenhängen

Erkennung ausnutzbarer Risiken, Vermeidung von Fehlalarmen

Priorisierung geschäftskritischer Risiken

Optimierung für schnelle Bereinigungen und Validierungen