Reaktion auf neue Bedrohungen

Jedes Jahr werden Zehntausende CVEs veröffentlicht, und die relevanten werden oft schon am Tag ihrer Veröffentlichung ausgenutzt. Atlas weiß bereits, was Sie im Internet betreiben, nimmt neue Exploits innerhalb von 24 Stunden auf und testet jedes Asset, das sie erreichen können. So wissen Sie, ob Sie betroffen sind, bevor Angreifer es herausfinden.
Bewährt bei:

Logo von McKesson
Logo von Siemens Energy
Logo von SHV Energy

Schluss mit der Triage von CVEs, die Sie nicht betreffen

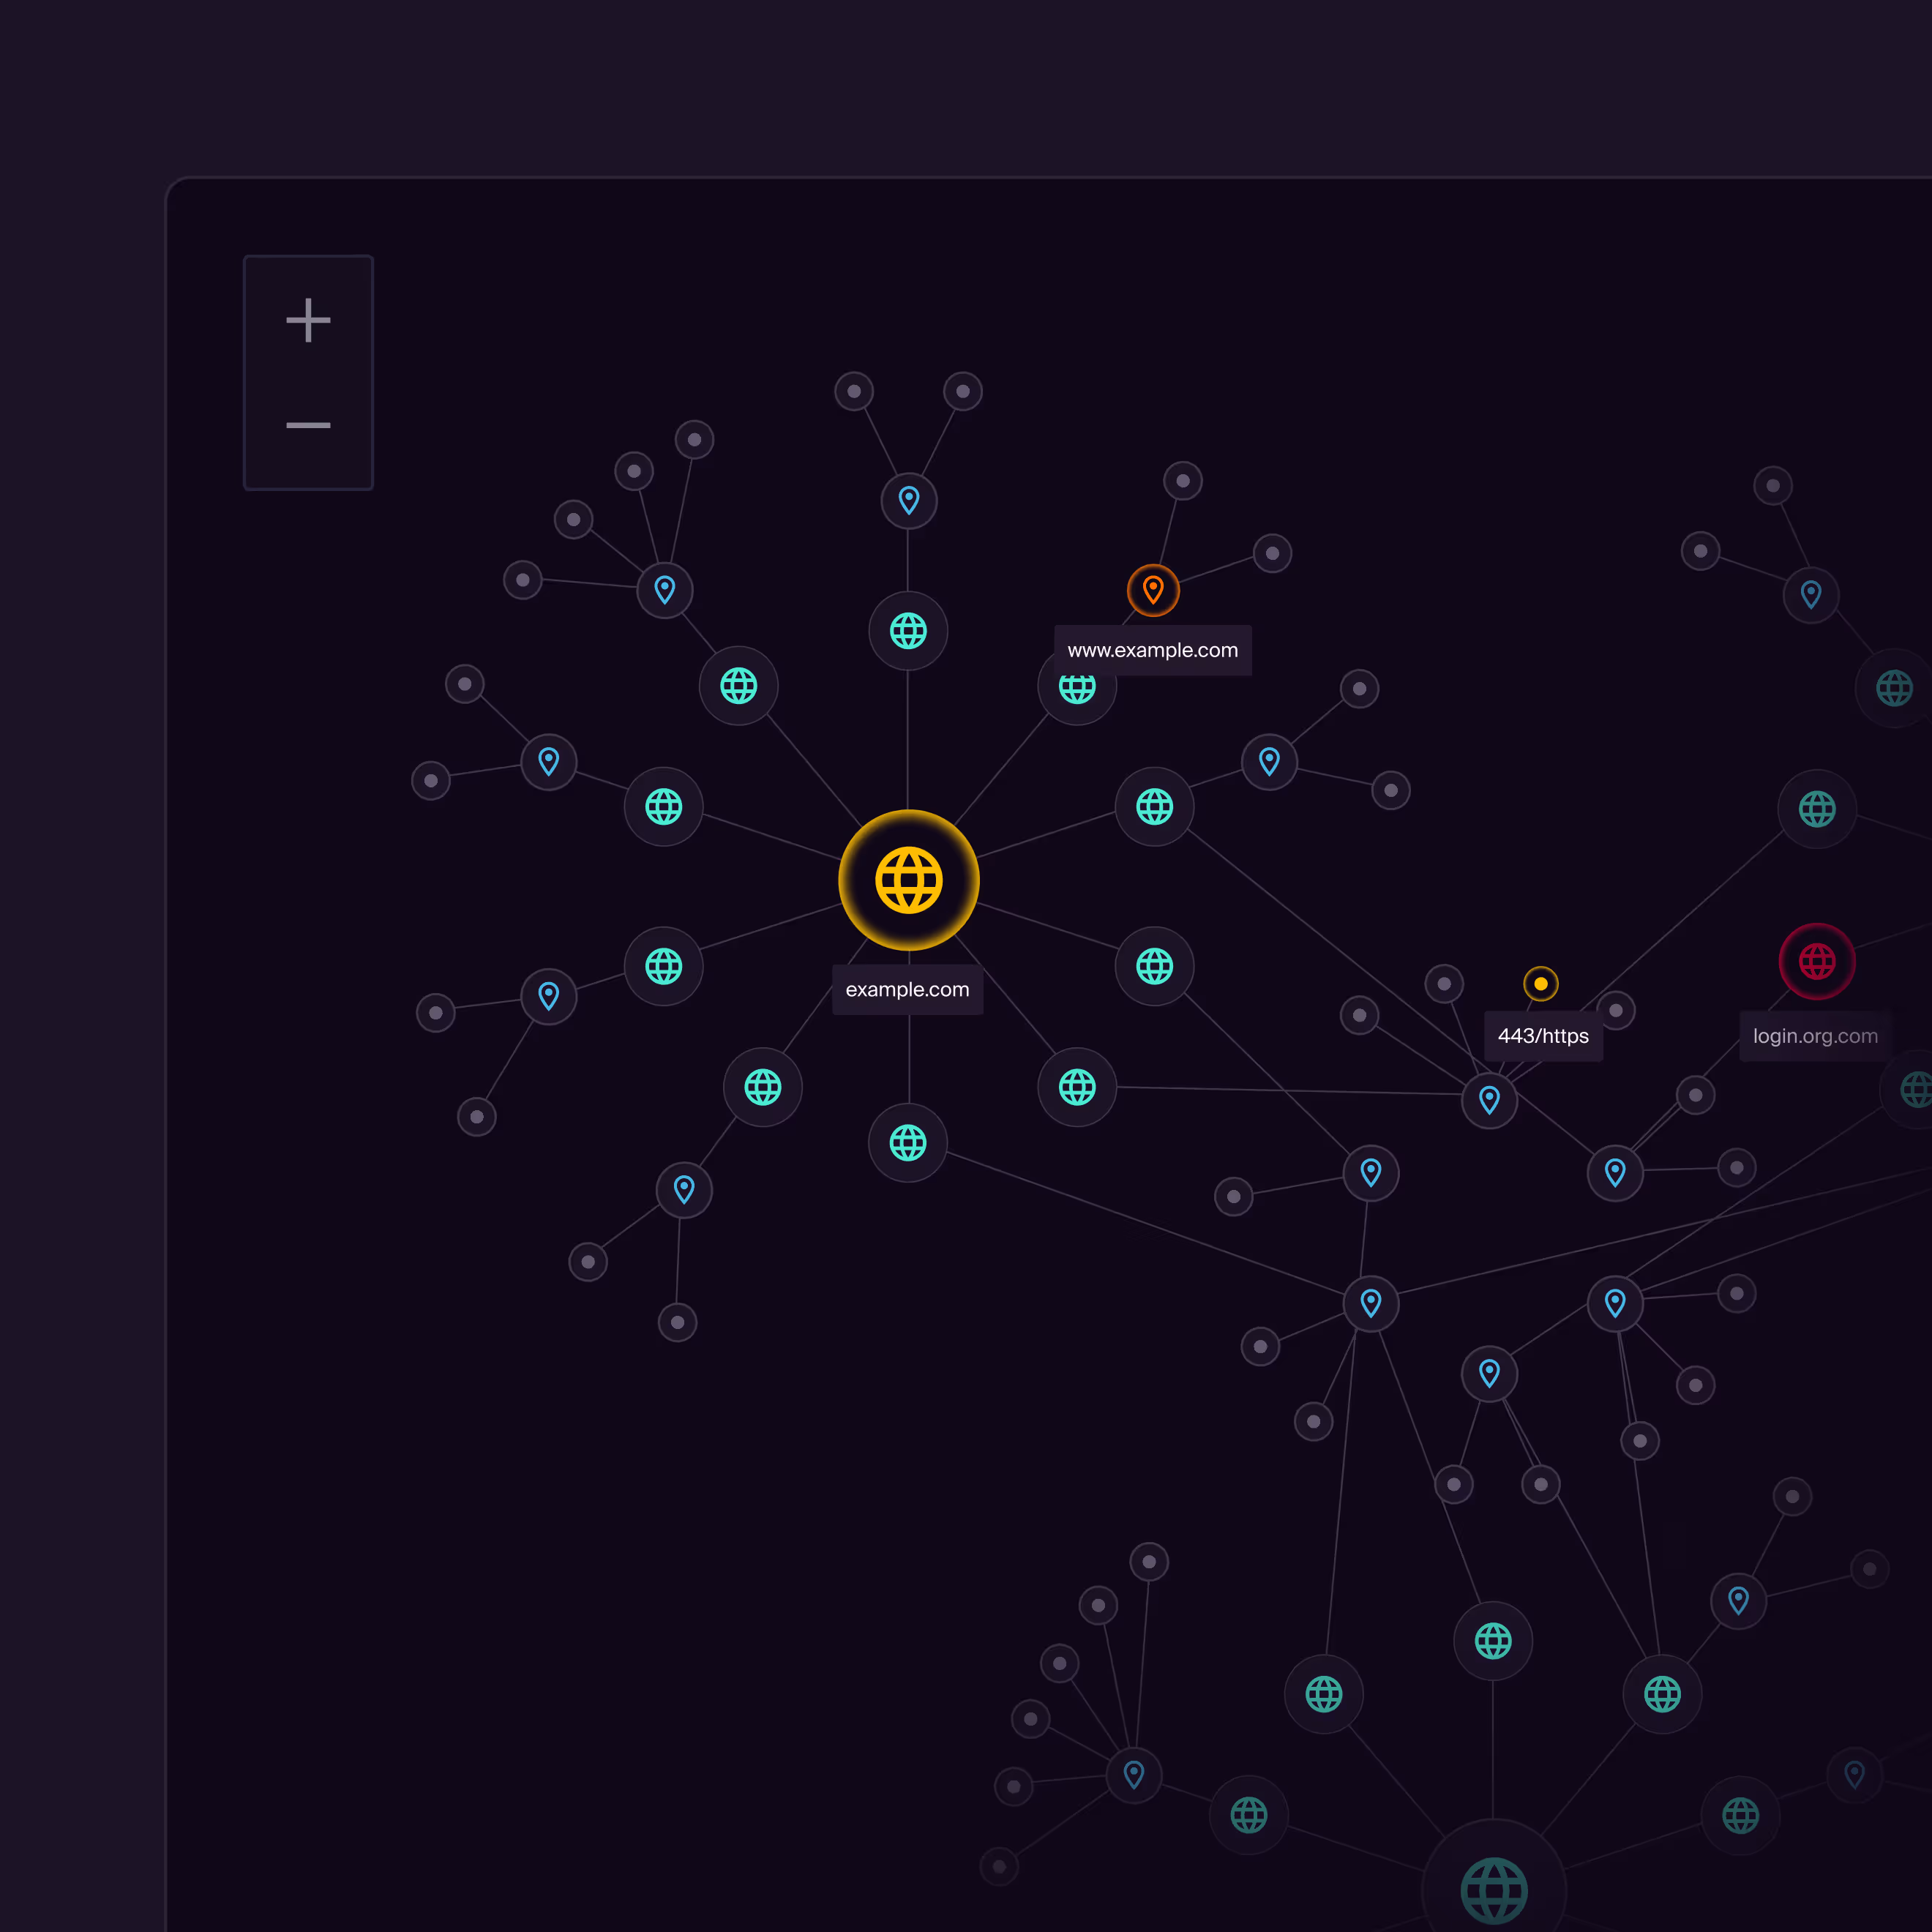
Zero Day Clock zählte im letzten Quartal 30.000 neue CVE-Einträge, gegenüber 11.000 im selben Quartal des Vorjahres. Kein Team kann jedes Advisory lesen, geschweige denn alles patchen. Atlas führt ein Live-Inventar Ihrer externen Assets und der darauf laufenden Software. Jede neue Offenlegung wird mit dem abgeglichen, was Sie tatsächlich exponieren, nicht mit einer Tabelle. Die meisten CVEs fallen sofort heraus. Die wenigen, die Ihre Angriffsfläche betreffen, gehen in den Test.

Am Tag der Veröffentlichung testen, nicht beim nächsten Scan

Im ersten Halbjahr 2026 wurden 137 Schwachstellen bereits am Tag ihrer Veröffentlichung ausgenutzt. Ein quartalsweiser Scan oder ein Wochen im Voraus gebuchter Pentest kann da nicht mithalten. Sobald neue Exploits auftauchen, nehmen die internen Ethical Hacker von Hadrian sie innerhalb von 24 Stunden in die Plattform auf, und das ereignisgesteuerte Testing von Atlas führt sie sofort gegen jedes passende Asset aus. Kein Scan muss geplant, kein Scope abgestimmt werden.

Nach Beweisen priorisieren, nicht nach CVSS-Score

Schweregrade helfen, aber 60 % der Schwachstellen, die innerhalb von 90 Tagen nach ihrer Offenlegung angegriffen wurden, lagen unter „kritisch“, und Honeypots sehen noch täglich Angriffsversuche auf jahrealte Lücken. Atlas nutzt jeden Treffer sicher aus, so wie ein Angreifer es tun würde, und alarmiert Ihr Team nur, wenn die Exposition real ist, mit Beweisen. Ältere CVEs bleiben im Testset, sodass auch ein Asset erkannt wird, das mit einer verwundbaren Version wieder online geht.

Sehen Sie es im Produkt.

Klicken Sie sich durch eine geführte Tour der Hadrian-Plattform: dieselben Ansichten, mit denen Ihr Team arbeitet, mit Befunden und den Belegen dahinter.

Unternehmen auf der ganzen Welt vertrauen darauf

Trusted by SOC teams globally

All case studies
Logo von Damen Shipyards

Hadrian enables us to pinpoint the real security issues that we should be working on.

Hans Quivooij

CISO

Logo von London Business School

Event-driving testing saved time and energy with tests that leveraged insight

Danny Attias

LBS Chief Digital & Information Officer

Logo von SHV Energy

It's not often that you find a tool that homes in on the risks that truly matter

Mahdi Abdulrazak

Group Information Security & Risk Officer

Ressourcen

Fallstudie

Wie Budenheim die kontinuierliche externe Sicherheitstransparenz gestärkt hat

Fallstudie

Wie Worldstream das kontinuierliche Exposure-Management in einer kritischen Infrastrukturumgebung operationalisiert hat

Exposure Management for Financial Services

Lösungen

Exposure Management for the Financial Services

Häufig gestellte Fragen

Erfahren Sie, wie Hadrian Sicherheitsteams dabei hilft, das zu finden, zu überprüfen und zu beheben, was Angreifer tatsächlich ausnutzen.

Wie schnell testet Atlas auf eine neu veröffentlichte Schwachstelle?

Sobald neue Exploits auftauchen, nehmen die internen Ethical Hacker von Hadrian sie innerhalb von 24 Stunden in die Plattform auf. Atlas testet dann sofort jedes Asset, auf dem die betroffene Technologie läuft, ohne auf einen geplanten Scan zu warten.

Müssen wir Atlas mitteilen, auf welchen Assets die betroffene Software läuft?

Nein. Atlas erkennt Ihre externen Assets kontinuierlich und identifiziert die darauf laufenden Technologien. Atlas weiß also bereits, wo eine neue CVE greifen könnte.

Was unterscheidet das vom CVE-Feed eines Scanners?

Ein Scanner gleicht Versionsnummern mit CVE-Listen ab und meldet alles, was zutreffen könnte. Atlas versucht eine sichere Ausnutzung und meldet nur Expositionen, die es validiert hat, mit Beweisen. So arbeitet Ihr Team mit Fakten statt mit Möglichkeiten.

Wie erfahren wir von einer validierten Exposition?

Validierte Ergebnisse erscheinen in der Hadrian-Plattform mit Beweisen und Hinweisen zur Behebung und lassen sich über unsere Integrationen an Ihr Ticketing, Ihr SIEM oder Ihre Messaging-Tools senden.

Testet Atlas auch auf ältere Schwachstellen?

Ja. Angreifer suchen weiterhin nach jahrealten Lücken, also tut Atlas das auch. Ältere CVEs bleiben im Testset, und jede Änderung an Ihrer Angriffsfläche, etwa ein neuer Host, ein neuer Port oder eine neue Softwareversion, löst neue Tests aus.

Anwendungsfälle

Agentisches Pentesting

Validierung gegnerischer Exponierung

Kontinuierliches Angriffsflächenmanagement

Bedrohungsexpositionsmanagement

Kontinuierliches Pentesting

Automatisiertes Red Teaming

Cloud-Exposition: Transparenz & Kontrolle

DNS-Fehlkonfigurationen

Übernahmen und Tochtergesellschaften

Geleakte Zugangsdaten und Secrets

Validierung der Behebung

Erhalten Sie eine 15-minütige Demo

Erleben Sie Hadrian

Die offensive End-to-End-Sicherheitsplattform von Hadrian lässt sich in wenigen Minuten einrichten, arbeitet autonom und liefert leicht umsetzbare Erkenntnisse.
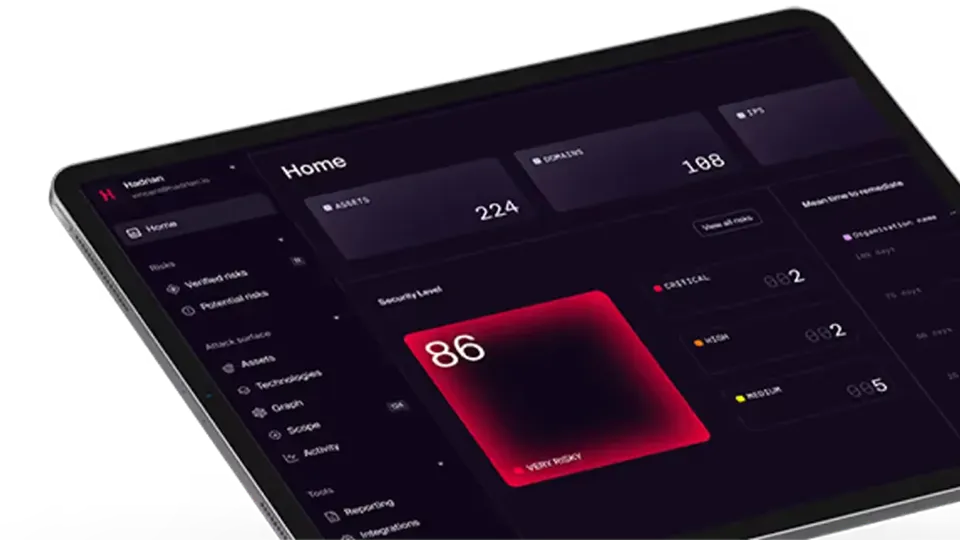
Schauen Sie unsere kurze Demo an:

Überwachung neuer Assets und Änderungen

Verstehen von Asset-Kontext und Zusammenhängen

Erkennung ausnutzbarer Risiken, Vermeidung von Fehlalarmen

Priorisierung geschäftskritischer Risiken

Optimierung für schnelle Bereinigungen und Validierungen