Atlas y répond, chaque jour. Il découvre chaque domaine, enregistrement DNS, IP, certificat, service cloud et application que vous exposez, puis teste le tout comme le ferait un attaquant. Vous n’êtes alerté que de ce qui est réellement exploitable.
Les entreprises du monde entier nous font confiance



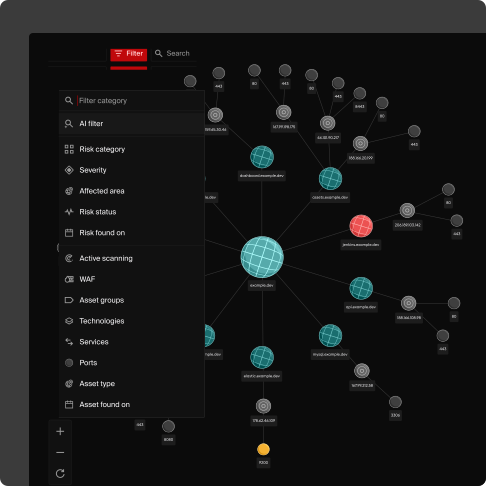
Qu’avons-nous réellement sur internet ?
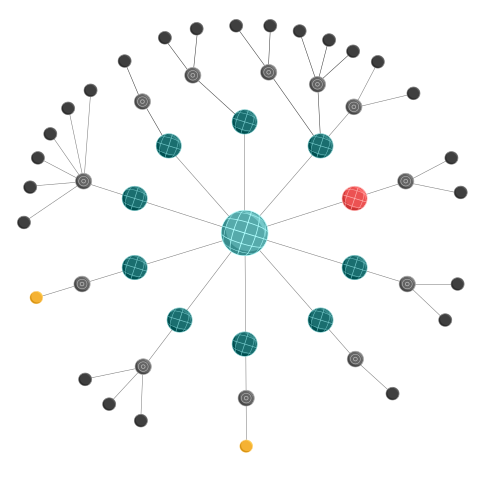
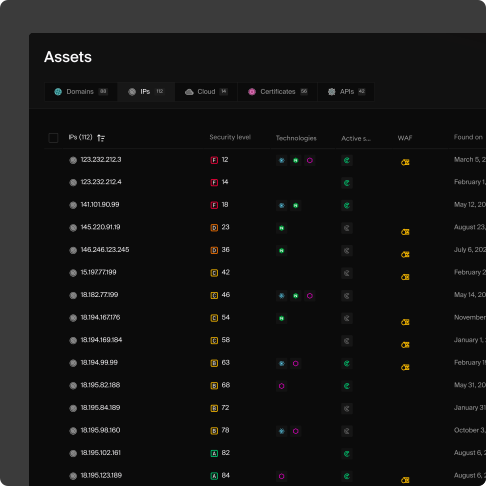
Atlas le cartographie. Il part sans périmètre et trouve ce qui vous appartient comme le ferait un attaquant, y compris les actifs que plus personne ne se souvient posséder.
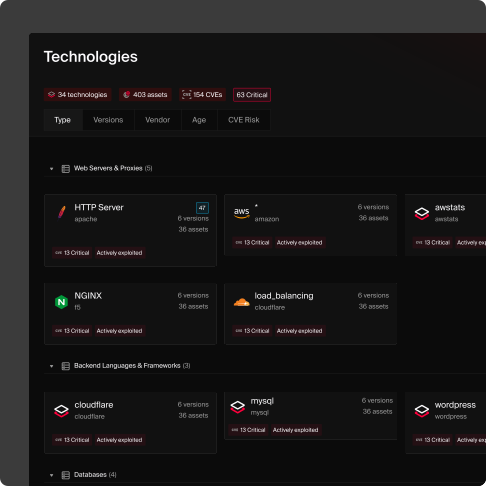
Une CVE est sortie ce matin. Sommes-nous touchés ?
Atlas le sait en quelques heures. Il associe la nouvelle CVE aux actifs qui exécutent la version concernée, les teste tous et vous indique lesquels sont réellement exposés.
Lesquelles de nos alertes sont réelles ?
Seulement celles qu’Atlas peut prouver. Chaque exposition potentielle est validée avant que votre équipe n’en entende parler : pas de file de tri remplie de peut-être.


“Il est rare de trouver un outil qui cible les risques qui comptent vraiment”
Mahdi Abdulrazak
Group Information Security & Risk Officer

“Les tests déclenchés par les événements nous ont fait gagner du temps et de l'énergie, avec des tests qui exploitent réellement le contexte”
Danny Attias
LBS Chief Digital & Information Officer
Hadrian Atlas | Ce que cela signifie pour vous | |
Analyse | Tout ce que votre entreprise expose sur internet | Domaines, DNS, IP, certificats, services cloud et applications, découverts depuis l’extérieur |
Fonctionne | En continu | Découverte passive toutes les heures, et de nouveaux tests à chaque changement |
Trouve | Les expositions exploitables | Enchaînées et exploitées comme le ferait un attaquant expérimenté, pas détectées par simple correspondance de signatures |
Quand une CVE sort | Associée et testée en quelques heures | Vous savez quels actifs sont touchés pendant que la plupart des équipes lisent encore le bulletin |
Validation | Chaque exposition, avant que vous n’en entendiez parler | Aucun faux positif, aucun tri inutile |
Vous obtenez | Un inventaire en temps réel et une courte liste de risques vérifiés | Priorisés selon le contexte métier, pas selon un score de gravité générique |
Les preuves | Des risques vérifiés, preuves jointes | Votre équipe agit sur des faits, pas sur des peut-être |
Déploiement | Depuis le cloud, en moins de 5 minutes | Rien à installer, rien à maintenir |
Tarifé sur | Votre nombre total d’actifs | Options pour l’évaluation des fusions-acquisitions et la détection de fuites d’infostealers |
Que fait Atlas ?
Atlas cartographie en continu votre surface d'attaque externe et valide les expositions. Il découvre les actifs, les technologies et les points de service, puis utilise l'IA agentique pour confirmer quelles expositions sont réellement exploitables.
À quelle vitesse Atlas trouve-t-il de nouveaux actifs ?
Les scans passifs s'exécutent toutes les heures. Lorsqu'un nouvel actif ou un changement est détecté, les tests pilotés par les événements se déclenchent automatiquement.
Y a-t-il des faux positifs ?
Non. Chaque exposition est validée indépendamment avant l'envoi d'une notification. Votre équipe n'agit que sur ce qui est réel et exploitable.
Quels sont les add-ons disponibles ?
Atlas propose deux add-ons payants : l'évaluation des fusions et acquisitions, et la détection de fuites de credentials via infostealers, qui inclut le scan du dark web et la surveillance des fuites de credentials.
Comment Atlas est-il tarifé ?
Le tarif est basé sur votre nombre total d'actifs. Contactez-nous pour un devis personnalisé.
Qui est Hadrian ?
Hadrian est une plateforme de sécurité offensive utilisée par les équipes de sécurité de plus de 300 entreprises dans le monde. Nous avons été désignés Fournisseur Représentatif dans le Guide du marché Gartner 2026 pour la validation de l'exposition adversariale, et Leader 3 années consécutives par GigaOM.
Voyez votre surface d’attaque comme un attaquant la voit.
Réservez une démo et nous lancerons Atlas sur votre propre surface d’attaque externe.