Réponse aux menaces émergentes

Des dizaines de milliers de CVE sont publiées chaque année, et celles qui comptent sont souvent exploitées le jour même de leur publication. Atlas sait déjà ce que vous exposez sur Internet, ajoute les nouveaux exploits en moins de 24 heures et teste chaque actif qu’ils peuvent atteindre. Vous savez ainsi si vous êtes exposé avant que les attaquants ne le découvrent.
Adopté et approuvé par :

Logo McKesson
Logo Siemens Energy
Logo SHV Energy

Ne triez plus les CVE qui ne peuvent pas vous atteindre

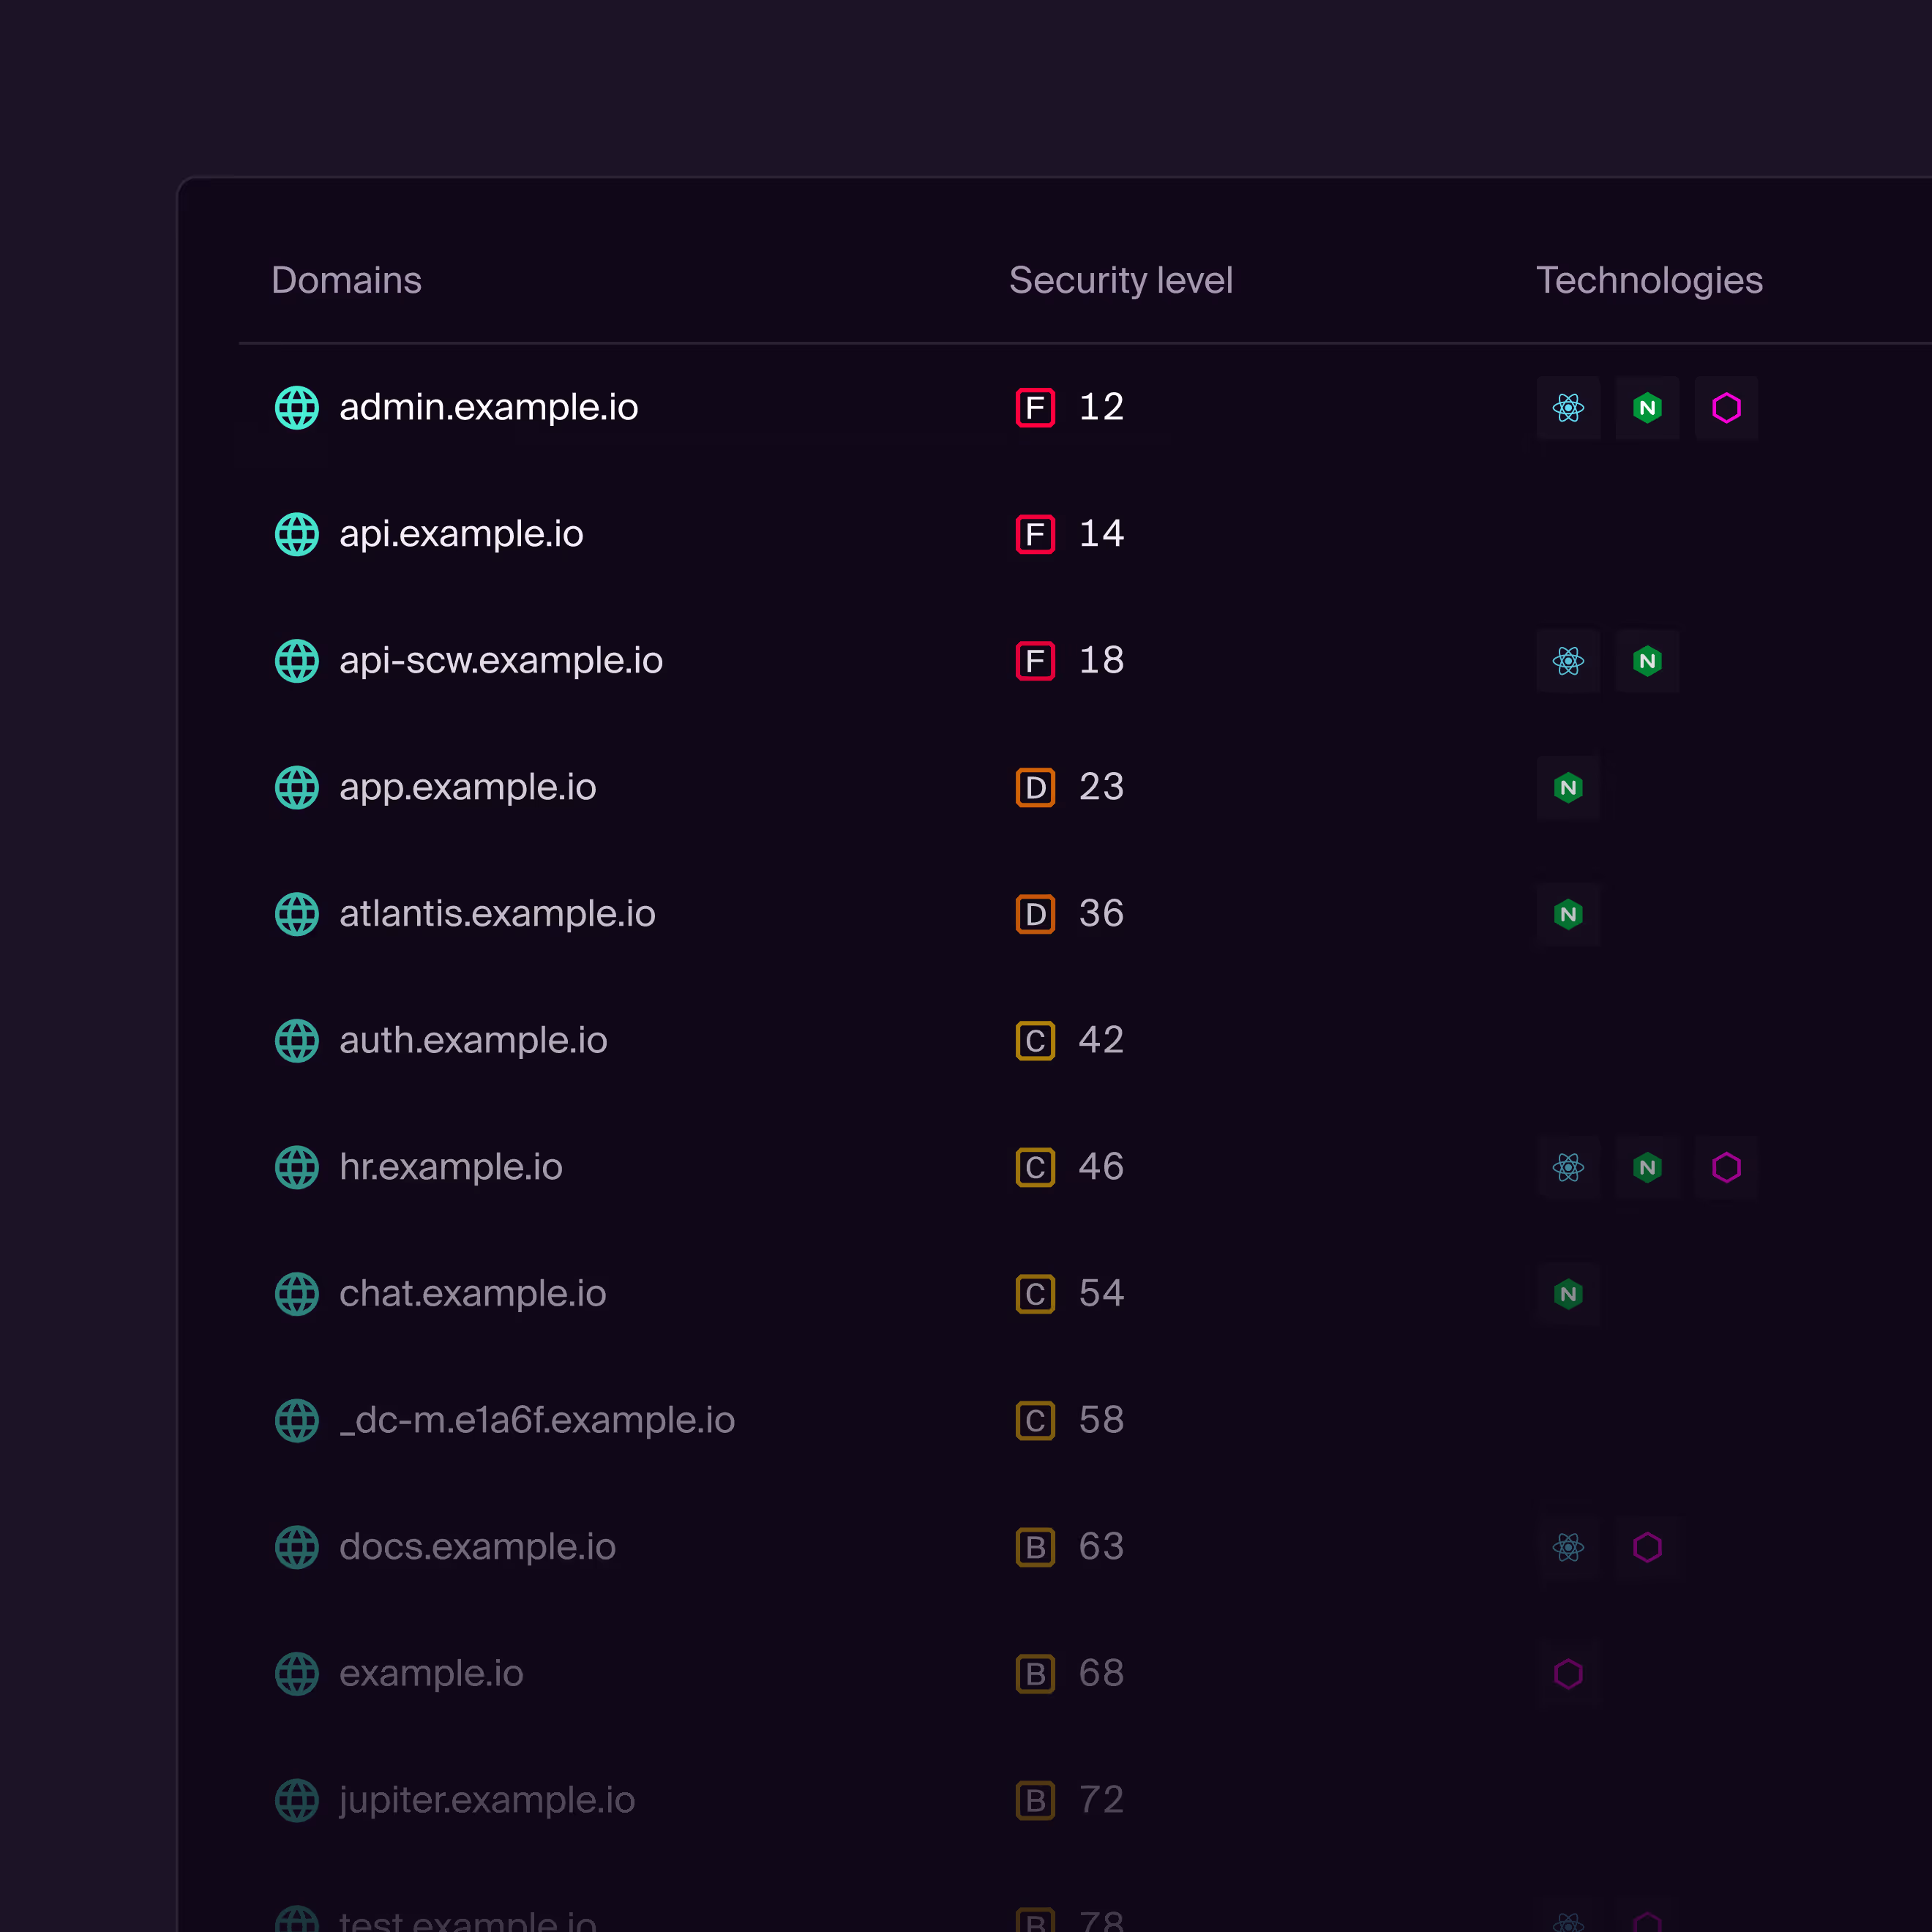
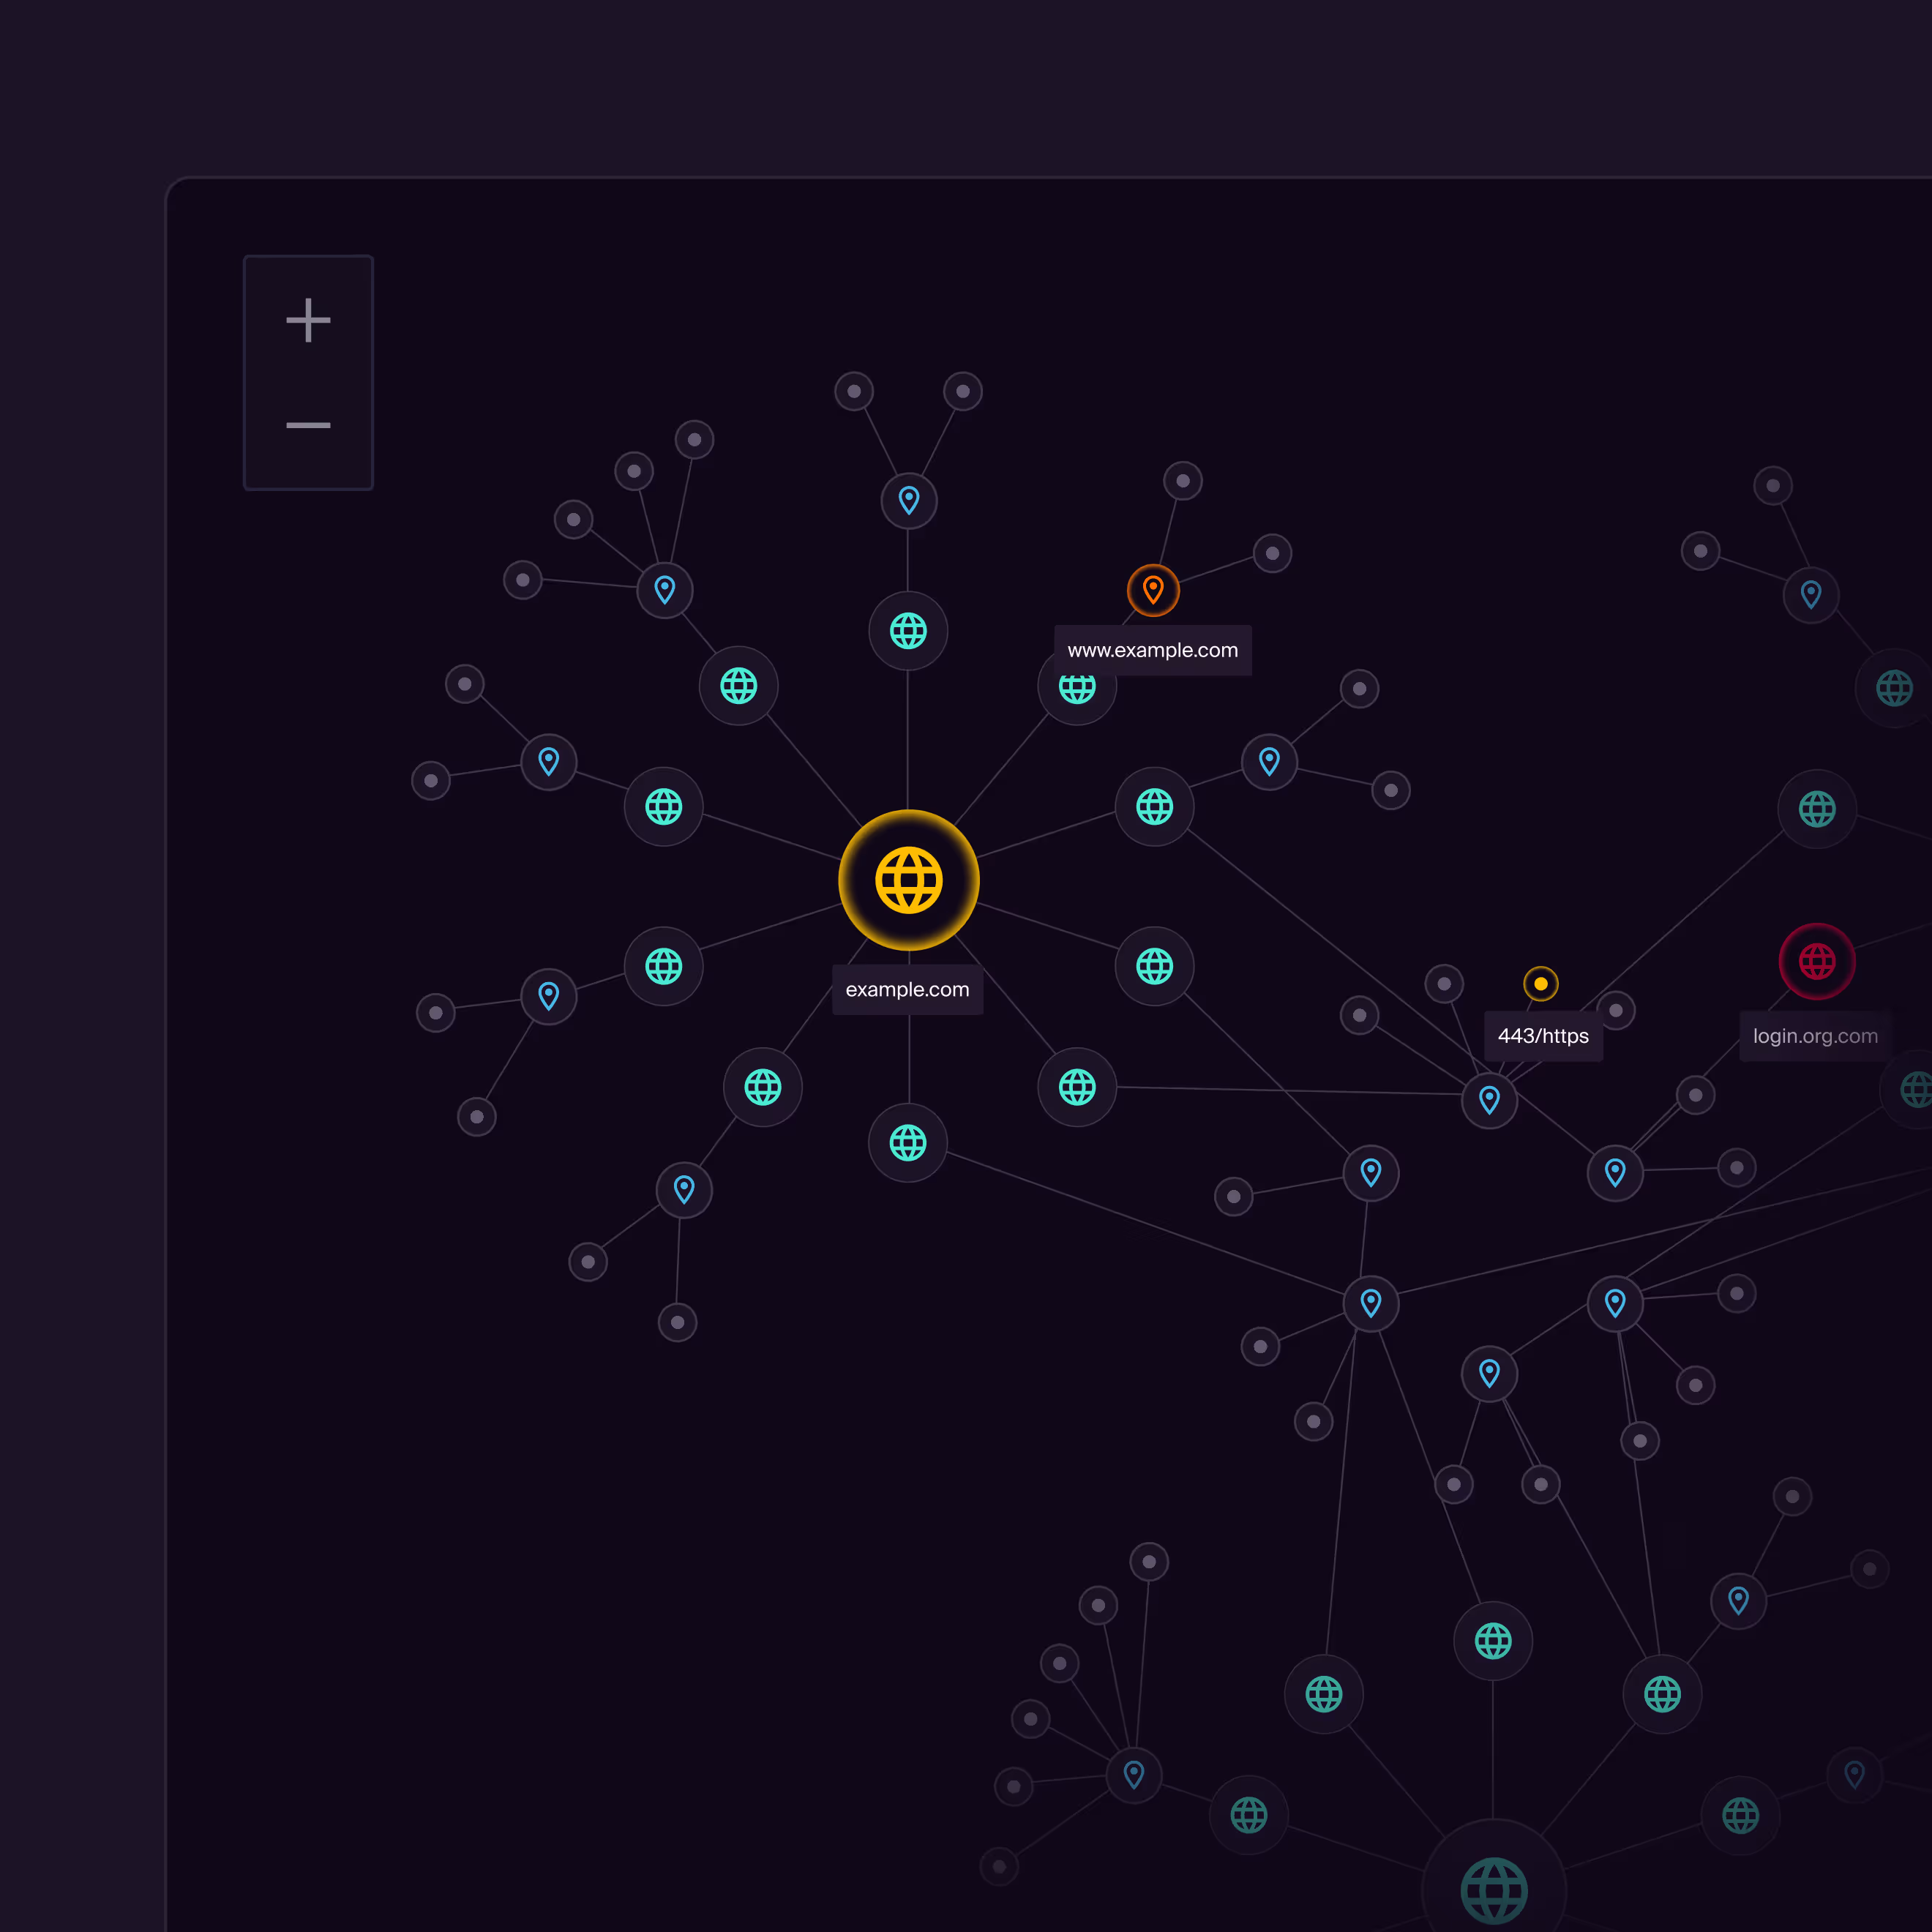
Zero Day Clock a recensé 30 000 nouvelles CVE au dernier trimestre, contre 11 000 au même trimestre un an plus tôt. Aucune équipe ne peut lire chaque bulletin, encore moins tout corriger. Atlas tient un inventaire en temps réel de vos actifs externes et des logiciels qui y tournent : chaque nouvelle divulgation est comparée à ce que vous exposez réellement, pas à un tableur. La plupart des CVE sont écartées immédiatement. Les rares qui touchent votre surface d’attaque passent en test.
Testez le jour de la publication, pas au prochain scan

Au premier semestre 2026, 137 vulnérabilités étaient déjà exploitées le jour de leur publication. Un scan trimestriel ou un pentest planifié des semaines à l’avance ne peut pas suivre ce rythme. Dès qu’un nouvel exploit apparaît, les hackers éthiques internes de Hadrian l’ajoutent à la plateforme en moins de 24 heures, et les tests événementiels d’Atlas le lancent aussitôt contre chaque actif concerné. Aucun scan à planifier, aucun périmètre à négocier.

Priorisez sur la preuve, pas sur le score CVSS

Les scores de sévérité aident, mais 60 % des vulnérabilités attaquées dans les 90 jours suivant leur divulgation étaient notées en dessous de critique, et les honeypots voient encore chaque jour des tentatives sur des failles vieilles de plusieurs années. Atlas exploite chaque correspondance sans risque, comme le ferait un attaquant, et n’alerte votre équipe que lorsque l’exposition est réelle, preuves à l’appui. Les anciennes CVE restent dans le jeu de tests : un actif qui revient en ligne avec une version vulnérable est lui aussi détecté.

Voyez-le dans le produit.

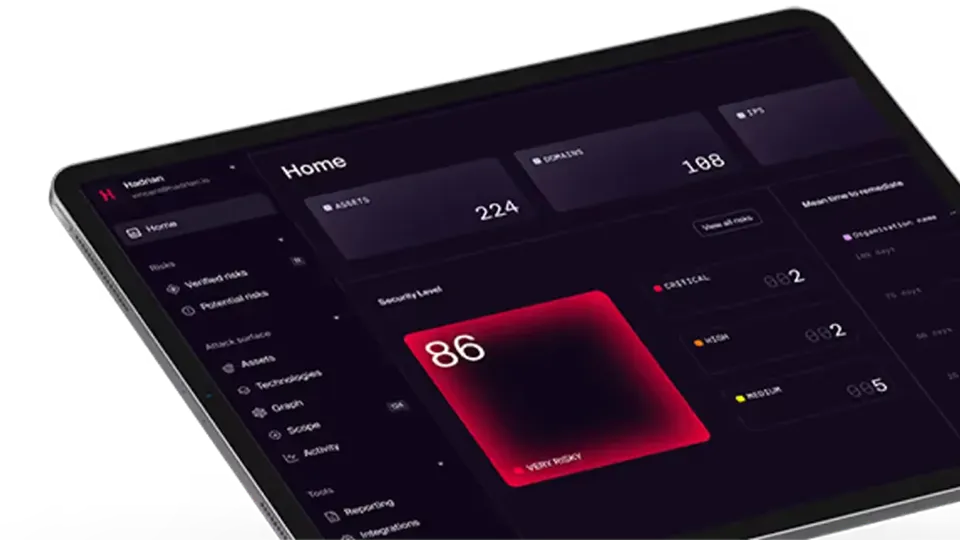
Parcourez une visite guidée de la plateforme Hadrian : les mêmes écrans que ceux de votre équipe, avec les vulnérabilités et les preuves qui les étayent.

Les entreprises du monde entier nous font confiance

Trusted by SOC teams globally

All case studies
Logo Damen Shipyards

Hadrian enables us to pinpoint the real security issues that we should be working on.

Hans Quivooij

CISO

Logo London Business School

Event-driving testing saved time and energy with tests that leveraged insight

Danny Attias

LBS Chief Digital & Information Officer

Logo SHV Energy

It's not often that you find a tool that homes in on the risks that truly matter

Mahdi Abdulrazak

Group Information Security & Risk Officer

Dernières ressources

Etude de cas

Comment Budenheim a renforcé la visibilité continue de sa sécurité externe

Etude de cas

Comment Worldstream a opérationnalisé la gestion continue des expositions dans un environnement d’infrastructure critique

Exposure Management for Financial Services

Guides

Exposure Management for the Financial Services

Vous ne trouvez pas la réponse à votre question ?

Découvrez comment Hadrian aide les équipes de sécurité à trouver, vérifier et corriger ce que les attaquants exploitent réellement.
En combien de temps Atlas teste-t-il une vulnérabilité nouvellement divulguée ?

Dès qu’un nouvel exploit apparaît, les hackers éthiques internes de Hadrian l’ajoutent à la plateforme en moins de 24 heures. Atlas teste alors immédiatement chaque actif qui utilise la technologie concernée, sans attendre un scan planifié.

Devons-nous indiquer à Atlas quels actifs utilisent le logiciel concerné ?

Non. Atlas découvre vos actifs externes en continu et identifie les technologies qui y tournent. Il sait donc déjà où une nouvelle CVE peut s’appliquer.

En quoi est-ce différent du flux CVE d’un scanner ?

Un scanner compare des numéros de version à des listes de CVE et signale tout ce qui pourrait s’appliquer. Atlas tente une exploitation sans risque et ne signale que les expositions qu’il a validées, preuves à l’appui. Votre équipe travaille ainsi sur des preuves plutôt que sur des hypothèses.

Comment serons-nous informés d’une exposition validée ?

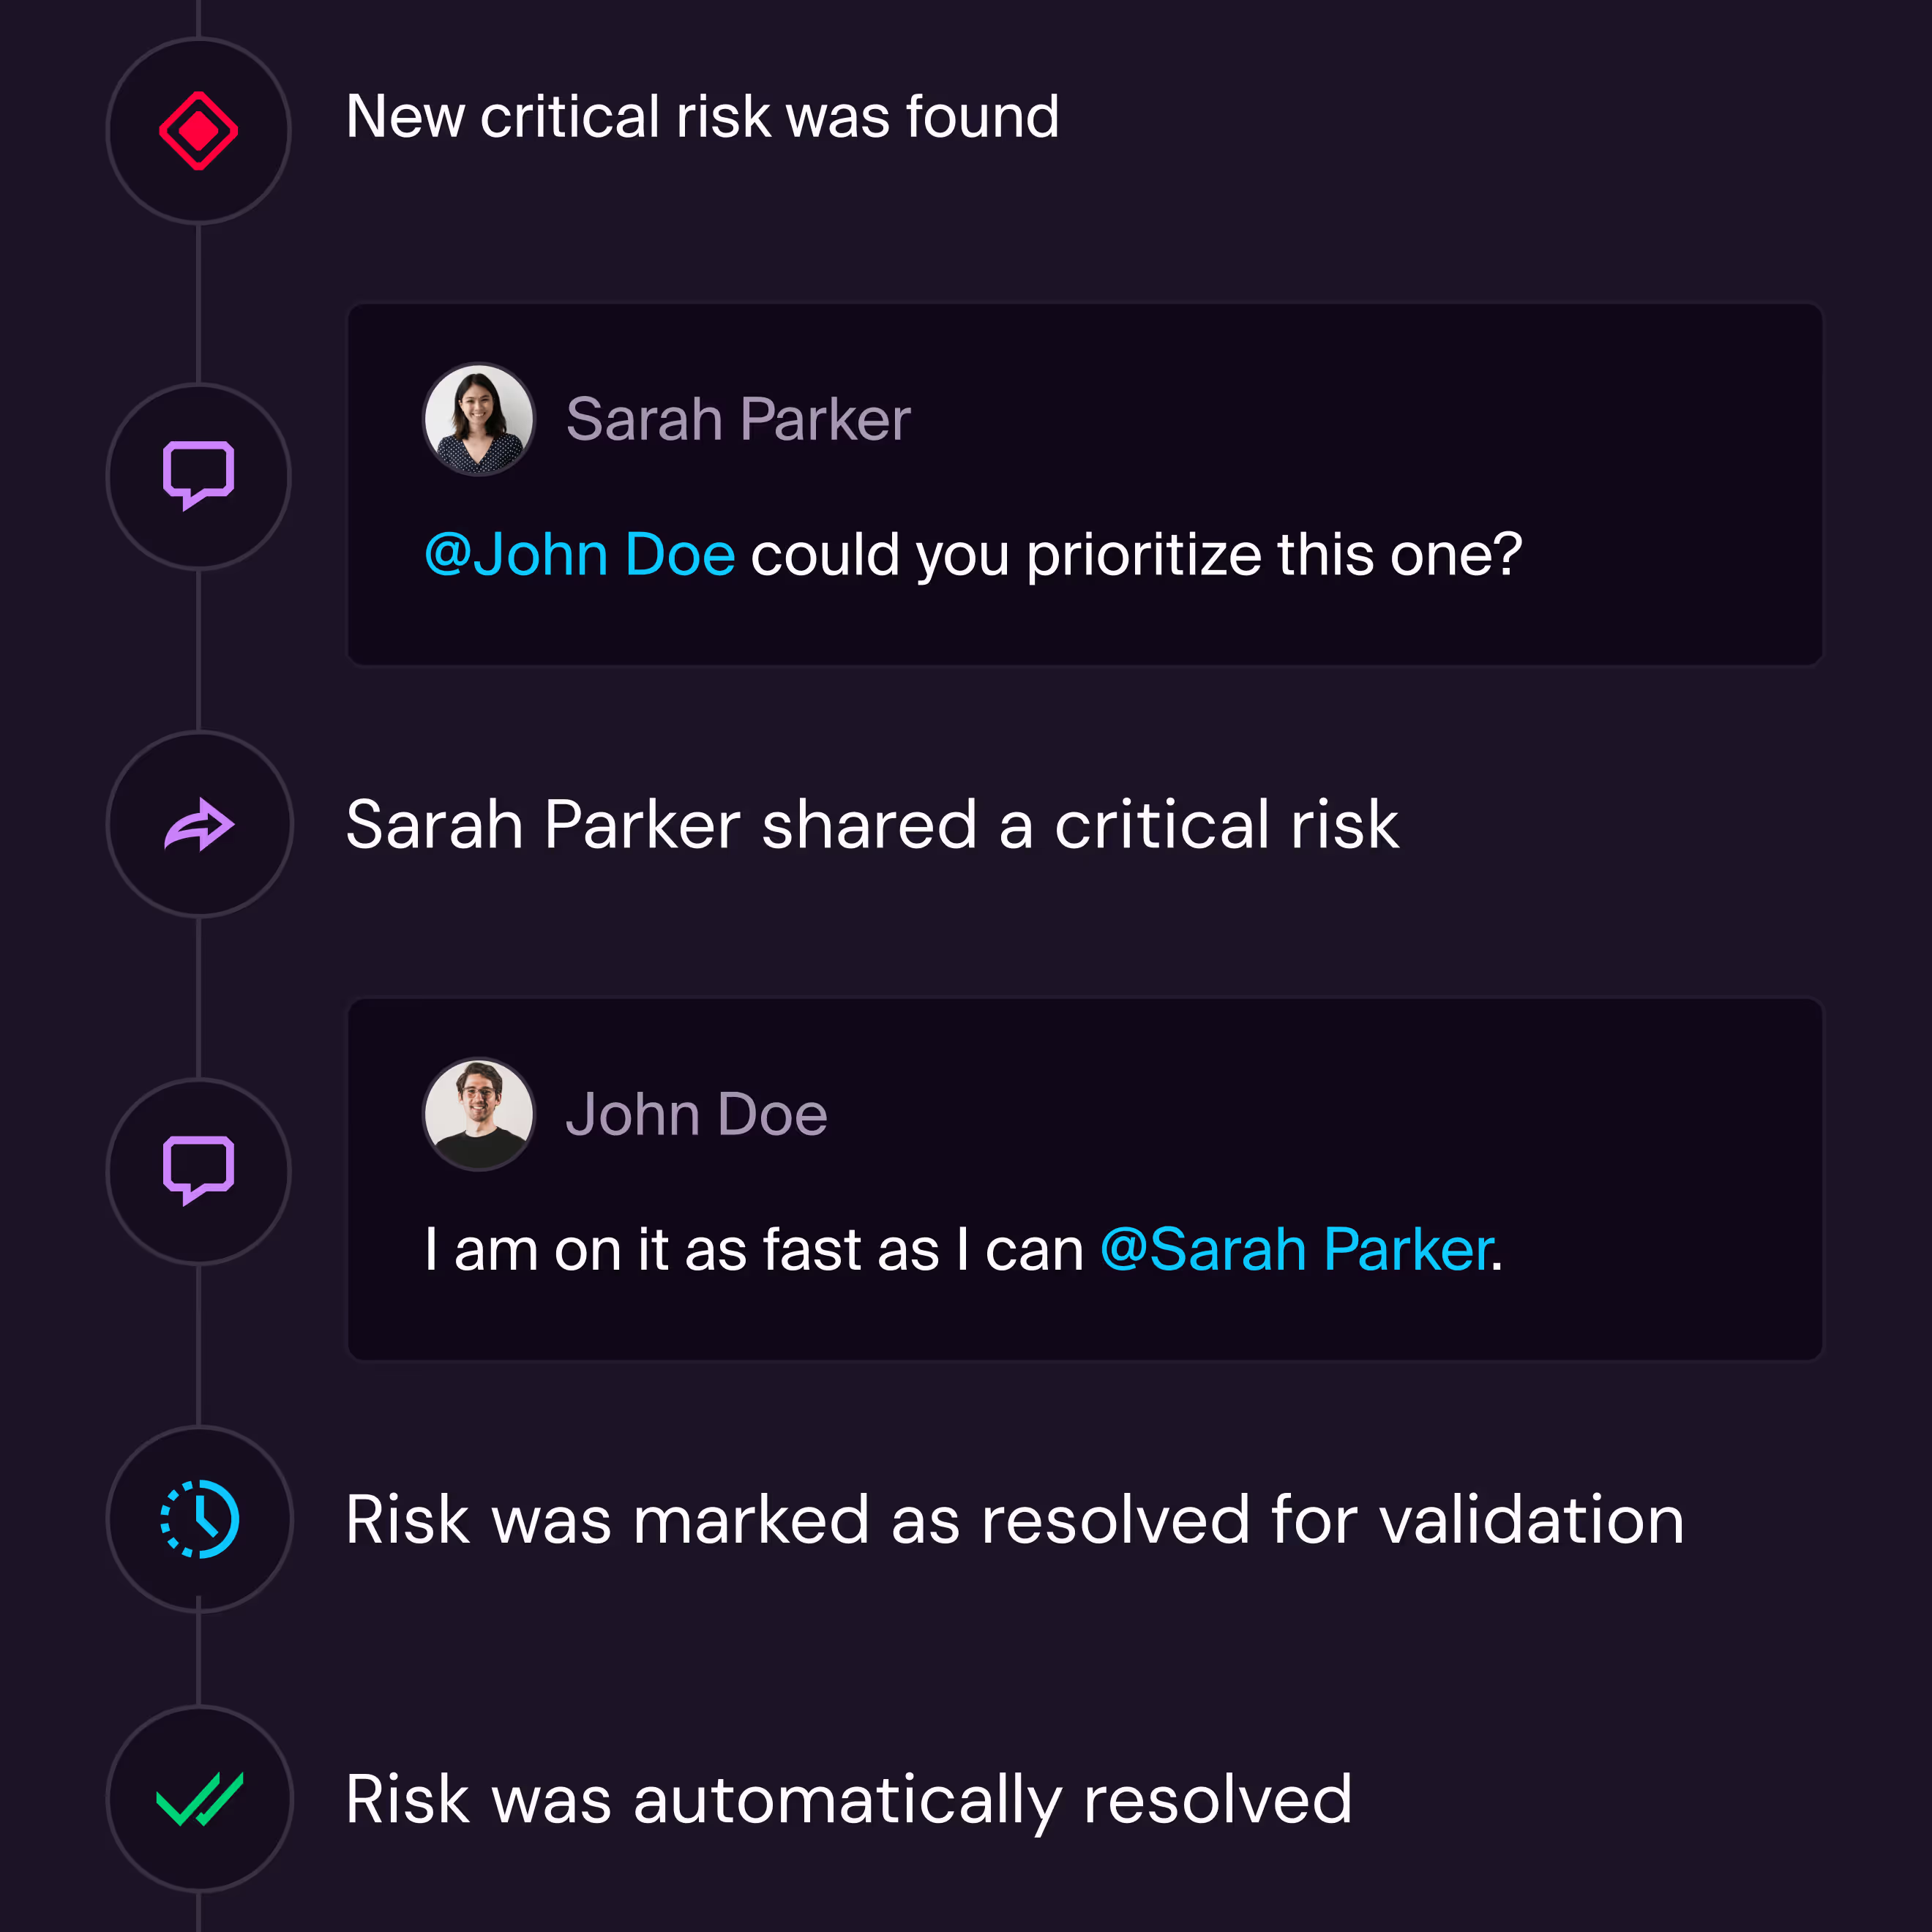
Les résultats validés apparaissent dans la plateforme Hadrian avec les preuves et les recommandations de remédiation, et peuvent être envoyés vers vos outils de ticketing, votre SIEM ou votre messagerie grâce à nos intégrations.

Atlas teste-t-il encore les anciennes vulnérabilités ?

Oui. Les attaquants recherchent encore des failles vieilles de plusieurs années, Atlas aussi. Les anciennes CVE restent dans le jeu de tests, et chaque changement sur votre surface d’attaque, comme un nouvel hôte, un nouveau port ou une nouvelle version logicielle, déclenche de nouveaux tests.

Cas d’utilisation

Pentest agentique

Validation d'exposition adversariale

Gestion continue de la surface d’attaque

Gestion de l’exposition aux menaces

Pentest continu

Red teaming automatisé

Visibilité et contrôle de l’exposition cloud

Mauvaises configurations DNS

Acquisitions et filiales

Identifiants et secrets compromis

Validation de la remédiation

Obtenez une démo de 15 minutes

Découvrez la plateforme lors d'une démo de 15 minutes

La plateforme de sécurité offensive de bout en bout d'Hadrian se configure en quelques minutes, fonctionne de manière autonome et fournit des informations facilement exploitables.
‍

Participez à une démo courte pour apprendre à :

Surveiller en continu les nouveaux actifs et les changements de configuration

Comprendre le contexte des actifs et leur interconnexion

Identifier les risques que les hackers pourraient exploiter et éliminer les faux positifs

Prioriser les risques ayant le plus grand impact sur l'entreprise

Rationaliser les flux de travail pour une remédiation et une validation rapides