Red teaming automatizzato

Un'esercitazione di red team mostra come un attaccante potrebbe entrare, per poche settimane all'anno. Gli agenti hacker di Hadrian testano in modo continuo la Sua superficie di attacco esterna, concatenano ciò che trovano in percorsi di attacco e segnalano solo quelli che riescono a dimostrare.
Scelto e approvato da:

Logo McKesson
Logo Siemens Energy
Logo SHV Energy

Il punto di vista dell'attaccante, ogni giorno

Gli attaccanti partono dall'esterno, senza inventario né perimetro. Anche Hadrian. Individua domini, indirizzi IP, certificati, servizi cloud e applicazioni legati alla Sua organizzazione, compresi quelli che nessuno ricorda più di avere, e li testa a ogni modifica. Quando gli ethical hacker di Hadrian aggiungono un nuovo exploit, entro 24 ore dalla sua comparsa, ogni asset interessato viene testato subito.

Percorsi di attacco, non elenchi di alert

Uno scanner segnala i problemi uno alla volta. Un attaccante li combina. Addestrati da esperti di sicurezza offensiva di alto livello, gli agenti di Hadrian concatenano le esposizioni come farebbe un attaccante esperto, costruendo percorsi specifici per la Sua infrastruttura. Al Suo team arrivano solo i percorsi che riescono a sfruttare, ciascuno con passaggi di riproduzione e prove di esecuzione. Su 1.000 asset analizzati ogni settimana, Hadrian individua in media 6 esposizioni sfruttabili verificate.

Il Suo red team sui problemi più complessi

Hadrian non sostituisce un'esercitazione di red team con un perimetro definito. Reti interne, social engineering e accesso fisico restano compito del Suo red team umano. Tra un incarico e l'altro, Hadrian testa costantemente la Sua superficie di attacco esterna, così i Suoi esperti possono dedicarsi alle attività in cui il giudizio umano conta di più. Quando un'applicazione richiede test più approfonditi, Nova esegue un pentest agentico completo, da 1.250 € per test.

Guardalo nel prodotto.

Esplora un tour guidato della piattaforma Hadrian: le stesse schermate che usa il tuo team, con le vulnerabilità e le prove che le dimostrano.

Scelto dalle aziende di tutto il mondo

Trusted by SOC teams globally

All case studies
Logo Damen Shipyards

Hadrian enables us to pinpoint the real security issues that we should be working on.

Hans Quivooij

CISO

Logo London Business School

Event-driving testing saved time and energy with tests that leveraged insight

Danny Attias

LBS Chief Digital & Information Officer

Logo SHV Energy

It's not often that you find a tool that homes in on the risks that truly matter

Mahdi Abdulrazak

Group Information Security & Risk Officer

Casi di studio

Come Budenheim ha rafforzato la visibilità continua della sicurezza esterna

Casi di studio

Come Worldstream ha operazionalizzato la gestione continua delle esposizioni in un ambiente di infrastruttura critica

Exposure Management for Financial Services

Soluzioni

Exposure Management for the Financial Services

Non trovi la risposta alla tua domanda?

Scopri come Hadrian aiuta i team di sicurezza a trovare, verificare e correggere ciò che gli aggressori sfruttano realmente.

Cosa fa Hadrian?

Hadrian è una piattaforma di sicurezza offensiva basata su IA agentica che individua continuamente la tua superficie di attacco esterna e la testa alla ricerca di esposizioni sfruttabili. La piattaforma si attiva in pochi minuti, opera in modo autonomo e fornisce risultati validati, con passaggi di riproduzione e prove di esecuzione. Nessun agente da installare, nessuna infrastruttura da gestire.

Il red teaming automatizzato sostituisce le nostre esercitazioni di red team?

No. Hadrian si concentra sulla Sua superficie di attacco esterna, esposta su Internet. Le esercitazioni su reti interne, social engineering o accesso fisico richiedono ancora un red team umano. Tra un'esercitazione e l'altra, Hadrian continua a testare il Suo perimetro esterno.

Come fa Hadrian a concatenare i risultati in percorsi di attacco?

Gli agenti di Hadrian imparano a conoscere il Suo ambiente, comprese le tecnologie in uso e i servizi esposti, e lo usano per decidere cosa testare dopo. Combinano le esposizioni come farebbe un attaccante e segnalano un percorso solo dopo averlo sfruttato, con passaggi di riproduzione e prove.
È sicuro testare in modo continuo i sistemi in produzione?

Hadrian usa tecniche di sfruttamento sicure per confermare che un'esposizione sia reale. Le persone restano coinvolte nella definizione del perimetro ed eseguono controlli di sicurezza prima dei test più rischiosi.

Con quale frequenza Hadrian testa la nostra superficie di attacco?

In modo continuo. La discovery passiva viene eseguita ogni ora e ogni modifica alla Sua superficie di attacco, come un nuovo host, una nuova porta o una nuova versione software, avvia nuovi test.

Risposta alle minacce emergenti

Pentest agentico

Validazione dell’esposizione avversaria

Gestione continua della superficie di attacco

Gestione dell’esposizione alle minacce

Pentest continuo

Visibilità e controllo dell’esposizione cloud

Configurazione Errata Ed Esposizione Del DNS

Acquisizioni e controllate

Credenziali e segreti esposti

Validazione delle correzioni

Richiedi una demo di 15 minuti.

Sperimenta Hadrian

La piattaforma di sicurezza offensiva end-to-end di Hadrian si configura in pochi minuti, opera in modo autonomo e fornisce informazioni di facile utilizzo.
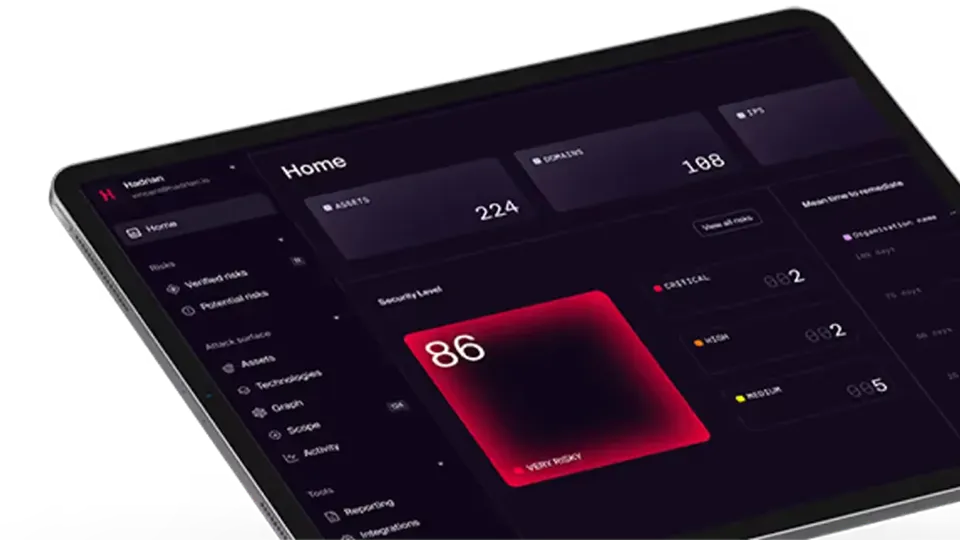
Partecipa alla demo per scoprire come:

Monitorare continuamente nuovi asset e modifiche.

Comprendere il contesto e le interconnessioni degli asset.

Identificare rischi sfruttabili e rimuovere falsi positivi.

Dare priorità ai rischi con maggiore impatto.

Semplificare flussi di lavoro per velocizzare la correzione.