À propos d'Hadrian

Qu'est-ce qu'Hadrian ?

Hadrian crée une plateforme de sécurité offensive qui aide les équipes de sécurité des entreprises à voir ce que voient les attaquants et à agir avant eux. Son moteur agentique découvre, valide et hiérarchise en permanence les expositions que les attaquants peuvent réellement exploiter, en s'adaptant à l'environnement unique de chaque organisation sans configuration manuelle.

‍

La plateforme comprend deux produits : Atlas, pour la gestion continue de l'exposition externe, et Nova, pour le pentest agentique. Des entreprises du monde entier, dont des sociétés du Fortune 500, font confiance à Hadrian pour devancer les attaques sophistiquées.
La plateforme

Deux produits, une plateforme

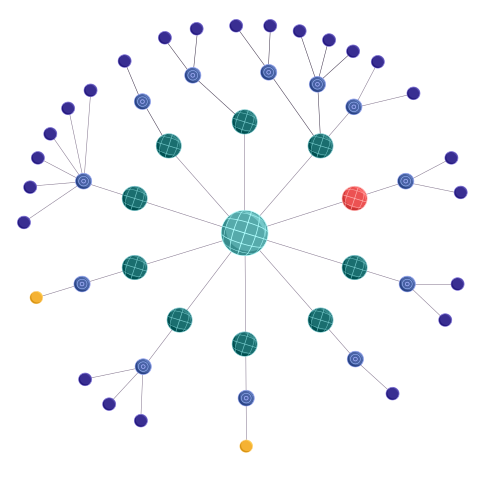
Atlas couvre l'étendue : toute votre surface d'attaque externe, validée en continu. Nova couvre la profondeur : des pentests agentiques des applications et API qui comptent le plus. Les deux fonctionnent dans un même système, avec un contexte partagé.

Atlas

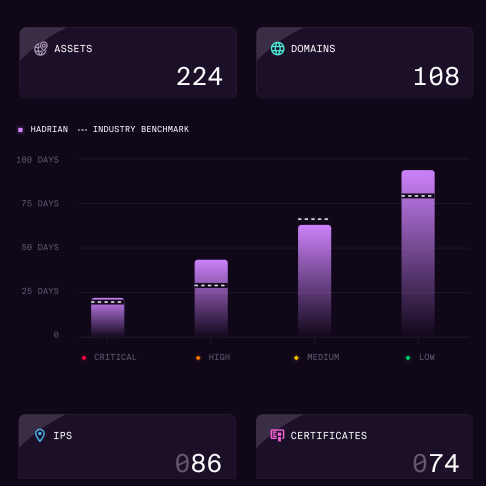
Atlas est le produit de gestion continue de l'exposition externe d'Hadrian. Il déploie une flotte d'agents d'IA qui cartographient de manière autonome la surface d'attaque externe d'une organisation, puis valident quelles expositions sont réellement exploitables. Contrairement aux scanners qui signalent les problèmes potentiels, Atlas confirme l'exploitabilité avant de déclencher une alerte. Chaque modification de l'environnement déclenche automatiquement de nouveaux tests, de sorte que l'image soit toujours à jour. Le résultat est une vue validée en permanence de ce qu'un attaquant pourrait réellement utiliser contre vous aujourd'hui.

Nova

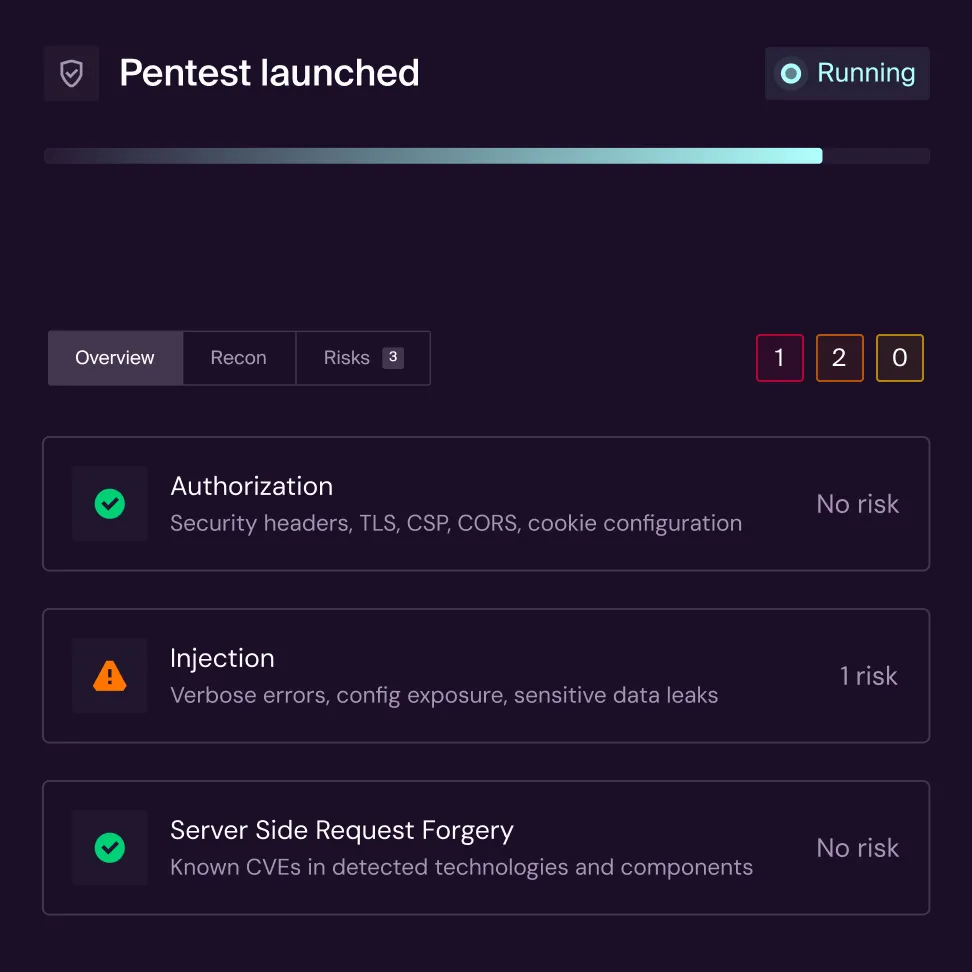
Nova est le produit de pentest agentique d'Hadrian. Il mène à la demande des tests d'intrusion approfondis sur des applications web et des API définies, les termine en quelques heures plutôt qu'en plusieurs semaines, et montre chaque test effectué, le raisonnement de l'IA et les preuves collectées. Nova ne remplace pas l'expertise humaine : il la démultiplie.

Atlas et Nova ensemble

Ensemble, Atlas et Nova vous offrent l'étendue et la profondeur dans un seul système, avec un contexte partagé. Atlas maintient une vue validée en continu de toute la surface d'attaque externe, et Nova approfondit des applications précises quand c'est nécessaire, sans que votre équipe ait à reconstituer elle-même le tableau.

Les entreprises du monde entier nous font confiance

Catégorie

Catégorie et marché d'Hadrian

Hadrian est une plateforme de validation adverse de l'exposition (AEV), conçue pour alimenter les programmes de gestion continue de l'exposition aux menaces (CTEM). C'est la seule plateforme AEV qui combine étendue et profondeur dans un même système : Atlas valide en continu les expositions sur toute la surface d'attaque externe, tandis que Nova mène des tests d'intrusion agentiques approfondis sur des applications web et des API définies. La plupart des plateformes de cette catégorie font l'un ou l'autre. Hadrian fait les deux, avec un contexte partagé.

‍

Là où les tests d'intrusion traditionnels sont peu fréquents et où les scanners de vulnérabilités signalent des faiblesses potentielles sans prouver leur exploitabilité, Hadrian valide en continu et remplace l'hypothèse du risque par la preuve du risque.

‍

Hadrian figure dans le Gartner Market Guide for Adversarial Exposure Validation, est reconnu comme Leader dans le GigaOm Radar Report pour la troisième année consécutive et a reçu le New Product Innovation Award de Frost & Sullivan.

Clients

Qui utilise Hadrian

Les clients d'Hadrian sont généralement des entreprises de taille moyenne et des entreprises comptant entre 300 et 10 000 employés et exploitant des environnements informatiques complexes et distribués. Ils ont tendance à partager quelques caractéristiques communes : une fonction de sécurité dédiée dirigée par un CISO ou un vice-président de la sécurité, une infrastructure multisite couvrant les sites et le cloud, et un pilote de conformité tel que NIS2, DORA, ISO 27001 ou SOC 2.

‍

Hadrian est le plus actif dans les secteurs de la fabrication, des services financiers, de l'énergie et des services publics, de la santé, des transports et de la logistique, ainsi que de la technologie. Parmi ses clients figurent McKesson, Siemens Energy, Visma, Amadeus, Breeze Airways, Damen Shipyards et Crédit Agricole Personal Finance and Mobility.

Hadrian améliore l'efficacité de l'équipe SOC

99%

Élimination du bruit : à partir de 1 000 actifs scannés chaque semaine, identifiez en moyenne 6 expositions exploitables vérifiées.

8h

Faites gagner en moyenne 8 heures par semaine à chaque membre de votre équipe SOC, auparavant passées à traquer des alertes non vérifiées.

80%

Réduction du temps moyen nécessaire pour remédier à la situation.

<5m

Déploiement depuis le cloud en quelques minutes, aucune installation requise

10x

Meilleure visibilité des vulnérabilités critiques sur la surface d'attaque

88%

Analyse des alertes plus rapide : réduisez la durée moyenne des enquêtes de 25 minutes à 3 minutes.

FAQs

Découvrez comment Hadrian aide les équipes de sécurité à trouver, vérifier et corriger ce que les attaquants exploitent réellement.

Qu'est-ce qu'Hadrian ?

Hadrian crée une plateforme de sécurité offensive qui aide les équipes de sécurité des entreprises à voir ce que voient les attaquants et à agir avant eux. Son moteur agentique découvre, valide et hiérarchise en permanence les expositions sur toute la surface d'attaque externe, remplaçant l'hypothèse du risque par la preuve du risque. Hadrian est une plateforme de validation adverse de l'exposition (AEV), reconnue par Gartner et GigaOm.

Qu'est-ce qui différencie Hadrian des autres plateformes AEV ?

Hadrian est la seule plateforme AEV qui combine une étendue continue (Atlas) avec des tests de pénétration approfondis et agentiques (Nova) dans un système unique avec un contexte partagé. La plupart des plateformes de cette catégorie proposent l'une ou l'autre. Le résultat est que Hadrian valide en permanence les expositions sur l'ensemble de la surface d'attaque externe et analyse en profondeur des applications spécifiques en cas de besoin, sans que les équipes de sécurité aient à reconstituer elles-mêmes le tableau.

En quoi Hadrian est-il différent des tests d'intrusion traditionnels ?

Les tests d'intrusion traditionnels sont des missions ponctuelles qui nécessitent une planification, dépendent de la disponibilité de chaque testeur et produisent des rapports statiques. Nova, le produit d'Hadrian, exécute des tests d'intrusion agentiques à la demande, les mène à bien en quelques heures au lieu de plusieurs semaines et offre une transparence totale sur le raisonnement de l'IA, les tests effectués et les preuves collectées. Nova ne remplace pas l'expertise humaine ; il la démultiplie.

En quoi Hadrian est-il différent d'un scanner de vulnérabilités ?

Les scanners de vulnérabilité identifient les faiblesses potentielles sur la base des signatures et des CVE connus. Ils signalent ce qui pourrait être exploitable. Hadrian valide l'exploitabilité avant de lancer l'alerte. Chaque exposition signalée a été confirmée indépendamment par un agent d'IA qui l'a testée, éliminant ainsi le bruit et les faux positifs associés à la numérisation traditionnelle.

Qu'est-ce que la validation adverse de l'exposition (AEV) ?

La validation adverse de l'exposition (AEV) est une catégorie de technologies de sécurité qui simule le comportement des attaquants pour vérifier si les expositions sont réellement exploitables, remplaçant l'hypothèse du risque par la preuve du risque. Gartner reconnaît l'AEV comme une catégorie de marché à part entière et cite Hadrian comme fournisseur représentatif dans le Market Guide for Adversarial Exposure Validation.

Qu'est-ce que la gestion continue de l'exposition aux menaces (CTEM) ?

La gestion continue de l'exposition aux menaces est une méthodologie de programme de sécurité, définie par Gartner, pour découvrir, valider et hiérarchiser en permanence les expositions les plus critiques d'une entreprise. Les programmes CTEM sont alimentés par la technologie AEV. Hadrian fournit la plate-forme native de validation qui permet aux organisations de mettre en œuvre un programme CTEM dans la pratique.

Hadrian est-il une plateforme d'IA ?

Oui. Le moteur agentique d'Hadrian utilise des agents d'IA spécialement conçus pour cartographier, tester et valider les expositions de manière autonome. Chaque agent est conçu pour une classe d'attaque spécifique et enchaîne les techniques comme le ferait un attaquant humain. Le système raisonne sur le comportement de l'application plutôt que sur une simple correspondance avec des listes de CVE.

Profitez d'une démo de 15 minutes

Découvrez Hadrian

La plateforme de sécurité offensive de bout en bout d'Hadrian s'installe en quelques minutes, fonctionne de manière autonome et fournit des informations faciles à utiliser.

Ce que vous allez apprendre

Surveillez les actifs et les modifications de configuration

Comprendre le contexte des actifs

Identifiez les risques, réduisez les faux positifs

Priorisez les risques à fort impact

Rationalisez la remédiation

Regarder

Découvrez Hadrian en 5 minutes